
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-14765-and-CVE-2025-14766 — Laboratorio interactivo basado en navegador que simula vulnerabilidades de corrupción de memoria en Chrome (CVE-2025-14765/14766) para entrenamiento de seguridad sin riesgos, con visualización de memoria en tiempo real y creación de payloads. | Kitploit
Herramientas/GitHubGitHub/infosecantara/cve-2025-14765-and-cve-2025-14766
Forensia de MemoriaAnálisis de VulnerabilidadesSeguridad WebCTFAprendizaje y EducaciónExplotación de BinariosLabs y Práctica
GitHubinfosecantara/cve-2025-14765-and-cve-2025-14766
Compartir

CVE-2025-14765-and-CVE-2025-14766

Laboratorio interactivo basado en navegador que simula vulnerabilidades de corrupción de memoria en Chrome (CVE-2025-14765/14766) para entrenamiento de seguridad sin riesgos, con visualización de memoria en tiempo real y creación de payloads.

Ver Repositorio
233hace 11 mesesAún no revisado

Laboratorio Interactivo de Vulnerabilidades de Chrome

Resumen Este laboratorio educativo interactivo simula dos vulnerabilidades críticas de Chrome (CVE-2025-14765 y CVE-2025-14766) en un entorno seguro y controlado. La herramienta visualiza conceptos de corrupción de memoria sin ejecutar exploits reales, lo que la hace perfecta para la formación en seguridad y la concienciación sobre vulnerabilidades.
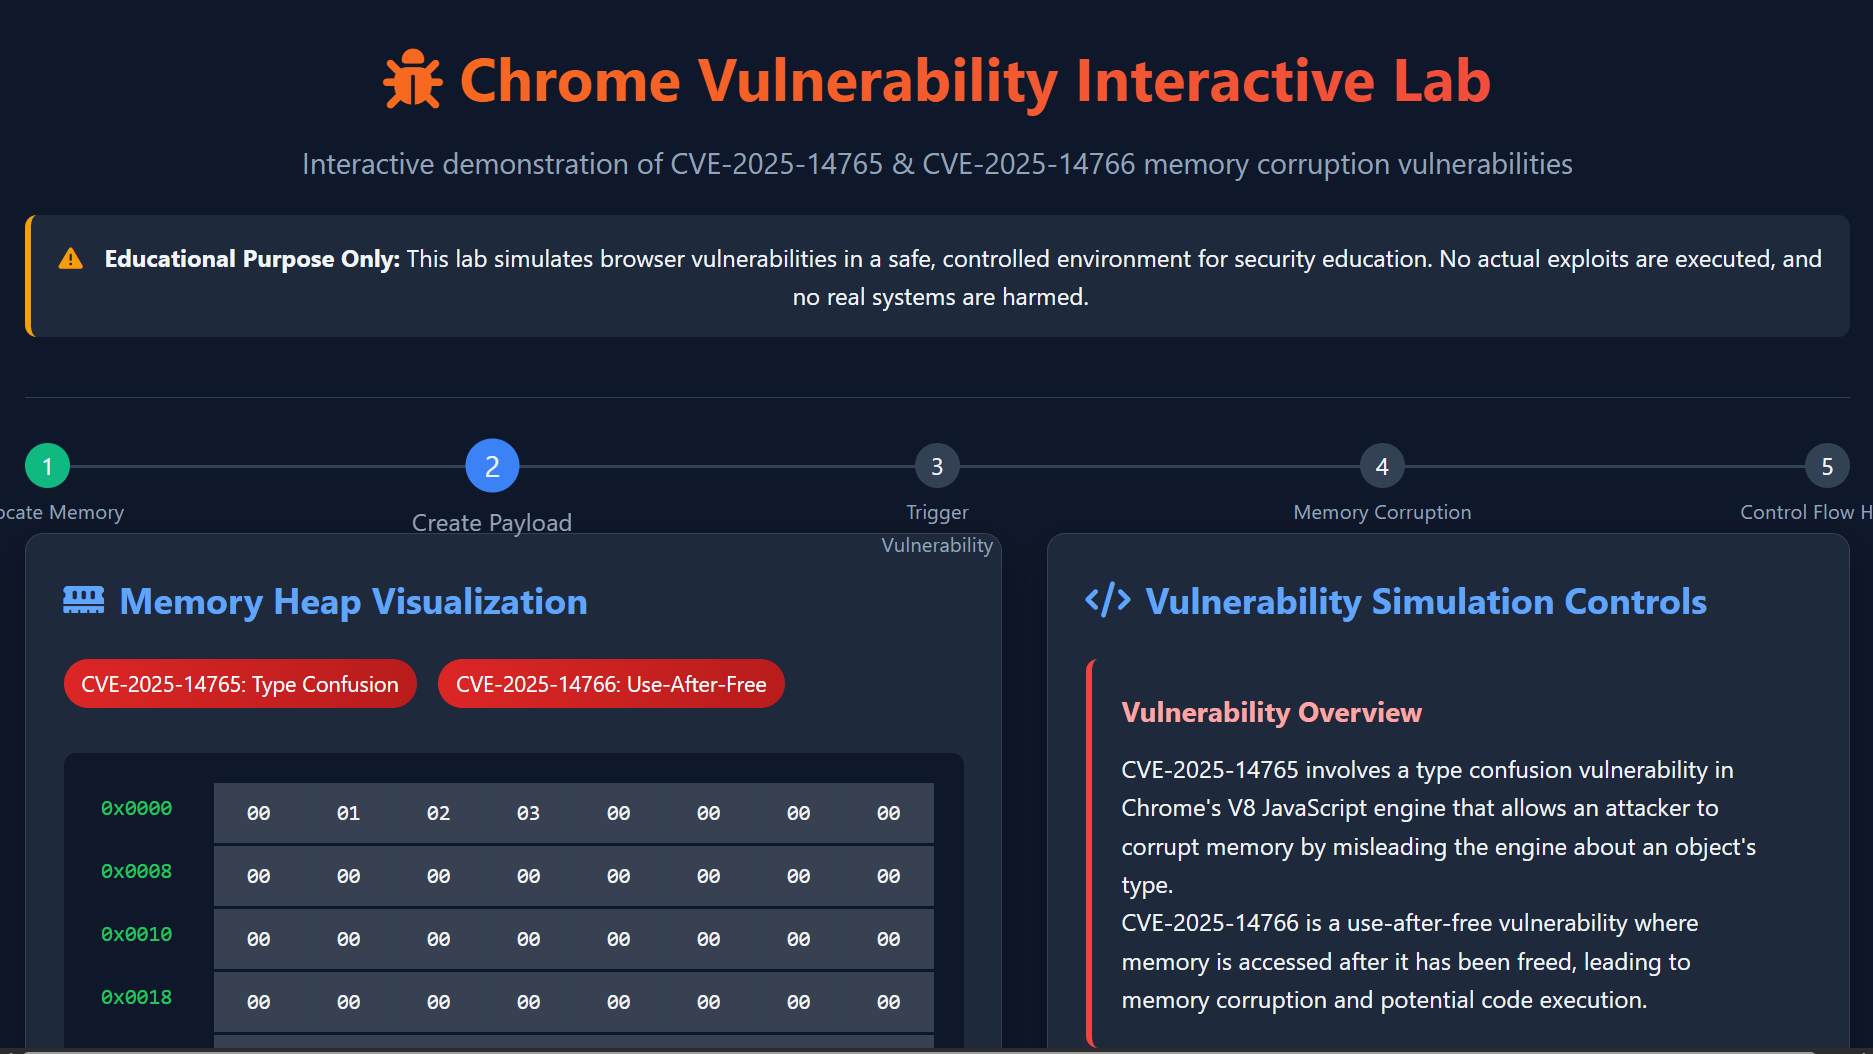
Captura de pantalla 2025-12-25 161742 Captura de pantalla 2025-12-25 161812 Captura de pantalla 2025-12-25 161849

Plataforma interactiva de investigación en seguridad que demuestra vulnerabilidades reales en el navegador Chrome versión << 143.0.7499.147

License: MIT [HTML]

Características

  • Visualización interactiva de la memoria: observa los cambios de estado de la memoria en tiempo real
  • Simulación paso a paso de vulnerabilidades: sigue la cadena de ataque desde la asignación hasta la explotación
  • Interfaz de creación de payloads: crea y analiza payloads personalizados
  • Enfoque educativo: un entorno seguro para aprender sobre vulnerabilidades de corrupción de memoria
  • Registro exhaustivo: realiza un seguimiento de cada acción con explicaciones detalladas

Requisitos previos

  • ¡Sin requisitos especiales! Este laboratorio se ejecuta completamente en tu navegador:
  • Navegador web moderno (Chrome 90+, Firefox 88+, Safari 14+)
  • JavaScript habilitado
  • No se necesitan instalaciones ni dependencias

Primeros pasos

  • Inicio rápido
  • Descarga el archivo HTML (CVE-2025-14765 & CVE-2025-14766.html)
  • Ábrelo en tu navegador: haz doble clic en el archivo o arrástralo a una ventana del navegador
  • Empieza a explorar: la interfaz se explica por sí misma con pasos guiados
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    594
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    376
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    326
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    321

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






