
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2023-45612-PoC — Prueba de concepto que demuestra la vulnerabilidad XXE en JetBrains Ktor < 2.3.5 mediante ContentNegotiation XML, con pautas de prevención y análisis basado en OWASP. | Kitploit
Herramientas/GitHubGitHub/infernosalex/cve-2023-45612-poc
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebSeguridad WebCTFAprendizaje y Educación
GitHubinfernosalex/cve-2023-45612-poc

CVE-2023-45612-PoC

Prueba de concepto que demuestra la vulnerabilidad XXE en JetBrains Ktor < 2.3.5 mediante ContentNegotiation XML, con pautas de prevención y análisis basado en OWASP.

Ver Repositorio
137hace 1 añoAún no revisado
Compartir

CVE-2023-45612

  • https://nvd.nist.gov/vuln/detail/CVE-2023-45612

Descripción de CVE

En JetBrains Ktor anterior a 2.3.5, la configuración predeterminada de ContentNegotiation con formato XML era vulnerable a XXE.

La vulnerabilidad fue corregida por @marychatte el 29 de septiembre de 2023 (https://github.com/ktorio/ktor/pull/3770); la vulnerabilidad fue causada por un ataque a la cadena de suministro basado en una mala configuración en la librería externa xmlutil versión 0.86.1. diferencia_de_vulnerabilidad_xmlutil

Basado en la guía de OWASP (https://cheatsheetseries.owasp.org/cheatsheets/XML_External_Entity_Prevention_Cheat_Sheet.html#xmlinputfactory-a-stax-parser), la corrección no es lo suficientemente completa; encontré una respuesta interesante aquí (https://security.stackexchange.com/questions/260956/java-xxe-vulnerability): El objetivo principal es deshabilitar las DTD; básicamente consiste en la defensa principal contra este ataque.
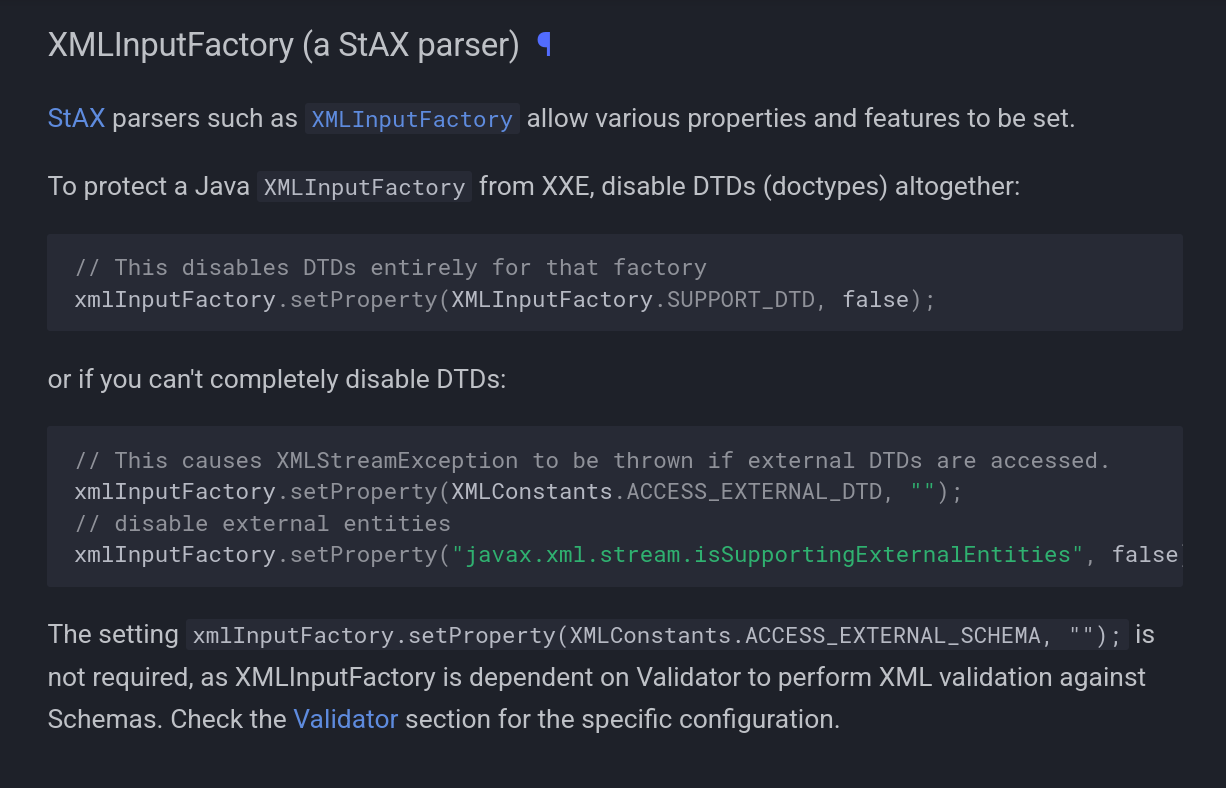
XXE de la Guía de OWASP

¿Qué es OWASP?

  • OWASP (Open Worldwide Application Security Project) es una comunidad global sin fines de lucro centrada en mejorar la seguridad del software. Proporciona recursos gratuitos y neutrales respecto a los proveedores, como documentación, herramientas y formación, para ayudar a desarrolladores, investigadores de seguridad y organizaciones a crear aplicaciones seguras. Uno de sus proyectos más conocidos es el OWASP Top 10, que destaca los riesgos de seguridad más críticos en aplicaciones web.

Prueba de Concepto

script de Prueba de Concepto

Directrices de Prevención

  • Actualizar: Ktor ≥ 2.3.5 y xmlutil a versiones corregidas
  • Reforzar el análisis XML:
    • Deshabilitar declaraciones DOCTYPE
    • Deshabilitar entidades externas generales/de parámetros
    • Deshabilitar carga de DTD externas
    • Habilitar FEATURE_SECURE_PROCESSING
    • Deshabilitar XInclude
  • Preferir JSON sobre XML a menos que sea estrictamente necesario
  • Principio de mínimo privilegio: Ejecutar servicios sin acceso al sistema de archivos/red para el análisis
  • Validación de entrada: Rechazar cargas útiles con declaraciones DOCTYPE en la capa de aplicación

Referencias:

  • https://security.stackexchange.com/questions/260956/java-xxe-vulnerability
  • https://cheatsheetseries.owasp.org/cheatsheets/XML_External_Entity_Prevention_Cheat_Sheet.html
  • https://docs.datadoghq.com/security/code_security/static_analysis/static_analysis_rules/java-security/xml-parsing-xee/
  • https://github.com/jwenjian/ghiblog/issues/37
  • https://www.jetbrains.com/privacy-security/issues-fixed/?product=Ktor
  • https://patorjk.com/software/taag/#p=display&f=Big&t=CVE-2023-45612%0A&x=none&v=4&h=4&w=80&we=false
  • https://github.com/ktorio/ktor/blob/05f8f73b8e20962fe55c003eb0757113e3495272/ktor-shared/ktor-serialization/ktor-serialization-kotlinx/ktor-serialization-kotlinx-xml/jvm/test/XmlServerKotlinxSerializationTest.kt
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    933
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    551
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    351
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    332
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






