 iknowjason/edge
Whois para la nube: Herramienta de reconocimiento para atribución de proveedores de nube. Compatible con AWS, Azure, Google, Cloudflare y Digital Ocean.

Consulta una IP para encontrar el proveedor de nube y otros detalles basados en los datos publicados en JSON, CSV o texto del proveedor
Cloud edge es una herramienta de reconocimiento enfocada en explorar proveedores de servicios en la nube. Puede usarse para atribución y forense en la nube, pentesting, bug bounty, red teaming, o I+D general de proveedores de nube. Edge carga automáticamente los archivos de rangos de direcciones IP publicados por los Proveedores de Servicios en la Nube (CSP) (AWS, Azure, GCP, Cloudflare, Digital Ocean) y realiza una búsqueda de prefijo basada en la dirección IP de entrada. Se puede integrar con otras herramientas de reconocimiento. En una prueba de penetración de red en caja negra, edge descubre rápidamente con qué CSP está alojado el cliente, o simplemente verifica el alcance para las reglas de compromiso. Cada uno de estos CSP publica una lista de todos sus prefijos IP y/o netblocks. Para Azure y AWS, esto añade la región/centro de datos y el nombre del servicio. Esto es un excelente enriquecimiento para inteligencia de amenazas, permitiendo mapear direcciones IP a centros de datos físicos y servicios en la nube. Cloud Edge puede ser útil en flujos de trabajo de reconocimiento para saber rápidamente "con qué estás lidiando": analiza y realiza una búsqueda basada en el prefijo IP.
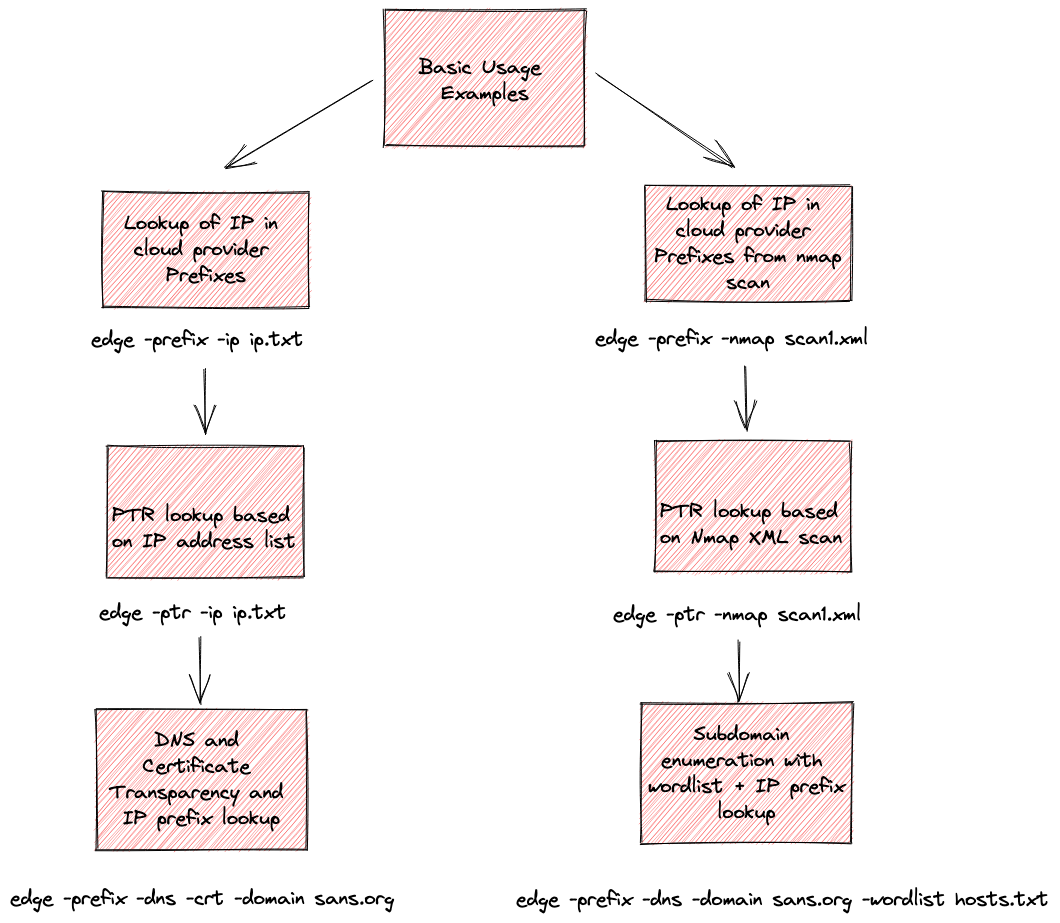
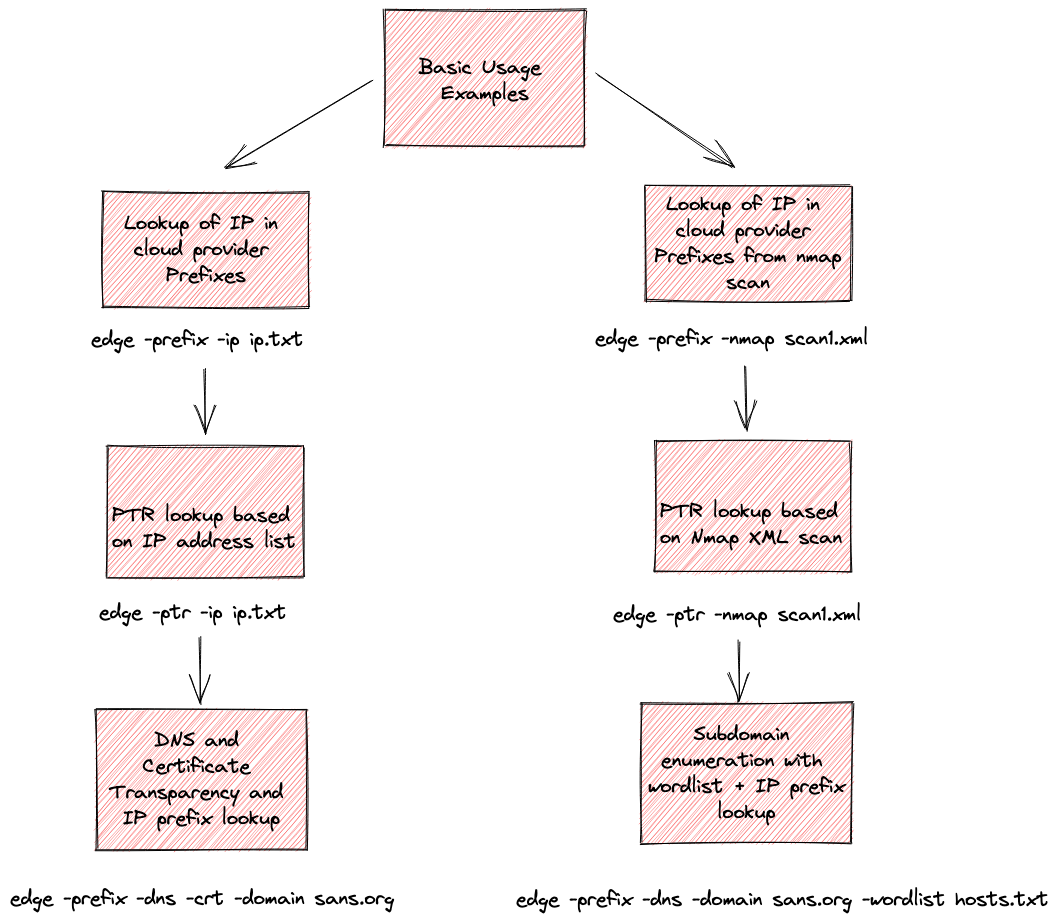
Aquí hay algunas notas sobre cómo funciona la herramienta para entradas y salidas.
Ejecuta Cloud Edge y automáticamente descargará todos los archivos de proveedores de nube soportados. Si los archivos no existen en el directorio de trabajo, se descargarán:
% ./edge
[INF] Iniciando Cloud Edge versión 0.2.4
[INF] El archivo cloud.json ha sido descargado y creado
[INF] El archivo aws.json ha sido descargado y creado
[INF] El archivo cloudflare-ipv4.txt ha sido descargado y creado
[INF] El archivo cloudflare-ipv6.txt ha sido descargado y creado
[INF] El archivo digitalocean.csv ha sido descargado y creado
[INF] El archivo azure.json ha sido descargado y creado
Si estás desconectado y no se pueden descargar, revisa el directorio csp-files en este repositorio. Cópialos al directorio de trabajo.
Cuando la herramienta se ejecuta por primera vez, intenta automáticamente descargar y cargar los seis archivos de rangos de direcciones IP de los proveedores de nube (JSON, texto y CSV) al directorio de trabajo. Así es como funciona:
Por defecto, intentará descargar los seis archivos desde las URLs siguientes, a menos que los archivos ya estén en el directorio de trabajo.
| Proveedor | Archivo Local | URL Remota |
|---|---|---|
| AWS | aws.json | https://ip-ranges.amazonaws.com/ip-ranges.json |
| Azure | azure.json | https://azservicetags.azurewebsites.net/ |
| GCP | cloud.json | https://www.gstatic.com/ipranges/cloud.json |
| Cloudflare | cloudflare-ipv4.txt | https://www.cloudflare.com/ips-v4/# |
| Cloudflare | cloudflare-ipv6.txt | https://www.cloudflare.com/ips-v6/# |
| Digital Ocean | digitalocean.csv | https://digitalocean.com/geo/google.csv |
Cloud Edge verifica cada archivo antes de descargarlo. Por lo tanto, si el archivo ya existe, obviamente no se descargará de nuevo a menos que lo elimines.
Estos seis archivos están incluidos en este repositorio de GitHub en el directorio csp-files. Dado que los Proveedores de Nube actualizan sus listas con frecuencia, asegúrate de tener los archivos más recientes eliminando los archivos en tu directorio de trabajo: aws.json, azure.json, cloud.json, cloudflare-ipv4.txt, cloudflare-ipv6.txt, digitalocean.csv.
Si se encuentran en el directorio de trabajo, todos los prefijos IP se cargan en memoria. Los archivos de rangos IP de los proveedores de nube siempre intentan cargarse desde el directorio de trabajo. La búsqueda real se habilita con la bandera -prefix.
Cuando el modo -dns está activado, las búsquedas DNS tanto de registros A como CNAME se almacenan en búfer sin mostrar hasta que todas las consultas DNS hayan terminado. Después de que las consultas terminan, se muestra la salida.
Por defecto, la salida muestra mensajes informativos que comienzan con [INF]. Esto se puede desactivar con la bandera -silent. La salida se verá así:
./edge -single 140.179.144.130
[INF] Búsqueda de prefijo IP único de 140.179.144.130
[INF] IP coincidente [140.179.144.130] con Proveedor de Nube mediante prefijo [AWS:140.179.144.128/25]
[INF] IP coincidente [140.179.144.130] con Servicio en la Nube [API_GATEWAY] y Región [cn-north-1]
140.179.144.130,Provider:AWS;Prefix:140.179.144.128/25;Region:cn-north-1;Service:API_GATEWAY
Los mensajes informativos te dirán si se encuentra un registro a través de un registro DNS 'A', registro DNS 'CNAME', certificado (crt.sh), o si se encuentra una coincidencia de prefijo. Las coincidencias de prefijo te indicarán el proveedor de nube detectado con el prefijo coincidente, así como el servicio en la nube y la región si corresponde. Las regiones de Azure no se detectan actualmente, pero las de AWS sí.
Con los modos -dns o crt, la salida se envía por defecto a la consola como resultados delimitados por comas. Esto facilita el uso de otras herramientas para analizar estos resultados.
FQDN,IP,SOURCE,CNAME,DESCRIPTION
-prefix está activado.Con el modo -prefix y ya sea -ip o -nmap, la salida se envía por defecto a la consola como resultados delimitados por comas:
IP,DESCRIPTION
La IP es la dirección IP y la DESCRIPTION son los resultados de la búsqueda en los rangos de direcciones IP de los archivos JSON del proveedor de nube, si corresponde.
Con el modo -ptr y ya sea ip o nmap, la salida se envía por defecto a la consola como resultados delimitados por comas:
IP,PTR
La IP es la dirección IP y el PTR es el resultado de la búsqueda DNS PTR si se encuentra.
La bandera -ip indica que se debe iterar a través de una lista de direcciones IP y se puede usar en modo prefix o ptr. Cuando ejecutas la herramienta con -ip <hosts.txt>, espera que cada dirección IP esté en una línea separada e itera a través de la lista realizando búsquedas. Aquí hay un ejemplo del contenido del archivo:
user@host:~/demo$ cat ip.txt
3.133.110.237
18.117.232.92
18.221.247.211
3.137.199.52
La bandera -nmap indica que se debe analizar un archivo XML de nmap. Buscará cualquier host en el archivo de escaneo de nmap marcado como "Up". Por ejemplo, -nmap scan1.xml le indicará a la herramienta que analice el archivo scan1.xml y busque cualquier host marcado como Up por nmap. Luego lo ejecutas con -ptr o -prefix para realizar una búsqueda de la IP.
La herramienta realiza enumeración clásica de subdominios iterando a través de una wordlist que contiene nombres de host, un nombre de host por línea. Esto se usa en el modo -dns con -wordlist <hosts.txt>. Un ejemplo de cómo se ve esto para el archivo hosts.txt:
user@host:~/demo$ more subdomains-5k.txt
www
blog
news
blogs
en
online
