
 ignacioj/whacamole
Análisis de memoria en vivo detectando IOCs de malware en procesos, módulos, handles, tokens, hilos, ensamblados .NET, espacio de direcciones de memoria y variables de entorno. Vuelca, detecta y desensambla hooks, shellcode, regiones de memoria, módulos y procesos.
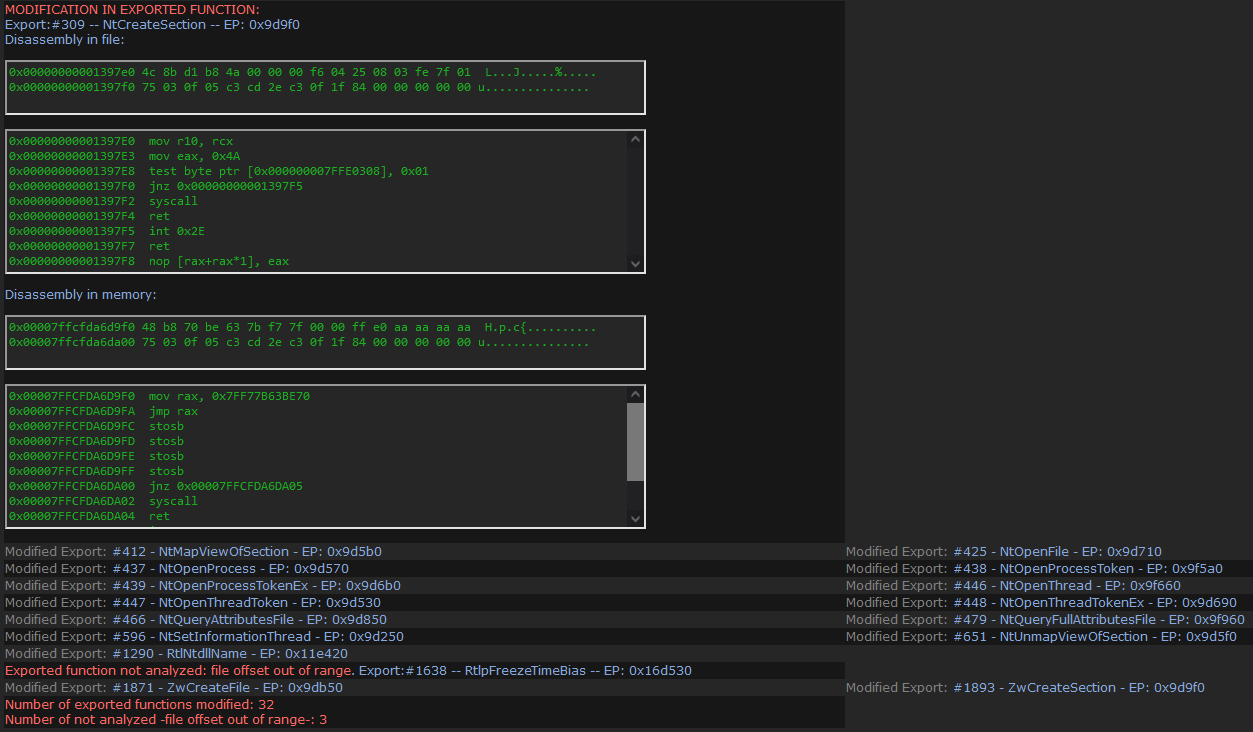
WhacAMole es un programa que analiza procesos en memoria de forma integral, detectando y alertando sobre anomalías relacionadas con malware y presentando y guardando en archivos toda la información relevante para verificación, correlación o análisis, así como volcando regiones de memoria, procesos y módulos sospechosos. Para lograrlo, no solo analiza las anomalías de las regiones de memoria de los procesos y los módulos que cargan, sino que también analiza en profundidad todo el espacio de memoria en uso por el proceso. En este momento, WhacAMole es capaz de identificar 67 alertas relacionadas con comportamiento malicioso o que solo pueden deberse a malware. Muestra más de 70 propiedades de los procesos, memoria y módulos, comparando muchos de sus atributos leídos en memoria con los que aparecen en el archivo correspondiente en disco, desensambla parcialmente regiones de memoria sospechosas y desensambla parcialmente funciones exportadas que han sido modificadas en memoria para que los analistas realicen sus propias investigaciones.
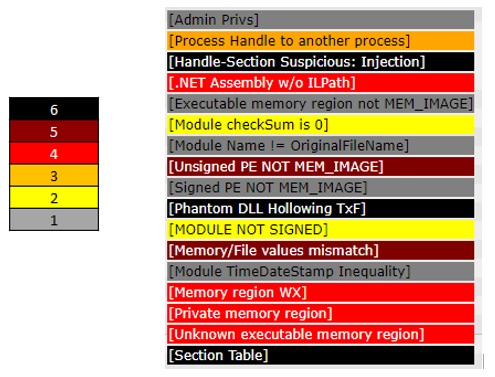
A diferencia de otros programas similares, pone a disposición de los analistas toda la información relevante sobre los procesos, etiquetando con diferentes alertas aquellas características que están relacionadas con malware, para que puedan realizar su propio análisis o buscar otras señales de la existencia de procesos maliciosos. Las alertas se clasifican, según su peligrosidad y el número de procesos en los que aparece el mismo comportamiento, según una escala de seis valores, reflejada en el documento html con una escala de colores, siendo 6 (color negro) un indicador de la probabilidad más alta de que la característica detectada se deba a malware y 1 (color gris) de que, aunque el comportamiento es anómalo, hay muchos procesos del sistema donde se ha observado el mismo comportamiento:
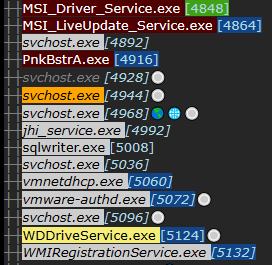
Para facilitar el trabajo de los analistas, la información se presenta en pantalla, en un archivo HTML con un panel de navegación de los procesos analizados y en archivos de texto csv. En el panel lateral del documento html, se muestra el árbol de procesos, con el color correspondiente a la alerta más alta detectada en ellos, con el hipervínculo a su ubicación en el documento, y con el color azul en su PID si es un proceso de 32 bits o verde si es un proceso .NET. Los procesos que tienen Control Flow Guard (CFG) habilitado se muestran en cursiva.
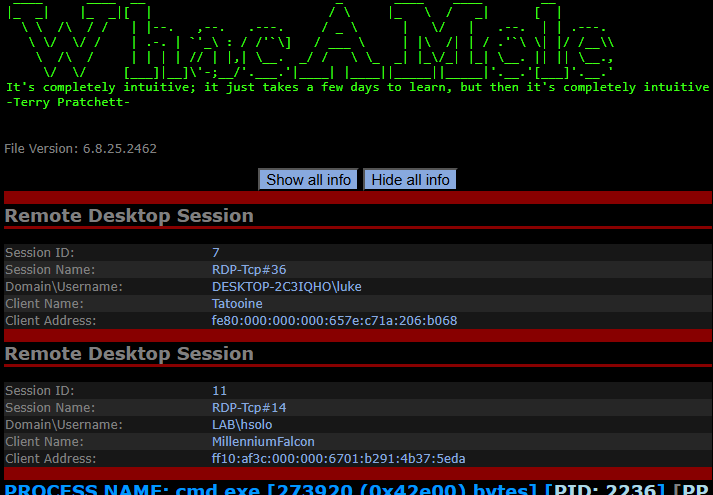
La información sobre sesiones RDP remotas se muestra al inicio de la información del proceso:
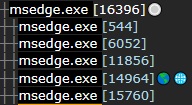
La capacidad de red se muestra de dos formas: si se ha detectado una conexión TCP se muestra con el símbolo del globo terráqueo, y si se ha detectado un socket conectado, se muestra con un símbolo de globo vacío. Se añade un símbolo (círculo blanco) para procesos con bibliotecas de navegación http en memoria: wininet.dll y winhttp.dll.
Detalle de red:
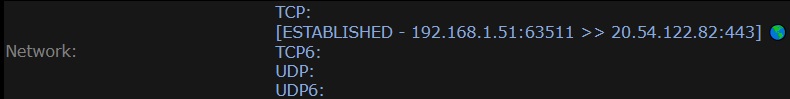
Socket conectado:

Hay un símbolo especial (una llave) cuando se detecta actividad similar a Mimikatz.
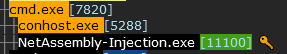
En la parte inferior del panel de navegación del documento html, se muestran todas las alertas, con su color, con los PID de los procesos en los que se han detectado en forma de hipervínculo a la posición del documento donde se muestra el proceso.
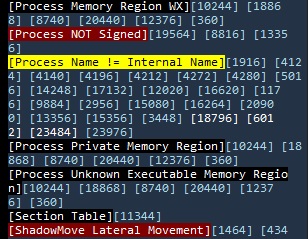
Si no hay procesos detectados con una alerta, su nombre se muestra sobre fondo blanco.
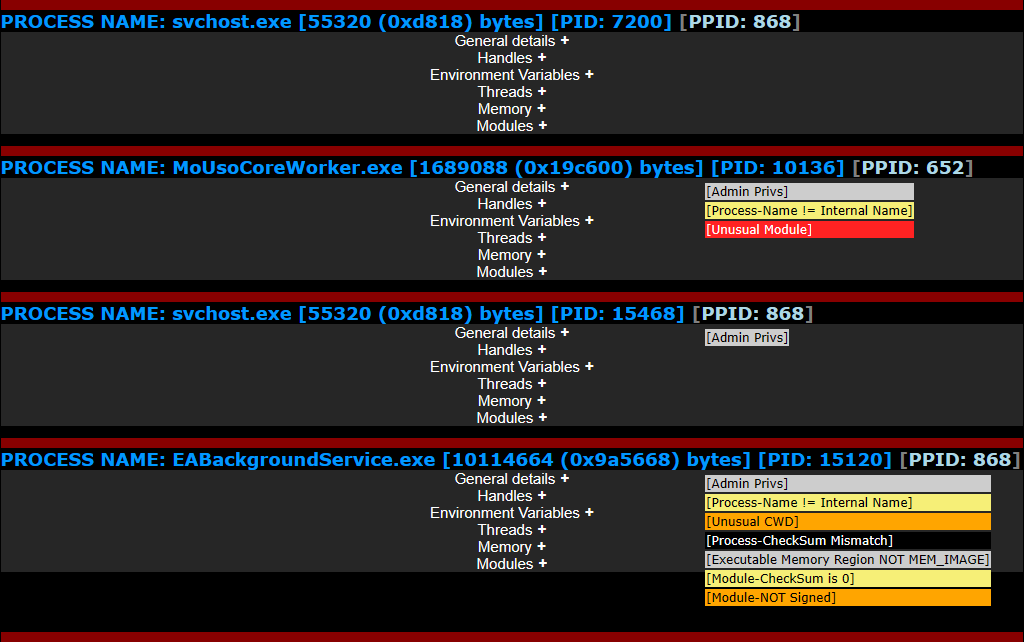
El panel principal muestra todos los procesos con su información en secciones plegables que por defecto están ocultas. Todas las alertas son visibles siempre.
Las regiones de memoria guardadas se xorean con la clave 0x0E para evitar que el antivirus las elimine.
Analiza, compara y presenta información de:
1. Procesos:
