
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2025-24104 — Informe técnico de CVE-2025-24104: una evasión del sandbox de iOS mediante una evasión de validación de enlaces simbólicos en la restauración de copias de seguridad, permitiendo lecturas arbitrarias de archivos fuera del sandbox. | Kitploit
Herramientas/GitHubGitHub/ifpdz/cve-2025-24104
Seguridad iOSAnálisis de VulnerabilidadesExplotaciónExfiltración de DatosAnálisis ForenseSeguridad MóvilExplotación de Binarios
GitHubifpdz/cve-2025-24104

CVE-2025-24104

Informe técnico de CVE-2025-24104: una evasión del sandbox de iOS mediante una evasión de validación de enlaces simbólicos en la restauración de copias de seguridad, permitiendo lecturas arbitrarias de archivos fuera del sandbox.

Ver Repositorio
511738hace 1 añoRevisado por Kitploit
Compartir

Análisis de CVE-2025-24104: Lectura de archivos fuera del sandbox

Reporté un bug que Apple luego rastreó como CVE-2025-24104. En mi informe original, demostré cómo una copia de seguridad maliciosa podía usarse para eludir las restricciones del sandbox. Sin embargo, la descripción inicial de Apple afirmaba que esta vulnerabilidad podría llevar a modificaciones de archivos protegidos del sistema. Quiero aclarar el asunto: este bug en realidad permite a un atacante leer archivos arbitrarios fuera del sandbox.

Timeline

  • Encontrado: Abril 2024
  • Reportado: Octubre 2024
  • Parcheado: iOS 18.3 beta 1

Lo que descubrí

Cuando investigué el problema, descubrí que la vulnerabilidad se origina por una falta de validación adecuada de enlaces simbólicos durante el proceso de restauración de copias de seguridad. Específicamente, si se crea una copia de seguridad donde el archivo
/private/var/containers/Shared/SystemGroup/systemgroup.com.apple.configurationprofiles/Library/ConfigurationProfiles/CloudConfigurationDetails.plist
se reemplaza con un enlace simbólico, el sistema termina leyendo un archivo de tu elección, incluso si se encuentra fuera del sandbox.

Cómo funciona

  • El fallo:
    El servicio de bloqueo mc_mobile_tunnel no verifica si CloudConfigurationDetails.plist es un enlace simbólico. Si lo es, el servicio sigue el enlace, permitiendo a un atacante recuperar el contenido de cualquier archivo restringido.

  • Pasos para reproducir:

    1. Crear una copia de seguridad maliciosa:
      Creé una copia de seguridad donde CloudConfigurationDetails.plist es un enlace simbólico que apunta a cualquier archivo restringido.
    2. Restaurar la copia de seguridad:
      Restauré esta copia de seguridad en un dispositivo y lo reinicié.
    3. Explotar el bug:
      Usando una conexión de bloqueo, envié el comando GetCloudConfiguration al servicio com.apple.mobile.MCInstall. En lugar de obtener el contenido esperado del archivo, el servicio devolvió el contenido del archivo al que apuntaba mi enlace simbólico.

Por qué es importante

La capacidad de leer archivos arbitrarios fuera del sandbox es un problema grave. Significa que datos sensibles del sistema, que deberían permanecer protegidos, podrían quedar expuestos a atacantes. Esto no es solo un bug menor, es una falla de seguridad fundamental en cómo se manejan las copias de seguridad.

Mi solución recomendada

Para solucionarlo, el proceso de restauración de copias de seguridad necesita una verificación más rigurosa:

  • Validación de enlaces simbólicos:
    Antes de leer cualquier archivo como CloudConfigurationDetails.plist, el servicio debe verificar que sea un archivo normal y no un enlace simbólico. Si es un enlace simbólico, la restauración debería rechazarlo o manejarlo de forma segura.
  • Refuerzo del sandbox:
    Reforzar las restricciones del sandbox para que incluso si se sigue un enlace simbólico, no pueda apuntar a archivos fuera del área prevista.

Detalles del parche

Con el lanzamiento de iOS 18.3, Apple introdujo verificaciones adicionales en el framework ManagedConfiguration para eliminar cualquier enlace simbólico encontrado en la carpeta ConfigurationProfiles. Específicamente:

  • Se añadió una nueva función llamada MCRemoveFileIfSymlink.
  • Esta función es invocada por MCFixHostileSymlinks.
  • Cada vez que un archivo en la carpeta ConfigurationProfiles es identificado como un enlace simbólico, se elimina inmediatamente.

Puedes ver los detalles del bindiff aquí:
https://github.com/blacktop/ipsw-diffs/blob/main/18_2_22C152__vs_18_3_22D5034e/DYLIBS/ManagedConfiguration.md

A continuación se muestra una captura de pantalla de mi propio diff donde se muestran las nuevas verificaciones añadidas:
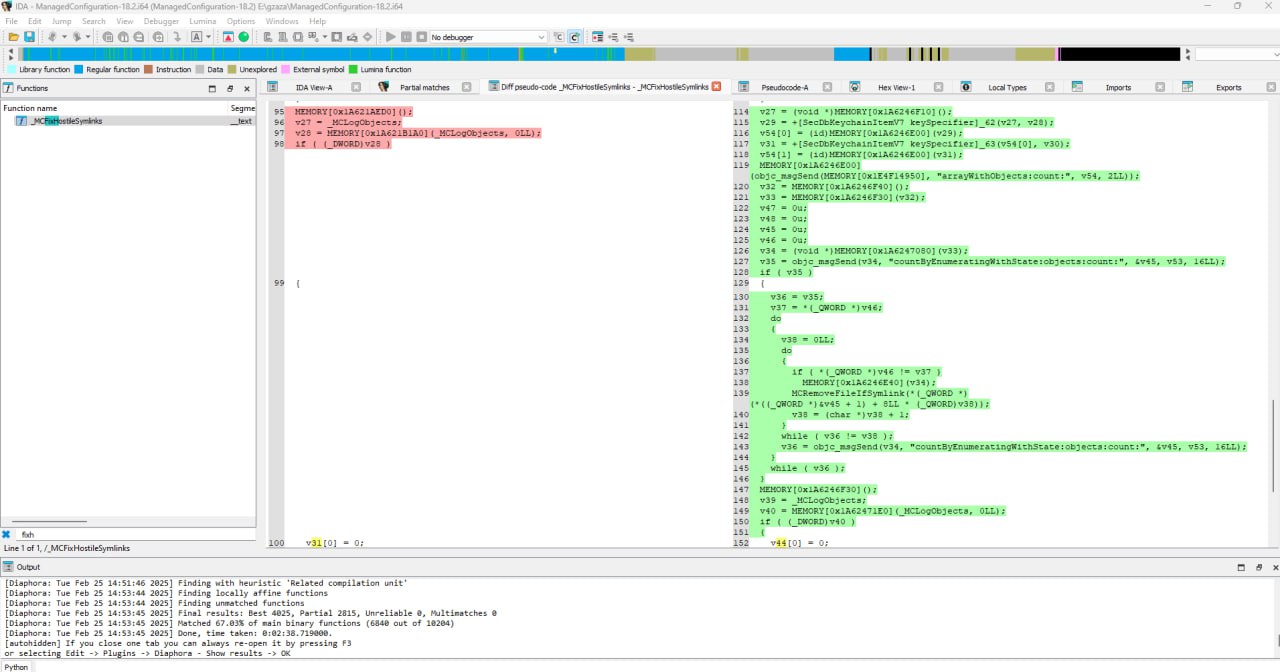
Captura de pantalla que muestra el parche

Nota sobre la efectividad de la mitigación

Vale la pena mencionar que esta nueva mitigación no soluciona el problema al 100%. Ya encontré un método para eludirla porque Apple no implementó mi solución recomendada, pero mantendré esos detalles en privado.


Este es mi relato personal de CVE-2025-24104, enfatizando que la descripción original de Apple no acertó. El verdadero riesgo es la lectura no autorizada de archivos fuera del sandbox, no las modificaciones a archivos del sistema.

Exploit encontrado por Hichem Maloufi (ifpdz)

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





