
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-6387-Vulnerability-Checker — Este script de Python verifica la vulnerabilidad CVE-2024-6387 en servidores OpenSSH. Soporta múltiples direcciones IP, URLs, rangos CIDR y puertos. El script también puede leer direcciones desde un archivo. | Kitploit
Herramientas/GitHubGitHub/identity-threat-labs/cve-2024-6387-vulnerability-checker
ReconocimientoEscáneres de VulnerabilidadesExplotaciónRecopilación de InformaciónSeguridad de RedesPruebas de Penetración
GitHubidentity-threat-labs/cve-2024-6387-vulnerability-checker

CVE-2024-6387-Vulnerability-Checker

Compartir

Este script de Python verifica la vulnerabilidad CVE-2024-6387 en servidores OpenSSH. Soporta múltiples direcciones IP, URLs, rangos CIDR y puertos. El script también puede leer direcciones desde un archivo.

Ver Repositorio
234hace 2 añosAún no revisado

Comprobador de Vulnerabilidad CVE-2024-6387

Descripción general

Este script de Python está diseñado para verificar servidores SSH en busca de la vulnerabilidad CVE-2024-6387, apuntando específicamente al recientemente descubierto regreSSHion, que está asociado con versiones específicas de OpenSSH. La herramienta admite múltiples direcciones IP, URLs, rangos CIDR y puertos, y también puede leer direcciones desde un archivo. Los resultados se muestran de forma categorizada y codificada por colores para una mejor legibilidad.
regreSSHion

Creado por Filipi Pires - Investigador Senior de Amenazas y Defensor de Ciberseguridad

Características

  • Personalizable: Especifica múltiples direcciones IP, URLs, rangos CIDR y puertos.
  • Soporte de entrada de archivo: Lee direcciones y rangos desde un archivo.
  • Salida codificada por colores: Distingue fácilmente entre resultados vulnerables, seguros, desconocidos y de error.
  • Manejo de rangos de red: Expande automáticamente los rangos CIDR en direcciones IP individuales.

Salida

  • SEGURO: Servidores no vulnerables.
  • VULNERABLE: Servidores que ejecutan una versión vulnerable de OpenSSH.
  • DESCONOCIDO: Servidores con una versión SSH desconocida.
  • ERROR: Servidores a los que no se pudo acceder o resolver.

Uso

Línea de comandos

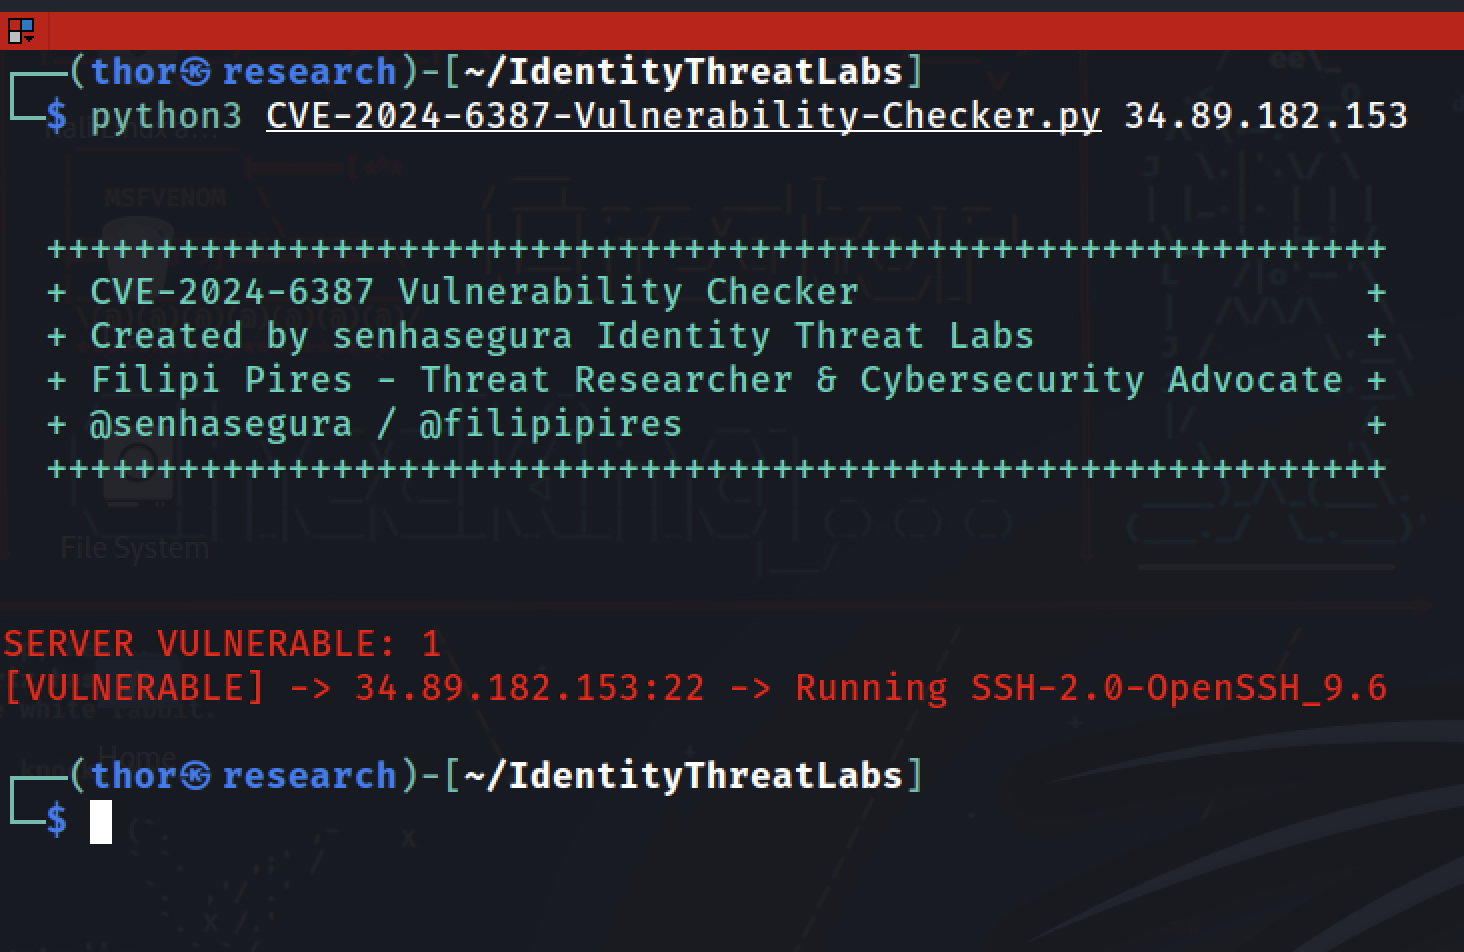
Para ejecutar el script con múltiples IPs, URLs o rangos CIDR directamente desde la línea de comandos:

python3 CVE-2024-6387-Vulnerability-Checker.py <addresses> -p <ports> -t <timeout> 
  • addresses: Direcciones IP, URLs o rangos CIDR a verificar (separados por espacios).

  • -p, --ports: Lista separada por comas de números de puerto para SSH (por defecto: 22).

  • -t, --timeout: Tiempo de espera de conexión en segundos (por defecto: 5.0).
image

Desde un archivo

Para ejecutar el script con direcciones especificadas en un archivo:

python3 CVE-2024-6387-Vulnerability-Checker.py -f <filename> -p <ports> -t <timeout>
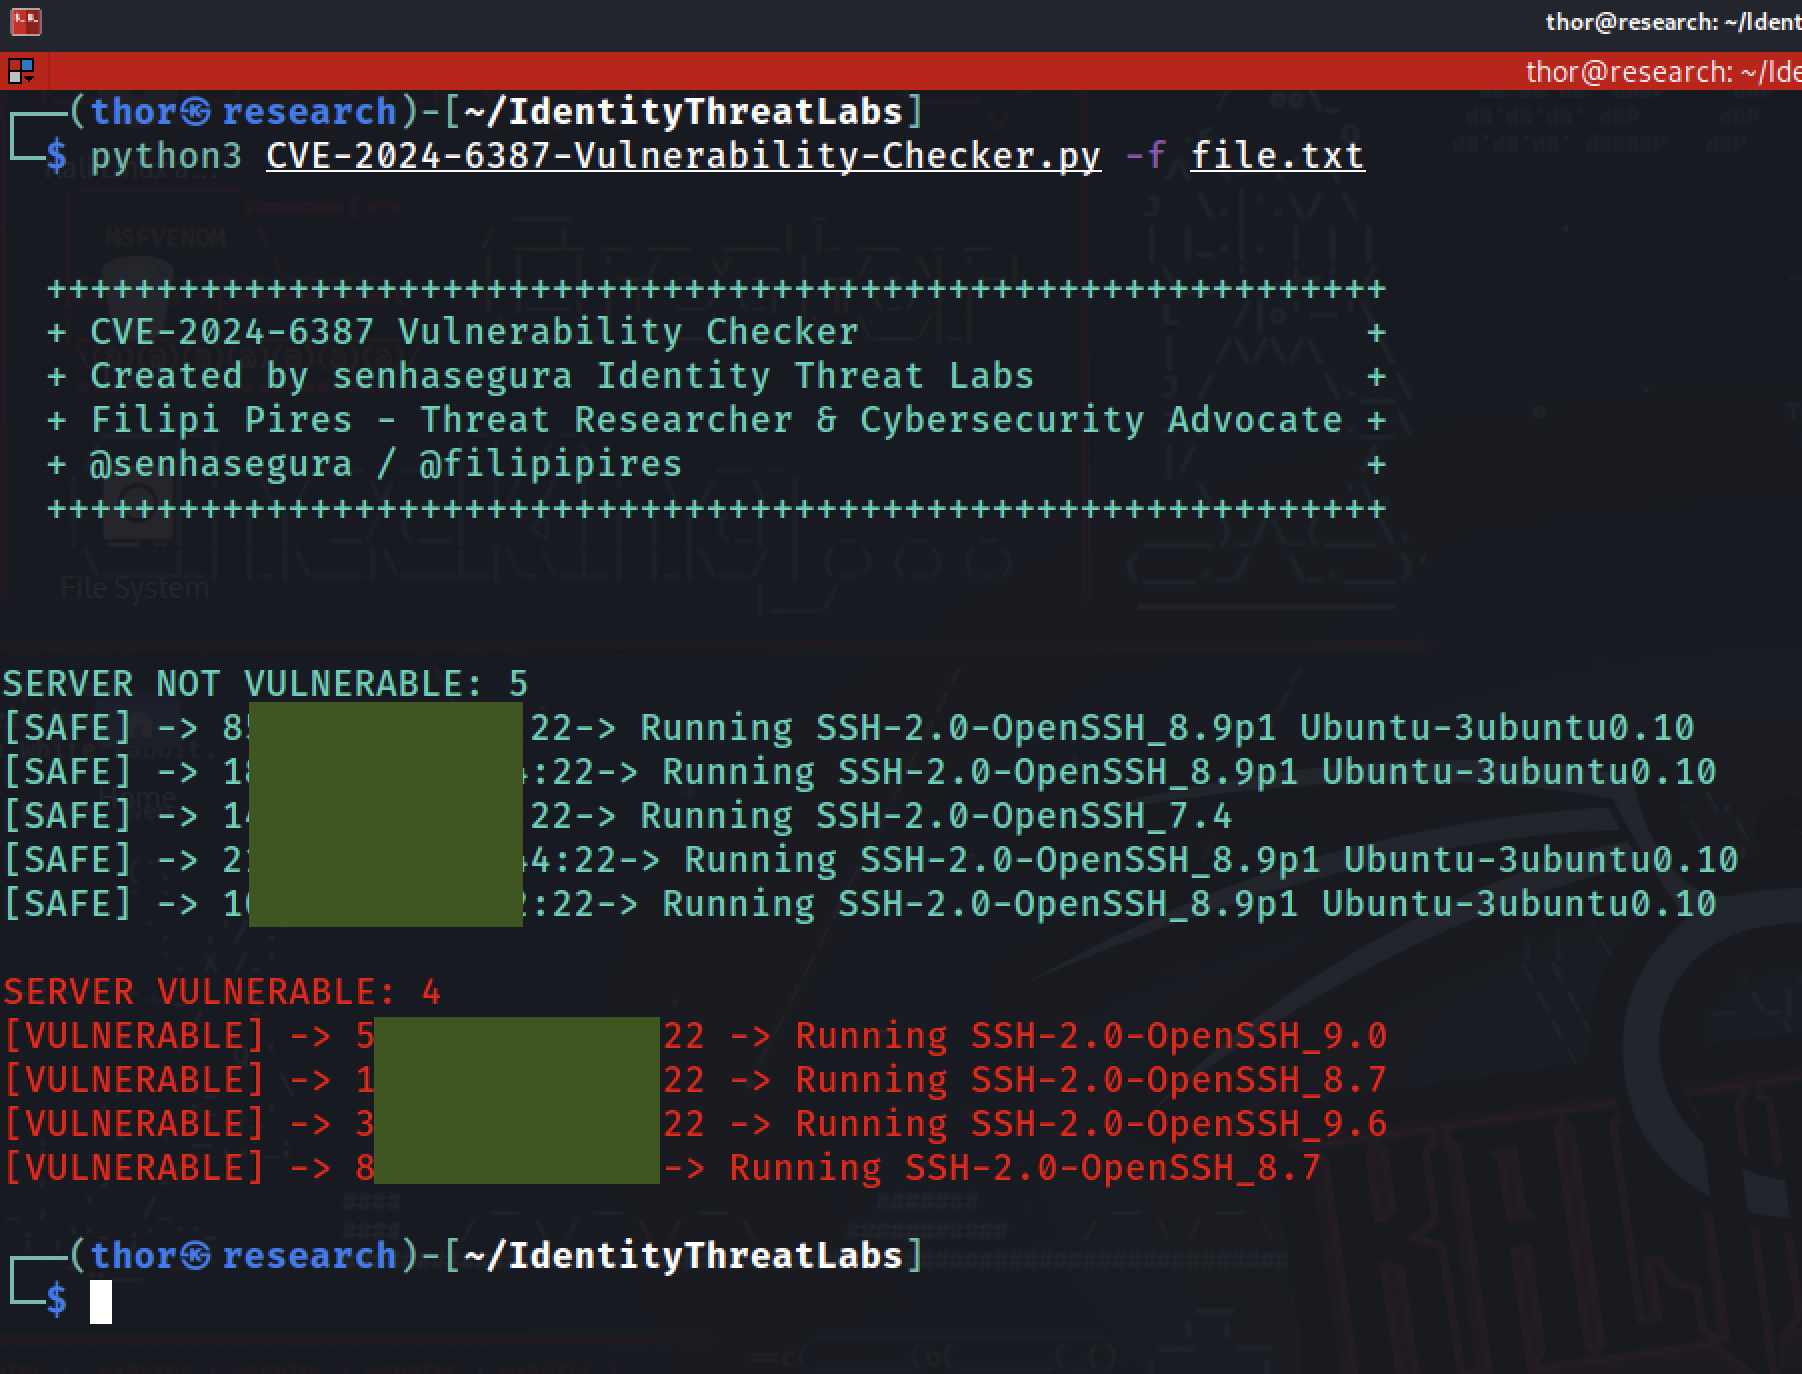
  • filename: Archivo que contiene una lista de direcciones IP o rangos CIDR.
image

Ejemplo de uso

Para verificar múltiples IPs, URLs o rangos CIDR directamente desde la línea de comandos:

python3 CVE-2024-6387-Vulnerability-Checker.py 192.168.1.1 192.168.1.2 192.168.1.0/24 example.com -p 22,2222 -t 5.0
  • Para verificar direcciones desde un archivo:
python3 CVE-2024-6387-Vulnerability-Checker.py -f addresses.txt -p 22,2222 -t 5.0

Ejemplo de archivo addresses.txt:

192.168.1.1
example.com
192.168.1.0/24

Contribuciones

¡Las contribuciones son bienvenidas! Sigue estos pasos para contribuir:

1. Haz un Fork del Repositorio: Haz clic en el botón "Fork" en la parte superior derecha de esta página.

2. Clona tu Fork: Clona tu repositorio bifurcado en tu máquina local:

git clone https://github.com/YOUR_USERNAME/CVE-2024-6387-Vulnerability-Checker.git
cd CVE-2024-6387-Vulnerability-Checker

3. Crea una Rama: Crea una nueva rama para tu funcionalidad o corrección de errores.

git checkout -b my-feature-branch

4. Realiza Cambios: Haz tus cambios en el código.

5. Confirma tus Cambios: Confirma tus cambios con un mensaje de commit descriptivo.

git add .
git commit -m "Description of the changes"

6. Sube tu Rama: Sube tu rama a tu repositorio bifurcado.

git push origin my-feature-branch

7. Crea un Pull Request: Ve al repositorio original en GitHub y haz clic en "New Pull Request". Selecciona tu rama en el menú desplegable de comparación y envía tu pull request.


Lanzamiento

[09 de julio de 2024]

  • Primera Versión - Lanzamiento

[28 de agosto de 2024]

  • Repositorio Actualizado

Referencias

Blog de Qualys - regreSSHion: Vulnerabilidad de Ejecución Remota de Código No Autenticado en el servidor OpenSSH

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






