
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/icecubesandwich/chronix
Recopilación de InformaciónPruebas de PenetraciónUtilidades y FrameworksRed Teaming
GitHubicecubesandwich/chronix

chronix

Un espacio de trabajo colaborativo en tiempo real autogestionado para evaluaciones de seguridad ofensiva.

Ver Repositorio
42489hace 9 mesesRevisado por Kitploit
Compartir

Chronix

License: AGPL v3 Python 3.9+

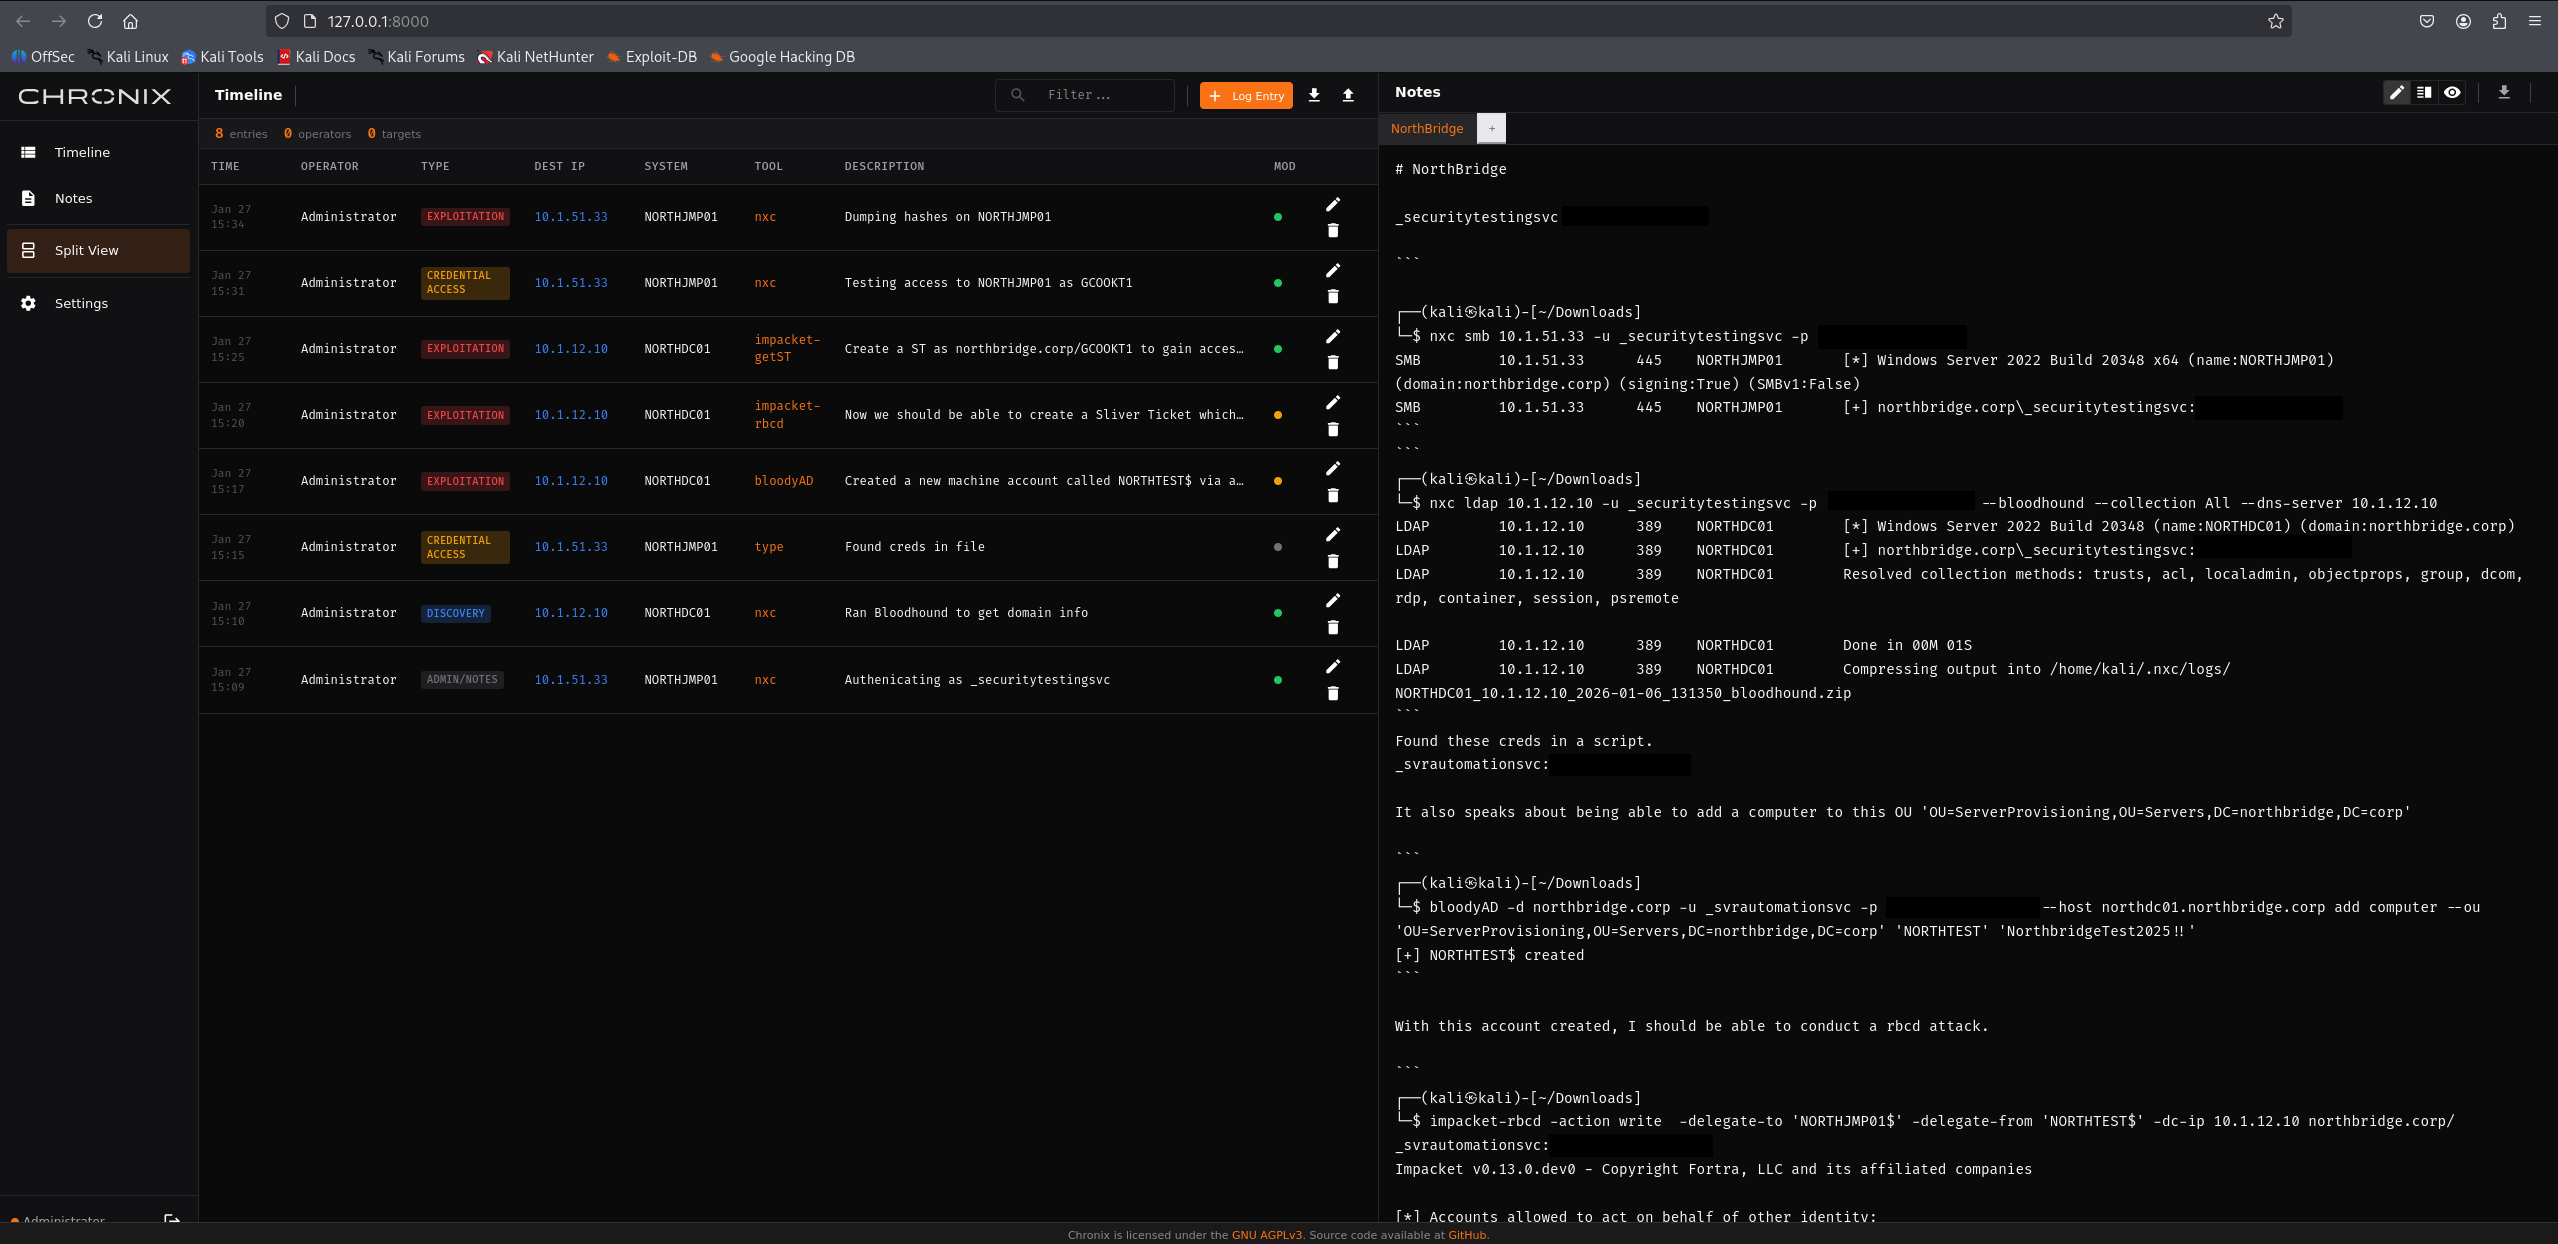
Espacio de trabajo colaborativo autoalojado para pentesters y operadores de red team. Captura notas, comandos, salidas y contexto operativo durante los trabajos de seguridad.
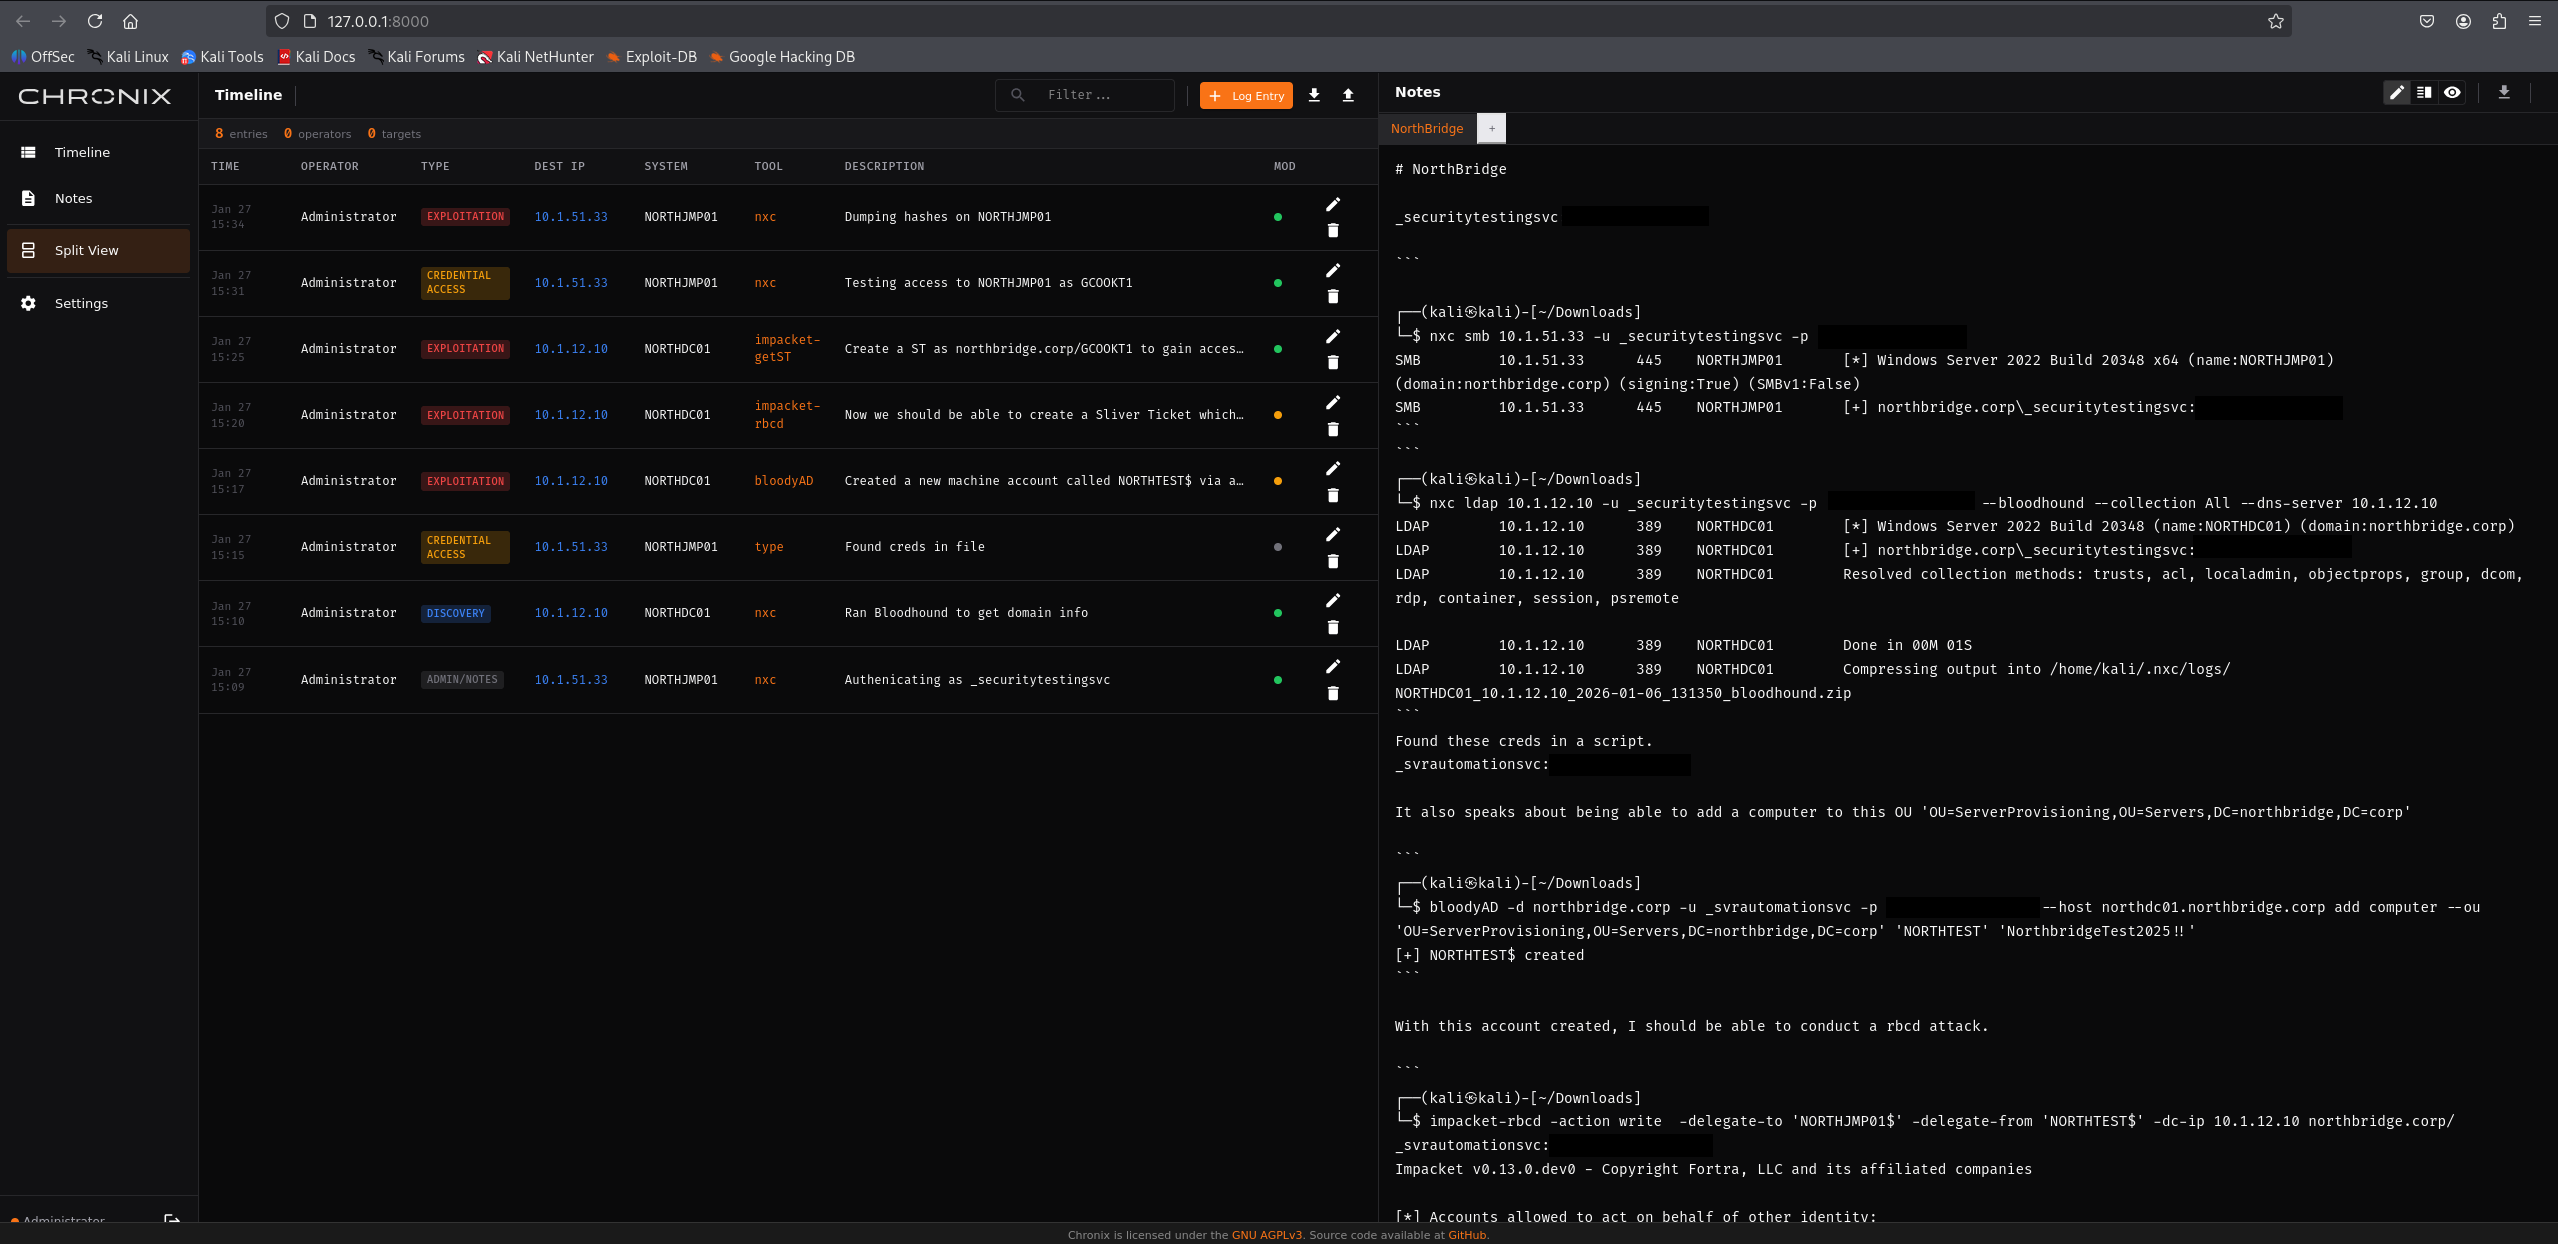
Imagen de Chronix

Inicio Rápido

# Install
pipx install git+https://github.com/IceCubeSandwich/chronix

# Initialize (creates account and session secret)
chronix init

# Run
chronix

El navegador se abre en http://localhost:8000. Las credenciales se muestran una vez durante la inicialización; guárdelas de forma segura.

Características

  • Registro de línea de tiempo: Entradas con marca de tiempo que incluyen campos de origen, destino, herramienta, comando, salida y resultado.
  • Notas colaborativas: Páginas Markdown con guardado automático e historial de versiones.
  • Sincronización en tiempo real: Actualizaciones WebSocket a través de sesiones concurrentes.
  • Filtro y búsqueda: Filtra la línea de tiempo por herramienta, objetivo o texto.
  • Exportación CSV: Exporta la línea de tiempo para flujos de trabajo de informes.
  • Exportación Markdown: Exporta notas como archivos .md independientes o archivo zip con adjuntos.
  • Pegado de imágenes: Pega capturas de pantalla directamente en las notas (Ctrl+V).

Funciones de Notas

Pegar imágenes

Pega capturas de pantalla directamente en el editor de notas:

  • Ctrl+V para pegar desde el portapapeles
  • Compatible con PNG, JPEG, GIF y WebP
  • Las imágenes se almacenan en disco y se vinculan mediante markdown
  • Las imágenes se renderizan en el panel de vista previa

Exportar notas

Exportar nota individual:

  • Haga clic en el botón de exportar (↓) en la barra de herramientas
  • Seleccione "Exportar nota actual"
  • Se descarga como archivo .md con frontmatter YAML

Exportar todas las notas:

  • Haga clic en el botón de exportar (↓) en la barra de herramientas
  • Seleccione "Exportar todas las notas"
  • Se descarga como .zip que contiene:
    • Todas las notas como archivos .md
    • carpeta attachments/ con imágenes

Los archivos exportados se abren sin problemas en Obsidian, VS Code o cualquier visor de Markdown.

Comandos

chronix [COMMAND] [OPTIONS]

Commands:
  init          Initialize account and session secret
  serve         Start server (default)

Init Options:
  --username    Account username (default: admin)
  --force       Regenerate session secret
  --db, -d      Database file path

Server Options:
  --host, -H    Bind address (default: 0.0.0.0)
  --port, -p    Port (default: 8000)
  --local       Bind to localhost only
  --db, -d      Database file path (default: ./chronix.db)
  --no-browser  Skip automatic browser launch

Configuración

Se configura mediante ~/.config/chronix/chronix.env o .env:

VariableDefaultDescription
CHRONIX_SESSION_SECRET(required)Secreto hexadecimal de 64 caracteres para la firma de cookies
CHRONIX_DB_PATH./chronix.dbUbicación del archivo de base de datos
CHRONIX_ATTACHMENTS_PATH./attachmentsAlmacenamiento de archivos adjuntos de imágenes
CHRONIX_MAX_ATTACHMENT_SIZE10485760Tamaño máximo de imagen (10 MB)
CHRONIX_SESSION_EXPIRE_HOURS24Duración de la sesión
CHRONIX_BEHIND_PROXYfalseHabilitar cuando esté detrás de un proxy TLS
CHRONIX_RATE_LIMIT_LOGIN5Intentos de inicio de sesión antes del límite de tasa

Autor

Tyrrell Brewster — GitHub | Website

Licencia

Este proyecto está licenciado bajo la GNU Affero General Public License v3.0 (AGPL-3.0-only).

El código fuente está disponible en github.com/icecubesandwich/chronix. Los usuarios de la red también pueden acceder a la información de la licencia a través del endpoint /license.

Contribuciones

Consulte CONTRIBUTING.md para conocer las pautas para enviar cambios.

Seguridad

Consulte SECURITY.md para informar vulnerabilidades.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de pruebas de penetración autónoma con múltiples agentes de IA que ejecuta reconocimiento, descubrimiento de superficie de ataque, validación de explotación y entrega de informes respaldados por evidencia.

    257

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





