 huthx/cve-2025-63735-ruckus-unleashed-reflected-xss
Exploit de prueba de concepto para una vulnerabilidad XSS reflejada en Ruckus Unleashed 200.13.6.1.319 mediante el parámetro name en el endpoint del portal cautivo.

Existe una vulnerabilidad de cross-site scripting (XSS) reflejado en Ruckus Unleashed 200.13.6.1.319 a través del parámetro name en el endpoint del portal cautivo selfguestpass/guestAccessSubmit.jsp.
Ruckus Wireless
Sistemas sin controlador (RUCKUS Unleashed)
200.13.6.1.319
/selfguestpass/guestAccessSubmit.jsp
name
https://192.168.1.51/selfguestpass/guestAccessSubmit.jsp?cookie=null&tip=5&name=</p><form>
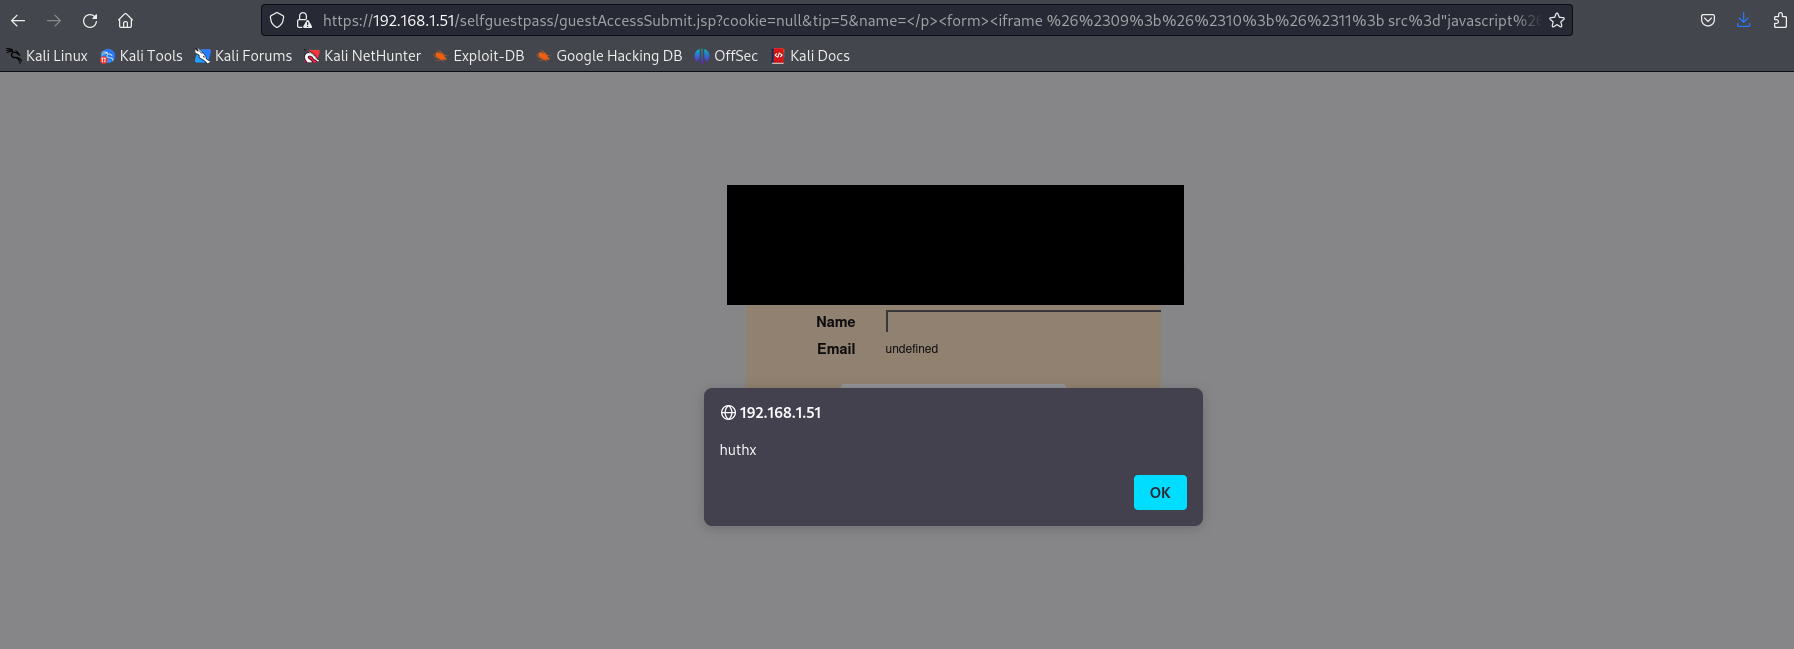
La aplicación refleja la entrada controlada por el usuario no sanitizada del parámetro name de vuelta en la respuesta de la página, permitiendo la ejecución arbitraria de JavaScript.
Un atacante puede ejecutar JavaScript en el navegador de la víctima, lo que lleva a secuestro de sesión, robo de credenciales, redirección forzada o manipulación de la interfaz de usuario.
Huthaifa Qashou
