Paquetes NGINX de Debian y Enterprise Linux con backport y parches revisados para los CVE de nginx2root, además de scripts de compilación reproducibles, sumas de verificación y pruebas de actualización del instalador.

Paquetes retroportados de Debian y Enterprise Linux para las correcciones de seguridad de NGINX de noviembre de 2026, compilados por Hosted Power. El repositorio contiene los parches exactos, las entradas de código fuente fijadas, scripts de compilación reproducibles y pruebas de actualización de paquetes.
Estos paquetes contienen las correcciones completas para cada vulnerabilidad nginx2root que aplica a cada versión. No son una mitigación y no requieren seguimiento adicional.
Los paquetes conservan la configuración de compilación de la distribución y el diseño del paquete. Sus versiones están deliberadamente ordenadas por debajo de la próxima actualización de la distribución, de modo que si su distribución publica su propia actualización más adelante, esta toma el control automáticamente mediante las actualizaciones normales de paquetes.
Estado actual (19 de noviembre de 2026): v1.7.0 contiene familias de paquetes nativas para RHEL 10, Rocky
Linux 10 y Oracle Linux 10. v1.6.1 contiene familias de paquetes nativas para RHEL 8
y Rocky Linux 8 AppStream 1.24. v1.4.0 contiene 13 familias de paquetes nativas de proveedor/stream para EL9,
junto con las versiones existentes de Debian y CentOS 7/8. El repositorio APT firmado de Hosted Power
también incluye los conjuntos completos de paquetes hp3 para Debian 12 y 13. Debian
12 actualmente selecciona hp3. Debian 13 ahora selecciona automáticamente la versión más reciente de Debian
1.26.3-3+deb13u11; la inspección de ese paquete de código fuente confirma
que contiene los nueve parches de seguridad de NGINX 1.30.7 aplicables que se enumeran aquí.
Deshabilitar HTTP/2 no corrige nginx2root. Solo bloquea CVE-2026-123007 y CVE-2026-123633. Las otras tres permanecen abiertas: el resolver (CVE-2026-123634), el proxy de correo (CVE-2026-113425) y HTTP/3 (CVE-2026-121810). Además, supone un coste de rendimiento para cada cliente. Estos paquetes corrigen todos los problemas aplicables, por lo que HTTP/2 puede permanecer activado.
Si deshabilitó HTTP/2 como solución provisional: instale los paquetes (la actualización reinicia
NGINX), vuelva a habilitar HTTP/2 (listen 443 ssl http2; en Debian 9–12 y CentOS 7/8,
http2 on; en Debian 13), luego ejecute nginx -t y recargue.
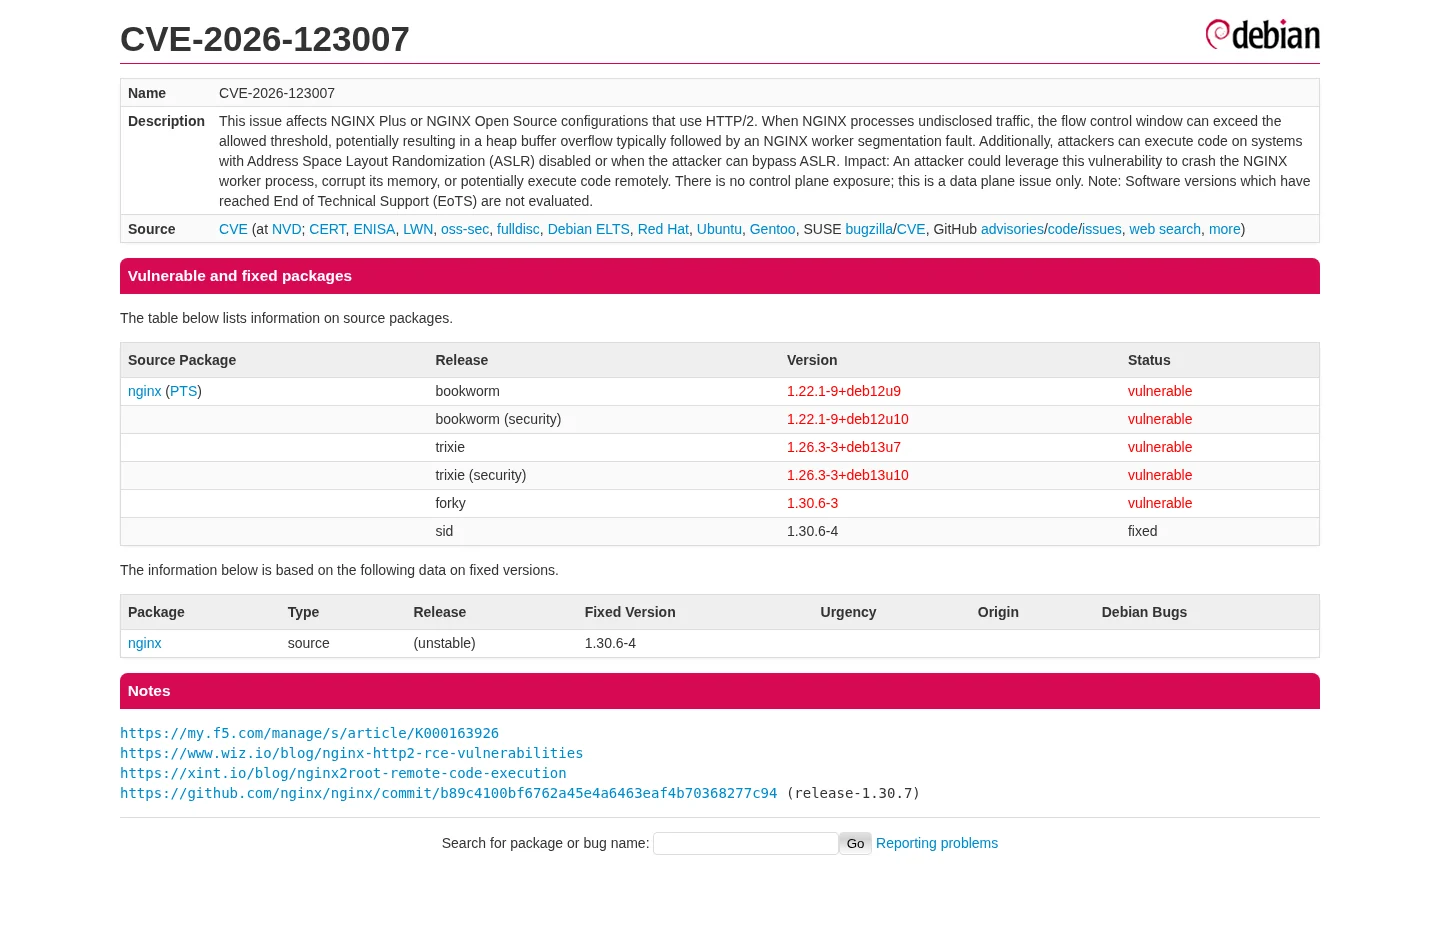
Debian Security Tracker el 19 de noviembre de 2026. Haga clic en la captura de pantalla para ver el estado en vivo.
La versión v1.3.2 contiene conjuntos completos de paquetes x86-64. Su revisión de paquete hp3
actualiza las compilaciones anteriores mientras permanece por debajo de la próxima actualización
de la distribución. El registro de cambios de cada paquete nombra explícitamente cada CVE incluido, de modo que las comprobaciones estándar
del registro de cambios de paquetes instalados, rpm -q --changelog y las herramientas de auditoría de CVE
reconocen las correcciones. En Debian, inspeccione la evidencia instalada directamente con
zgrep CVE-2026 /usr/share/doc/nginx/changelog.Debian.gz; apt changelog
consulta los metadatos del repositorio y no es fiable para paquetes de terceros:
| Debian | Paquete base | Paquete de corrección urgente | Correcciones incluidas |
|---|---|---|---|
| 8 Jessie | 1.6.2-5+deb8u10 | 1.6.2-5+deb8u10.1~hp3 | CVE-2026-113425, CVE-2026-123634, CVE-2026-125283 |
| 9 Stretch | 1.10.3-1+deb9u10 | 1.10.3-1+deb9u10.1~hp3 | CVE-2026-113425, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-125283 |
| 10 Buster | 1.14.2-2+deb10u9 | 1.14.2-2+deb10u9.1~hp3 | las correcciones de Stretch más CVE-2026-118899 y CVE-2026-123640 |
| 11 Bullseye | 1.18.0-6.1+deb11u9 | 1.18.0-6.1+deb11u9.1~hp3 | las mismas siete correcciones que Buster |
| 12 Bookworm | 1.22.1-9+deb12u10 | 1.22.1-9+deb12u10.1~hp3 | las mismas siete, más CVE-2026-15176, CVE-2026-93479, CVE-2026-97205 y endurecimiento adicional de CVE-2023-44487 |
| 13 Trixie | 1.26.3-3+deb13u10 | 1.26.3-3+deb13u10.1~hp3 | las nueve correcciones aplicables de NGINX 1.30.7, incluidas CVE-2026-120967 y CVE-2026-121810 |
El paquete oficial 1.26.3-3+deb13u11 de Trixie de Debian ahora reemplaza el hotfix de Trixie mediante el orden de versiones normal. Su código fuente tiene los mismos nueve parches relevantes, incluidos los arreglos de HTTP/2, resolver, mail, QUIC, cuerpo de solicitud, SNI de stream, ssl_preread y try_files. El rastreador de seguridad de Debian puede retrasarse brevemente respecto al archivo de paquetes mientras se actualizan sus datos de versión corregida.
NGINX de Debian 8 es anterior a HTTP/2, por lo que CVE-2026-123007 y CVE-2026-123633 no aplican. Su paquete contiene los tres arreglos aplicables a ese árbol de código fuente antiguo. Debian 8 a 11 usan paquetes de código fuente de Freexian Extended LTS. Sus árboles NGINX más antiguos requieren pequeñas adaptaciones de contexto y, para Debian 9 y 10, el requisito previo upstream de resolución de duplicados SMTP de 2019. Cada árbol de código fuente adaptado se verifica en busca de las condiciones sensibles a la seguridad antes de compilarse.
| Distribución | Paquete base | Paquete hotfix | Arreglos incluidos |
|---|---|---|---|
| CentOS 7 EPEL archivado | 1:1.20.1-10.el7 | 1:1.20.1-10.el7.0.1.hp3 | siete arreglos aplicables: CVE-2026-113425, CVE-2026-118899, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-123640, CVE-2026-125283 |
| CentOS 8 AppStream 1.14 (original/por defecto) | 1:1.14.1-9.module_el8.0.0+184+e34fea82 | 1:1.14.1-9.module_el8.0.0+184+e34fea82.0.1.hp3 | los mismos siete arreglos aplicables |
| CentOS 8 AppStream 1.16 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1.0.1.hp3 | los mismos siete arreglos aplicables |
| CentOS 8 AppStream 1.18 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1.0.1.hp3 | los mismos siete arreglos aplicables |
| CentOS 8 AppStream 1.20 | 1:1.20.0-2.module_el8.5.0+899+43b718f6 | 1:1.20.0-2.module_el8.5.0+899+43b718f6.0.1.hp3 | los mismos siete arreglos aplicables |
El conjunto de paquetes de CentOS 7 está dirigido únicamente a NGINX instalado desde la familia de paquetes EPEL 7 archivada. El instalador rechaza nginx.org, paneles de control y otras familias de paquetes en lugar de intentar un reemplazo entre proveedores que no sea seguro.
CentOS Linux 8 distribuyó NGINX a través de AppStream desde su primer stream predeterminado 1.14 en adelante. Paquetes separados preservan la versión exacta del paquete, la identidad del stream de módulos, la etiqueta de modularidad, el diseño del paquete y la ABI para cada uno de los cuatro streams oficiales finales de CentOS Linux 8. El instalador actualiza solo una familia de paquetes que coincida exactamente y rechaza el reemplazo entre streams o entre proveedores.
AlmaLinux ahora tiene arreglos oficiales completos para los cinco CVE principales de NGINX2Root en cada stream compatible. Los paquetes de seguimiento importan: en AlmaLinux 9 estas son las compilaciones predeterminadas 1.20 .alma.4, 1.24 .alma.4 y 1.26 .alma.2; en AlmaLinux 10 es la compilación 1.26 .alma.3. Los paquetes anteriores .alma.2/.alma.3 de los avisos iniciales solo corregían los dos problemas de HTTP/2. Actualice desde los repositorios normales de AlmaLinux en lugar de instalar un paquete de CentOS:
sudo dnf update nginx 'nginx-*'
sudo nginx -t








