Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
meesho-android-improper-encryption-cve-2026-5682 — Prueba de concepto que demuestra el cifrado AES-CBC inseguro con derivación de clave MD5 en la aplicación Android de Meesho, lo que permite la manipulación del texto cifrado y posibles ataques de oráculo de relleno. | Kitploit
Herramientas/GitHubGitHub/honestcorrupt/meesho-android-improper-encryption-cve-2026-5682
Seguridad AndroidAnálisis de VulnerabilidadesExplotación de Aplicaciones WebCriptografíaPruebas de PenetraciónSeguridad Móvil
GitHubhonestcorrupt/meesho-android-improper-encryption-cve-2026-5682

meesho-android-improper-encryption-cve-2026-5682

Compartir

Prueba de concepto que demuestra el cifrado AES-CBC inseguro con derivación de clave MD5 en la aplicación Android de Meesho, lo que permite la manipulación del texto cifrado y posibles ataques de oráculo de relleno.

Ver Repositorio
46hace 7 mesesAún no revisado

🔐 Prueba de Concepto: Aplicación Android de Meesho – Implementación Criptográfica Insegura (AES-CBC sin Integridad + Derivación de Clave Débil)

Autor: Soyam Arya (alias honest_corrupt) Fecha de Descubrimiento: Marzo 2026 Aplicación Afectada: Aplicación Android de Meesho (com.meesho.supply) Estado: En Verificación Categoría: Criptografía Insuficiente / Fallo de Integridad de Datos


🎯 Resumen

Este informe documenta una vulnerabilidad criptográfica en la aplicación Android de Meesho donde los datos sensibles se cifran utilizando AES/CBC/PKCS5Padding sin protección de integridad, y la clave de cifrado se deriva utilizando el inseguro algoritmo hash MD5.

La aplicación construye cargas útiles cifradas en el formato:

Base64(IV) . Base64(texto cifrado)

Sin embargo, debido a la ausencia de autenticación (por ejemplo, HMAC o modo AEAD como AES-GCM), la implementación es vulnerable a:

  • Manipulación del texto cifrado
  • Posibles ataques de oráculo de relleno
  • Ataques de derivación de clave débil

Esto viola múltiples pautas de OWASP Mobile Top 10 y MASVS sobre criptografía.


📉 Clasificación de la Vulnerabilidad

CategoríaDescripción
M5: Criptografía InsuficienteUso de primitivas criptográficas débiles (MD5, AES-CBC sin integridad)
CWE-327Uso de algoritmo criptográfico roto o riesgoso
CWE-649Dependencia del cifrado sin verificación de integridad
OWASP MASVSMSTG-CRYPTO-3, MSTG-CRYPTO-4

🛠️ Detalles Técnicos

🔍 Implementación del Cifrado

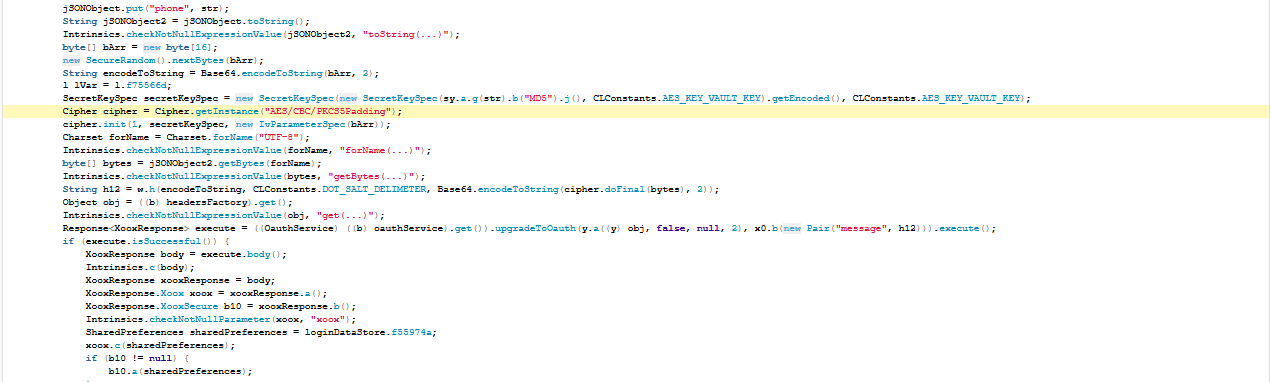
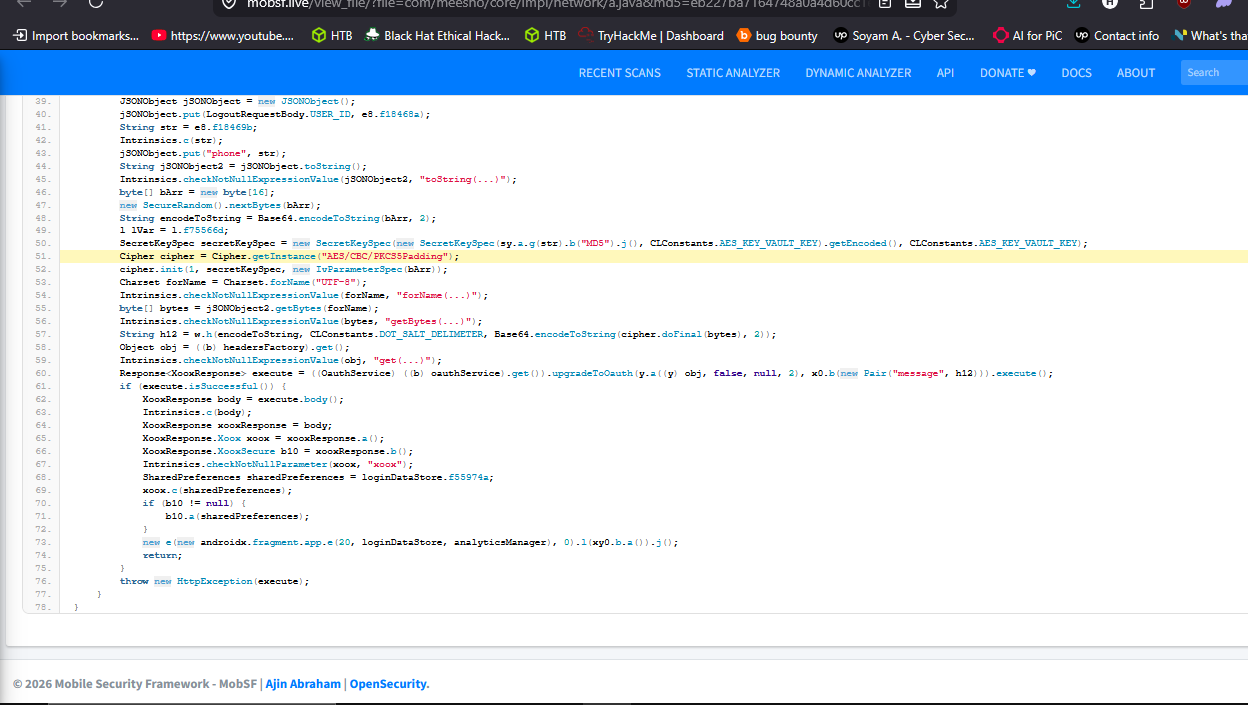
La ingeniería inversa reveló la siguiente lógica:

Cipher cipher = Cipher.getInstance("AES/CBC/PKCS5Padding");

byte[] iv = new byte[16];
new SecureRandom().nextBytes(iv);

SecretKeySpec key = new SecretKeySpec(
    MD5(str), "AES"
);

cipher.init(ENCRYPT_MODE, key, new IvParameterSpec(iv));

String message = Base64(iv) + "." + Base64(ciphertext);

❌ Problemas Identificados

1. Derivación de Clave Débil (MD5)

  • MD5 está obsoleto y es inseguro
  • No se utiliza sal ni iteraciones
  • Posible generación de claves predecibles

2. Falta de Protección de Integridad

  • No se aplica HMAC ni firma
  • El texto cifrado puede modificarse sin detección

3. Uso del Modo AES-CBC

  • El modo CBC no proporciona autenticidad
  • Vulnerable a ataques de oráculo de relleno si las respuestas de error difieren

🎥 Prueba de Concepto (Conceptual)

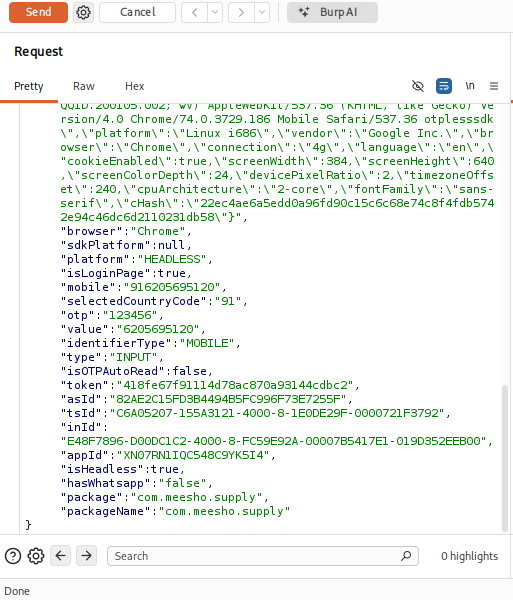
La carga útil cifrada se transmite en las solicitudes API como:

http POST /api/endpoint

message=Base64(IV).Base64(texto cifrado) meesho bug ss 2
meesho bug meesho bug 3

🧪 Prueba de Manipulación

Paso 1: Interceptar la Solicitud

Capturar la solicitud mediante Burp Suite:

` message=AbCdEfGhIj...xyz.KLMNOPQRST... ``

Paso 2: Modificar el Texto Cifrado

Alterar un solo byte en el texto cifrado:

`` Original: ...KLMNOPQRST...

Modificado: ...KLMNOPQRSU... ``

--

Paso 3: Reenviar la Solicitud

Enviar la solicitud modificada al servidor.


🔥 Comportamiento Observado (A completar por el evaluador)

  • El servidor acepta el texto cifrado modificado
  • La respuesta difiere (posible oráculo de relleno)
  • Fuga de mensajes de error
  • Manipulación de datos observada

⚠️ Impacto Potencial

  • Violación de Integridad de Datos: Los atacantes pueden alterar las cargas útiles cifradas
  • Acciones No Autorizadas: Manipulación de parámetros de la API
  • Exposición de Datos Sensibles: Posible descifrado mediante ataque de oráculo
  • Ataques de Replay: Sin autenticación de solicitudes ni validación de nonce

🧪 Pasos de Reproducción

  1. Instalar la aplicación Android de Meesho
  2. Configurar el proxy de Burp Suite
  3. Interceptar la solicitud API que contiene el parámetro message
  4. Modificar la parte del texto cifrado
  5. Reenviar la solicitud y observar la respuesta

🔐 Correcciones Sugeridas

  • Reemplazar AES-CBC por AES-GCM o ChaCha20-Poly1305
  • Reemplazar MD5 por PBKDF2 / Argon2 / bcrypt
  • Implementar HMAC (Cifrar-luego-MAC)
  • Validar la integridad antes del descifrado

🧾 Cronología de Divulgación

FechaEvento
Marzo 2026Vulnerabilidad descubierta
Marzo 2026Ingeniería inversa completada
PendienteNotificación al proveedor
PendienteSolicitud de CVE

🙋‍♂️ Sobre el Investigador

Soyam Arya (alias honest_corrupt) IDs CVE: CVE-2025-5154, CVE-2025-6748 Evaluador de Penetración de Aplicaciones Móviles y Web


  • 🌐 Blog: https://soyamaryawork.blogspot.com
  • 💻 GitHub: https://github.com/honestcorrupt
  • 🔗 LinkedIn: https://www.linkedin.com/in/soyam-arya-a90356312


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    256

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →