

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
scarce-apache2 — Un marco para la caza de bugs o pruebas de penetración dirigido a sitios web que tengan la vulnerabilidad CVE-2021-41773 en público. | Kitploit
Herramientas/GitHubGitHub/hightechsec/scarce-apache2
Escáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de Penetración
GitHubhightechsec/scarce-apache2

scarce-apache2

Un marco para la caza de bugs o pruebas de penetración dirigido a sitios web que tengan la vulnerabilidad CVE-2021-41773 en público.

Ver Repositorio
631893hace 5 añosRevisado por Kitploit
Compartir

ScaRCE Framework - CVE-2021-41773 Hunter

License Build Build GitHub code size in bytes GitHub repo size GitHub last commit GitHub stars GitHub pull requests GitHub forks GitHub issues GitHub watchers

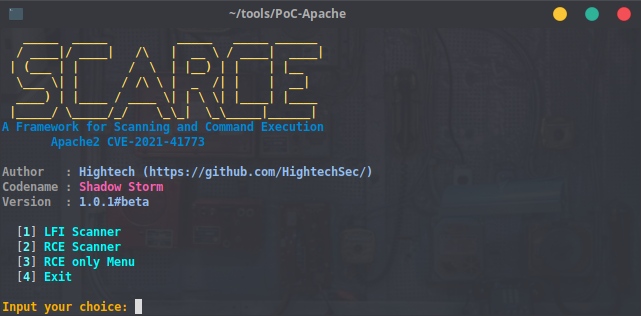
Esta herramienta puede escanear sitios web con la vulnerabilidad CVE-2021-41773 que afecta al servidor web Apache2. ScaRCE también puede ejecutar inyecciones de comandos remotos en los servidores web que se encuentren mediante el método de escaneo (solo si MOD_CGI está habilitado en el servidor web objetivo). Esta herramienta funciona con un objetivo único proporcionado o con objetivos masivos desde una lista de archivos. Utilice esta herramienta solo para Bug Hunting / Propósitos de Pentesting.
Instalación

- git clone https://github.com/HightechSec/scarce-apache2
- cd scarce-apache2
- bash scarce.sh

o puedes instalarlo en tu sistema así

- git clone https://github.com/HightechSec/scarce-apache2
- cd scarce-apache2
- sudo cp scarce.sh /usr/bin/scarce && sudo chmod +x /usr/bin/scarce
- $ scarce

Uso

  • Menús
    • El Menú 1 es para escanear la vulnerabilidad LFI desde un archivo proporcionado que contiene la lista de las URL objetivo o una URL objetivo única proporcionada.
    • El Menú 2 es para escanear la vulnerabilidad RCE desde un archivo proporcionado que contiene la lista de las URL objetivo o una URL objetivo única proporcionada.
    • El Menú 3 es para ejecutar RCE desde una URL objetivo única proporcionada. Esto funcionará para los resultados Maybe Vuln o a veces con una Respuesta de Error 500.
  • Formato de URL
    • Use http:// como http://example.com o https:// como https://example.com para el formato de URL en usos de objetivo único.
    • Para URL o IP que se hayan proporcionado desde una Lista, No Use el formato de URL, por ejemplo:
      • https://target.com
      • http://hackerone.com
      • https://bugcrowd.com

Requisitos

  • curl
  • bash
  • git

Créditos

Gracias a:

  • CVE-2021-41773 Reproducido por @ptswarm
  • Ejecutando RCE en CVE-2021-41773 por @hackerfantastic
  • Eliminando Error 5xx al Ejecutar RCE por @lukejahnke
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    322
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    251

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






