
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2019-6440 — Exploit de prueba de concepto para CVE-2019-6440 que logra escalada de privilegios a SYSTEM en el antimalware Zemana mediante interceptación de actualizaciones man-in-the-middle y clonación de firma digital. | Kitploit
Herramientas/GitHubGitHub/hexnone/cve-2019-6440
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónAnálisis de MalwarePruebas de PenetraciónRed Teaming
GitHubhexnone/cve-2019-6440

CVE-2019-6440

Exploit de prueba de concepto para CVE-2019-6440 que logra escalada de privilegios a SYSTEM en el antimalware Zemana mediante interceptación de actualizaciones man-in-the-middle y clonación de firma digital.

Ver Repositorio
126hace 7 añosAún no revisado
Compartir

CVE-2019-6440:

Productos probados: Zemana antimalware v.2.74.2.150 y Zemana antilogger v.2.74.204.150.
Corregido desde v.2.74.2.664
Acerca de la vulnerabilidad: Esta vulnerabilidad permitía a los atacantes obtener privilegios SYSTEM en las máquinas objetivo sin interacción del usuario.
Requisitos: 1. El atacante debe poder interceptar y cambiar el contenido de la solicitud POST a la URL "POST /api/client/settings/"
2. No se requiere acceso físico a la PC objetivo.
Detalles: Los productos probados usan HTTP simple para recibir actualizaciones, por lo que el atacante puede cambiar fácilmente la versión y la URL correspondiente a valores arbitrarios.
Cambiemos la URL de actualización a nuestro shell simple (Fig.0 y apéndice 1).
Update params
Fig.0
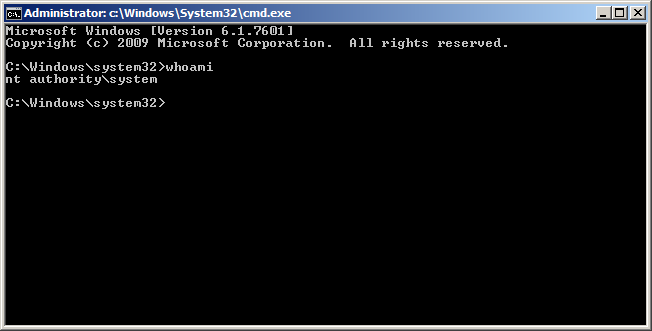
El antivirus dice que la firma digital de la actualización no puede verificarse. Pero permite al usuario ejecutarla DE TODOS MODOS (fig.1). Si el usuario tiene derechos de usuario, entonces puede obtener derechos SYSTEM (fig.2).

Warning
Fig.1. ¿Quieres ejecutar un archivo desconocido con derechos SYSTEM?
System rights
Fig.2. Derechos SYSTEM.

Pero esta alerta se puede evitar.
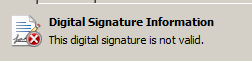
Para hacerlo necesitamos una copia de la firma digital de ZAM.exe. Clonémosla (directorio Security).
Ahora tenemos nuestro shell con un clon de la firma digital de Zemana y no puede ser verificado por el SO. (Fig.3).
Incorrect signature
Fig.3. Firma incorrecta.

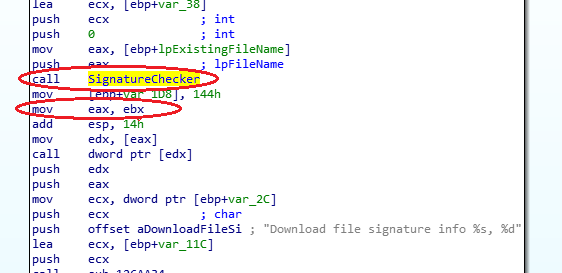
Ahora veamos la función "ZmnAppUpdater".
Vemos que el resultado del SignatureChecker es IGNORADO. (Fig.4)
Lost check
Fig.4. Verificación perdida.

EAX = 0x80096010 (TRUST_E_BAD_DIGEST).
Demo-gif
Fig.5. Demo-gif.

Enlaces:

CVE-2019-6440

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    366
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





