

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Zydra — Herramienta de recuperación de contraseñas multi-hilo para archivos RAR, ZIP, PDF y archivos shadow de Linux utilizando métodos de diccionario y fuerza bruta con conjuntos de caracteres y rangos de longitud configurables. | Kitploit
Herramientas/GitHubGitHub/hameda2/zydra
Descifrado de ContraseñasAtaques de ContraseñasRecuperación de Datos
GitHubhameda2/zydra

Zydra

Herramienta de recuperación de contraseñas multi-hilo para archivos RAR, ZIP, PDF y archivos shadow de Linux utilizando métodos de diccionario y fuerza bruta con conjuntos de caracteres y rangos de longitud configurables.

Ver Repositorio
43511078hace 6 añosRevisado por Kitploit
Compartir

Zydra

Zydra es una herramienta de recuperación de contraseñas de archivos y un cracker de archivos shadow de Linux. Utiliza el método de búsqueda por diccionario o fuerza bruta para descifrar contraseñas.

Archivos Soportados

  • Archivos RAR
  • Archivos ZIP heredados
  • Archivos PDF
  • Archivos shadow de Linux (zydra puede encontrar todas las contraseñas de los usuarios en el archivo shadow de Linux una tras otra)

Requisitos Previos

Para ejecutar la aplicación, los requisitos mínimos son:

  • Python 3.3 o superior
  • distribución Linux basada en Debian, preferiblemente Kali Linux 2
  • Paquetes qpdf y unrar
    Instalar estos paquetes en Kali es tan sencillo como ejecutar los siguientes comandos en la terminal:
    $ sudo apt-get update
    $ sudo apt-get install qpdf unrar
  • algunos módulos de Python en este programa deben instalarse manualmente, como: zipfile, rarfile, crypt, pyfiglet, py-term (para el módulo term) y otros. puedes usar pip3 para instalarlos ejemplo:
    $ pip3 install py-term
    nota: los archivos rar, zip y pdf deben tener una extensión, los archivos shadow no necesitan extensión.
  • Instalar la fuente figlet "epic" si no existe en tu sistema:
    sudo wget http://www.figlet.org/fonts/epic.flf -O /usr/share/figlet/epic.flf

Descargo de Responsabilidad

Esta herramienta es solo para fines de prueba y académicos. ¡No la uses para fines ilegales!

Características

  • Descifrado de contraseñas de archivos usando dos métodos: 1. método de diccionario 2. método de fuerza bruta
  • En el método de fuerza bruta, puedes especificar la longitud mínima y máxima de las contraseñas.
  • En el método de fuerza bruta, puedes especificar el tipo de caracteres que se pueden usar en la contraseña.
  • Hay una barra de progreso porcentual que muestra cuánto del proceso se ha realizado.
  • Manejo de errores.
  • Una de las características más importantes de Zydra es la función de multiprocesamiento que acelera el programa. Por ejemplo, si tienes 8 núcleos de CPU, Zydra los usará todos para procesar al mismo tiempo.

Instalación

Descarga Zydra clonando el repositorio de Git:
$ git clone https://github.com/hamedA2/Zydra.git

También puedes usar vagrant para instalar y ejecutar Zydra automáticamente (más información al final de la página).

Uso

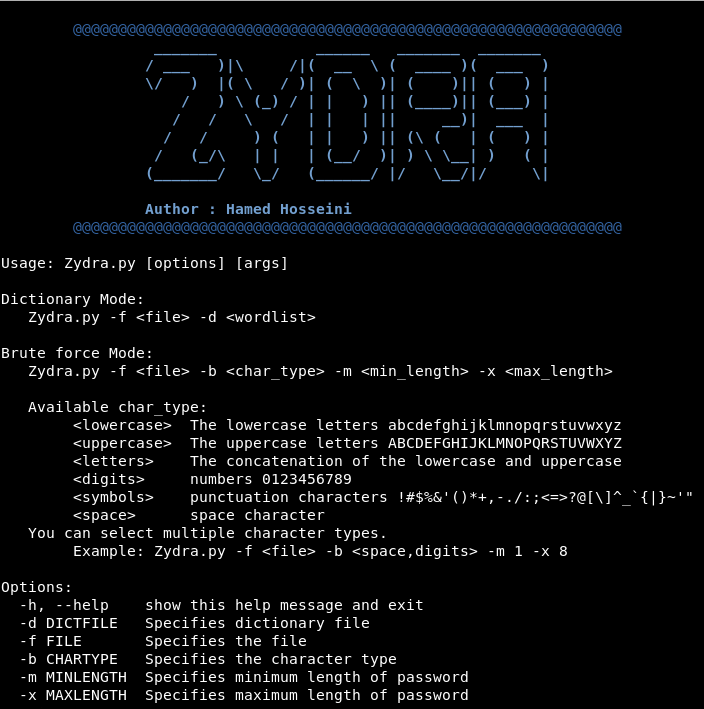
Para obtener una lista de todas las opciones y aprender a usar esta aplicación, ingresa el siguiente comando:

$ python3 Zydra.py -h
texto alternativo

Ejemplos

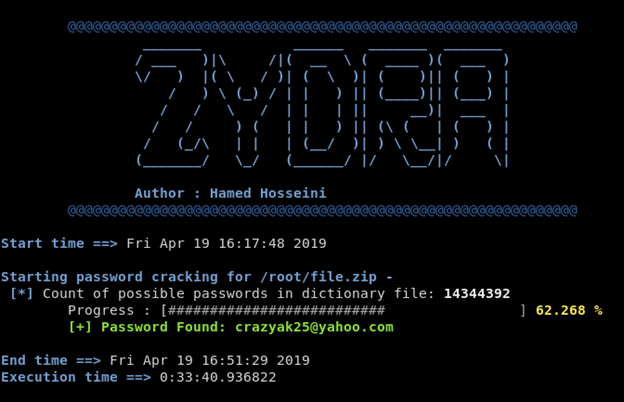
1- Búsqueda por diccionario para encontrar la contraseña de un archivo zip
En este ejemplo uso el diccionario rockyou.txt

$ python3 Zydra.py –f file.zip –d rockyou.txt
texto alternativo

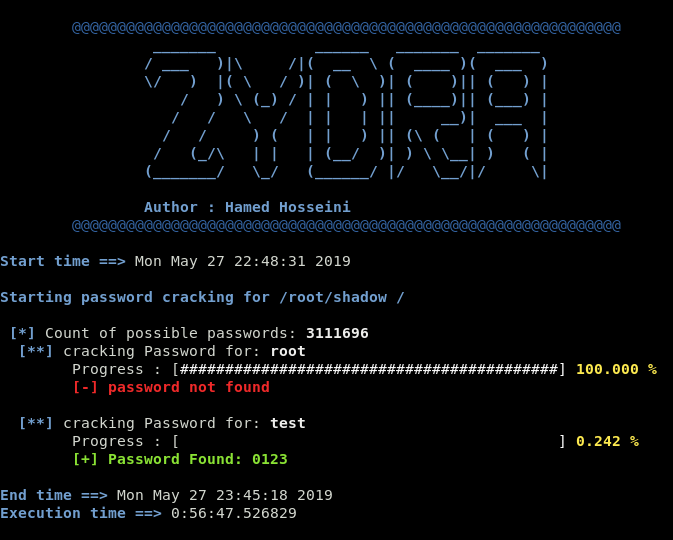
2- Búsqueda por fuerza bruta para encontrar la contraseña de los usuarios en el archivo shadow
La longitud mínima de la contraseña es 4 y la máxima es 4, e intentamos encontrar contraseñas compuestas por números y símbolos.

$ python3 Zydra.py –f shadow –b digits,symbols –m 4 –x 4
texto alternativo

Vagrant

Para ejecutar Zydra usando vagrant, usa el siguiente comando (debes estar en la misma carpeta que el repositorio):

vagrant up

y una vez que finalice la inicialización, puedes ejecutar:

vagrant ssh

para conectarte a la máquina virtual.

Para salir de la máquina virtual, simplemente escribe exit en la terminal.

Para destruir la máquina virtual, ejecuta vagrant destroy.

Puedes encontrar más información sobre el uso de vagrant aquí

Nota: Por defecto, el Vagrantfile usa la siguiente configuración:

    vb.cpus = 4
    vb.memory = 4096

Edita el Vagrantfile y cambia esos valores para mejorar el rendimiento.

Autor

  • Hamed Hosseini

Un agradecimiento especial a Hamed Izadi

Licencia

Este proyecto está licenciado bajo la Licencia MIT - consulta el archivo LICENSE.md para más detalles.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    424
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    276

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




