Skip to content
KitploitKITPLOIT
HerramientasBlog
Log in
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
VanguardHTTP — Suite de escritorio multiplataforma de alto rendimiento para sondeo HTTP y fingerprinting profundo, creada con Go y Wails v2. Incluye transmisión en tiempo real, detección de tecnologías, inspección de DNS/TLS, hashing MMH3 de favicons, enrutamiento por proxy y generación de informes en múltiples formatos. | Kitploit
Herramientas/GitHubGitHub/halildeniz/vanguardhttp
OSINT (Inteligencia de Fuentes Abiertas)ReconocimientoRecopilación de InformaciónSeguridad WebPruebas de PenetraciónUtilidades y FrameworksRed TeamingAnálisis de DNS

Acerca de

Suite de escritorio multiplataforma de alto rendimiento para sondeo HTTP y fingerprinting profundo, creada con Go y Wails v2. Incluye transmisión en tiempo real, detección de tecnologías, inspección de DNS/TLS, hashing MMH3 de favicons, enrutamiento por proxy y generación de informes en múltiples formatos.


GitHub
halildeniz/vanguardhttp

VanguardHTTP

Ver RepositorioSitio web
hace 0 díasAún no revisado
Compartir

🛡️ VanguardHTTP

Suite de escritorio multiplataforma de alto rendimiento para sondeo HTTP y fingerprinting profundo

Version Go Version Wails v2 Platform License: MIT

vanguardhttp-v1 0 0-1-

📖 Descripción general

VanguardHTTP es una aplicación de escritorio moderna y multiplataforma para reconocimiento y descubrimiento de superficie de ataque, diseñada para investigadores de seguridad, pentesters, cazadores de bug bounty y equipos red team.

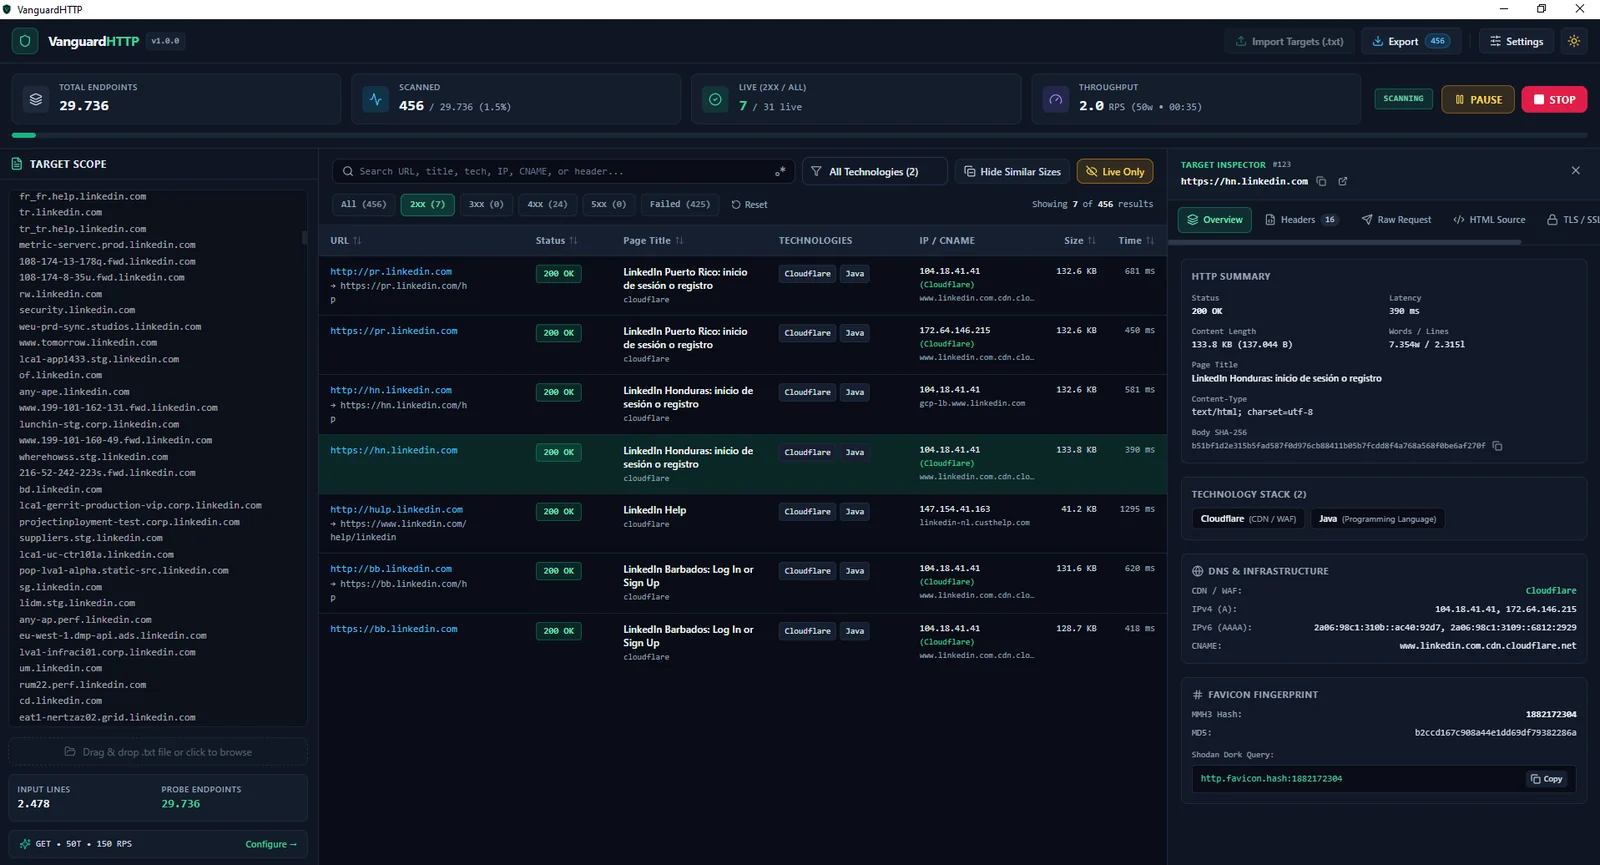
En lugar de analizar muros de salida de terminal o encadenar manualmente múltiples scripts CLI, VanguardHTTP transmite telemetría en vivo de sondeo HTTP y fingerprinting profundo directamente a un espacio de trabajo de escritorio responsivo y filtrable, compilado en un único binario autónomo con un consumo de RAM mínimo.
✨ Características principales

⚡ Concurrencia de alta velocidad y control de ejecución

  • Pool de workers configurable: Escala la concurrencia dinámicamente desde 1 hasta 1.000 hilos de trabajo.
  • Limitación de tasa de precisión: Limitador de tasa token-bucket integrado (golang.org/x/time/rate) para imponer un máximo de peticiones por segundo (RPS) y evitar bloqueos de WAF o saturación del objetivo.
  • Control total del ciclo de vida: Inicia, pausa, reanuda y detiene de forma segura escaneos activos en pleno vuelo sin bloqueos ni sockets filtrados.
  • Streaming IPC en tiempo real: Los resultados se transmiten en vivo mediante Wails Events (runtime.EventsEmit) con renderizado de UI en micro-lotes para un rendimiento fluido incluso a altas RPS.

🌐 Descubrimiento inteligente de objetivos y protocolos

  • Sondeo automático de esquema y fallback: Prueba automáticamente https:// con fallback transparente a http:// (o sondea ambos esquemas de forma concurrente) para dominios sin esquema e IPs.
  • Expansión de bloques CIDR: Resuelve automáticamente rangos CIDR IPv4/IPv6 (p. ej., 192.168.1.0/24) en objetivos de host individuales.
  • Listas de puertos TCP personalizadas: Sondea puertos estándar o proporciona listas de puertos y presets personalizados (80, 443, 8080, 8443, 3000, 8000, etc.).
  • Importación de objetivos por arrastrar y soltar: Pega objetivos directamente o arrastra y suelta listas de objetivos .txt, .lst o .csv con deduplicación automática y recuento de endpoints en vista previa en vivo.

🔍 Motor de fingerprinting integral

  • Métricas HTTP: Código de estado con insignias codificadas por color (2xx, 3xx, 4xx, 5xx), <title> de la página, cabeceras Server / X-Powered-By, tamaño del contenido, recuentos de palabras/líneas, hash SHA-256 del cuerpo y latencia (ms).
  • Detección de stack tecnológico: Conjunto de reglas JSON integrado al estilo Wappalyzer (go:embed) que identifica servidores web, CMS, frameworks frontend/backend, CDNs, WAFs y paneles DevOps con extracción de versión.
  • Resolución DNS e infraestructura: Consultas concurrentes de A, AAAA y CNAME con atribución automática de proveedor CDN/WAF.
  • Inspección de certificados X.509 / TLS: Extrae versión de TLS, suite de cifrado, CN del sujeto, emisor, fechas de validez, cuenta atrás de expiración, estado autofirmado y todos los Subject Alternative Names (SANs).
  • Hashing de favicon compatible con Shodan: Calcula digests Base64 MurmurHash3 (MMH3) según RFC-2045 y MD5 para /favicon.ico e iconos declarados en HTML, generando consultas http.favicon.hash:<id> listas para copiar.

🛠️ Personalización avanzada de solicitudes

  • Métodos HTTP y payloads: Compatibilidad con GET, HEAD, POST, OPTIONS, PUT, PATCH y DELETE con cuerpos de solicitud personalizados.
  • Cabeceras personalizadas y rotación de User-Agent: Inyecta cabeceras arbitrarias (Authorization, Cookie, X-Bug-Bounty) y alterna entre un User-Agent personalizado o un grupo automatizado de User-Agents de múltiples navegadores.
  • Enrutamiento por proxy: Compatibilidad completa con proxies HTTP, HTTPS, SOCKS5 y SOCKS5H para una inspección fluida del tráfico en Burp Suite u OWASP ZAP.
  • Seguimiento de la cadena de redirecciones: Seguimiento configurable de redirecciones con registro salto a salto del código de estado y de la cabecera Location.

🖥️ GUI interactiva e informes

  • Modo oscuro y claro: Elegante modo oscuro de ciberseguridad por defecto con cambio instantáneo al modo claro.
  • Filtrado avanzado y reducción de ruido: Filtra por categoría de estado, tecnología detectada, búsqueda por palabra clave/Regex y colapsa respuestas duplicadas usando "Hide Similar Sizes".
  • Panel Target Inspector: Haz clic en cualquier fila para inspeccionar la Raw HTTP Request, las Raw & Parsed Response Headers, la HTML Source Preview, el SSL/TLS Certificate y la Redirect Chain.
  • Exportación multiformato: Exporta todos los resultados o solo tu subconjunto filtrado a JSON, CSV (UTF-8 BOM), TXT (lista de URL activas para nuclei/ffuf) o un HTML Security Report interactivo independiente.

🚀 Instalación y compilación

Requisitos previos

  • Go 1.22 o superior
  • Node.js 18+ (LTS)
  • Wails CLI v2

Instala la CLI de Wails v2 y verifica tu entorno:

go install https://github.com/wailsapp/wails/v2/cmd/wails@latest
wails doctor

Nota para Linux (Ubuntu/Debian): Instala los encabezados de desarrollo de GTK3 y WebKit2GTK antes de compilar:

sudo apt update && sudo apt install -y build-essential libgtk-3-dev libwebkit2gtk-4.0-dev

(En Ubuntu 24.04+, instala libwebkit2gtk-4.1-dev y pasa -tags webkit2_41 a los comandos de wails.)

Clonar y ejecutar en modo desarrollo

git clone https://github.com/halildeniz/VanguardHTTP.git
cd VanguardHTTP
go mod tidy
wails dev

Compilar binarios de producción

  • Windows (.exe):
wails build -clean -platform windows/amd64 -ldflags "-s -w"

Salida: build/bin/VanguardHTTP.exe

  • macOS (.app Binario Universal):
wails build -clean -platform darwin/universal -ldflags "-s -w"

Salida: build/bin/VanguardHTTP.app

  • Linux (Binario):
wails build -clean -platform linux/amd64 -ldflags "-s -w"

Salida: build/bin/VanguardHTTP


🤝 Contribuir

¡Las contribuciones, ideas de funcionalidades y nuevas firmas de huellas de tecnologías son bienvenidas!

  1. Haz un fork del repositorio.
  2. Crea una nueva rama de funcionalidad o corrección:
git checkout -b feature/amazing-fingerprint
  1. Confirma tus cambios con mensajes claros y descriptivos:
git commit -m "feat: add new WAF detection signatures"
  1. Haz push a tu rama:
git push origin feature/amazing-fingerprint
  1. Abre una Pull Request describiendo tus cambios y pasos de prueba.

💬 Comentarios y reportes de errores

¿Tienes una sugerencia, una solicitud de función o encontraste un error?

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    498
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    465
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    340
  • 4

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    332
  • 5

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    307
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →