
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
BackDoorSim — Herramienta educativa de administración remota para aprender conceptos de RAT, que incluye transferencia de archivos, captura de pantalla, monitoreo del sistema y acceso a la cámara web a través de una arquitectura cliente-servidor. | Kitploit
Herramientas/GitHubGitHub/halildeniz/backdoorsim
Post-ExplotaciónPruebas de PenetraciónAprendizaje y EducaciónRed TeamingHerramienta de Acceso Remoto
GitHubhalildeniz/backdoorsim

BackDoorSim

Herramienta educativa de administración remota para aprender conceptos de RAT, que incluye transferencia de archivos, captura de pantalla, monitoreo del sistema y acceso a la cámara web a través de una arquitectura cliente-servidor.

Ver Repositorio
1222148hace 2 añosRevisado por Kitploit
Sitio web
Compartir

BackdoorSim

Descripción general

BackdoorSim es una herramienta de administración y monitoreo remoto diseñada con fines educativos y de prueba. Consta de dos componentes principales: ControlServer y BackdoorClient. El servidor controla al cliente, permitiendo diversas operaciones como transferencia de archivos, monitoreo del sistema y más.

Descargo de responsabilidad

Esta herramienta está destinada únicamente a fines educativos. El uso indebido de este software puede violar las políticas de privacidad y seguridad. Los desarrolladores no se hacen responsables de ningún uso indebido o daño causado por este software. Asegúrese siempre de tener permiso para usar esta herramienta en su entorno previsto.

Características

  • Transferencia de archivos: Subir y descargar archivos entre el servidor y el cliente.
  • Captura de pantalla: Tomar capturas de pantalla del sistema del cliente.
  • Recopilación de información del sistema: Obtener información detallada del sistema y del software de seguridad.
  • Acceso a la cámara: Capturar imágenes de la cámara web del cliente.
  • Notificaciones: Enviar y mostrar notificaciones en el sistema del cliente.
  • Menú de ayuda: Acceso fácil a la información y uso de comandos.

Instalación

Para configurar BackdoorSim, deberá instalarlo tanto en el servidor como en las máquinas cliente.

  1. Clona el repositorio:

    $ git clone https://github.com/HalilDeniz/BackDoorSim.git
    
  2. Navega al directorio del proyecto:

    $ cd BackDoorSim
    
  3. Instala las dependencias necesarias:

    $ pip install -r requirements.txt
    

Uso

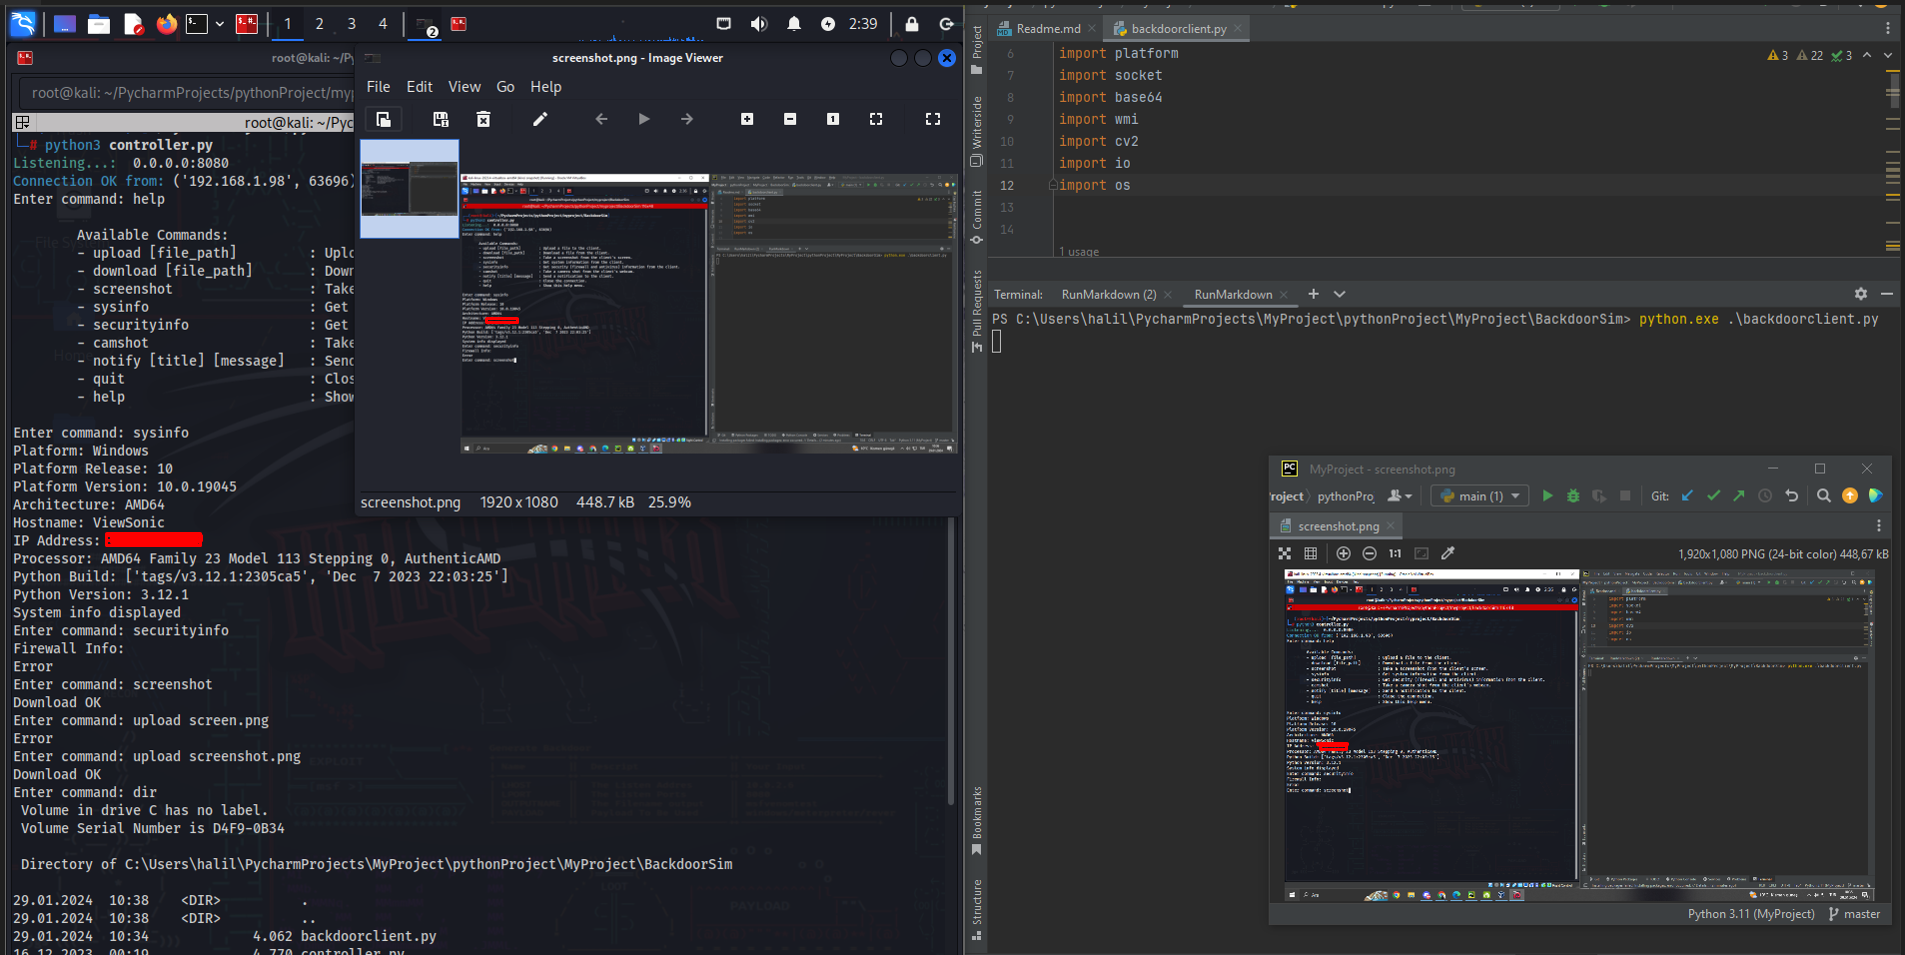
Después de iniciar tanto el servidor como el cliente, puedes usar los siguientes comandos en el símbolo del sistema del servidor:

  • upload [ruta_del_archivo]: Subir un archivo al cliente.
  • download [ruta_del_archivo]: Descargar un archivo del cliente.
  • screenshot: Capturar una pantalla del cliente.
  • sysinfo: Obtener información del sistema del cliente.
  • securityinfo: Obtener el estado del software de seguridad del cliente.
  • camshot: Capturar una imagen de la cámara web del cliente.
  • notify [título] [mensaje]: Enviar una notificación al cliente.
  • help: Mostrar el menú de ayuda.

Descargo de responsabilidad

BackDoorSim se desarrolla únicamente con fines educativos. Los creadores de BackDoorSim no se hacen responsables del mal uso de esta herramienta. Esta herramienta no debe utilizarse de manera no autorizada o ilegal. Asegúrate siempre de usar esta herramienta de forma ética y legal.

DepNot: RansomwareSim

Si estás interesado en herramientas como BackdoorSim, asegúrate de echar un vistazo a mi herramienta recién lanzada RansomwareSim

BackdoorSim: Una herramienta educativa sobre herramientas de administración remota

Si deseas leer nuestro artículo sobre Backdoor

Contribuciones

Las contribuciones, sugerencias y comentarios son bienvenidos. Crea un issue o pull request para cualquier contribución.

  1. Haz un fork del repositorio.
  2. Crea una nueva rama para tu funcionalidad o corrección de errores.
  3. Realiza tus cambios y confírmalos.
  4. Envía tus cambios a tu repositorio bifurcado.
  5. Abre una solicitud de extracción en el repositorio principal.

Contacto

Para cualquier consulta o información adicional, puedes contactarme a través de los siguientes canales:

  • LinkedIn : Halil Ibrahim Deniz
  • TryHackMe: Halilovic
  • Instagram: deniz.halil333
  • YouTube : Halil Deniz
  • Email : [email protected]

💰 Puedes ayudarme donando

¡Gracias por considerar apoyarme! Tu apoyo me permite dedicar más tiempo y esfuerzo a crear herramientas útiles como BackDoorSim y desarrollar nuevos proyectos. Al contribuir, no solo me ayudas a mejorar las herramientas existentes, sino que también inspiras nuevas ideas e innovaciones. Tu apoyo juega un papel vital en el crecimiento de este proyecto y en futuros esfuerzos. ¡Sigamos construyendo y aprendiendo juntos. Gracias!"
BuyMeACoffee Patreon

Licencia

BackdoorSim se publica bajo la Licencia MIT. Consulta LICENSE para más información.

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    282

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






