

Extensión de Burp Suite Repeater que muta automáticamente los payloads y analiza las respuestas para descubrir path traversal, inyección SQL, XSS y otras vulnerabilidades web.
Shadow Repeater mejora el Repeater de Burp Suite generando y probando automáticamente variaciones de tus payloads para descubrir posibles debilidades de seguridad. Ya sea que estés sondeando path traversal, inyección SQL, XSS u otras vulnerabilidades, Shadow Repeater muta tus entradas de forma inteligente y analiza las respuestas en busca de anomalías, lo que lo convierte en una herramienta esencial para pruebas manuales exhaustivas y fuzzing. Mantente un paso adelante descubriendo bypasses y vectores de ataque alternativos que de otro modo podrían pasar desapercibidos.
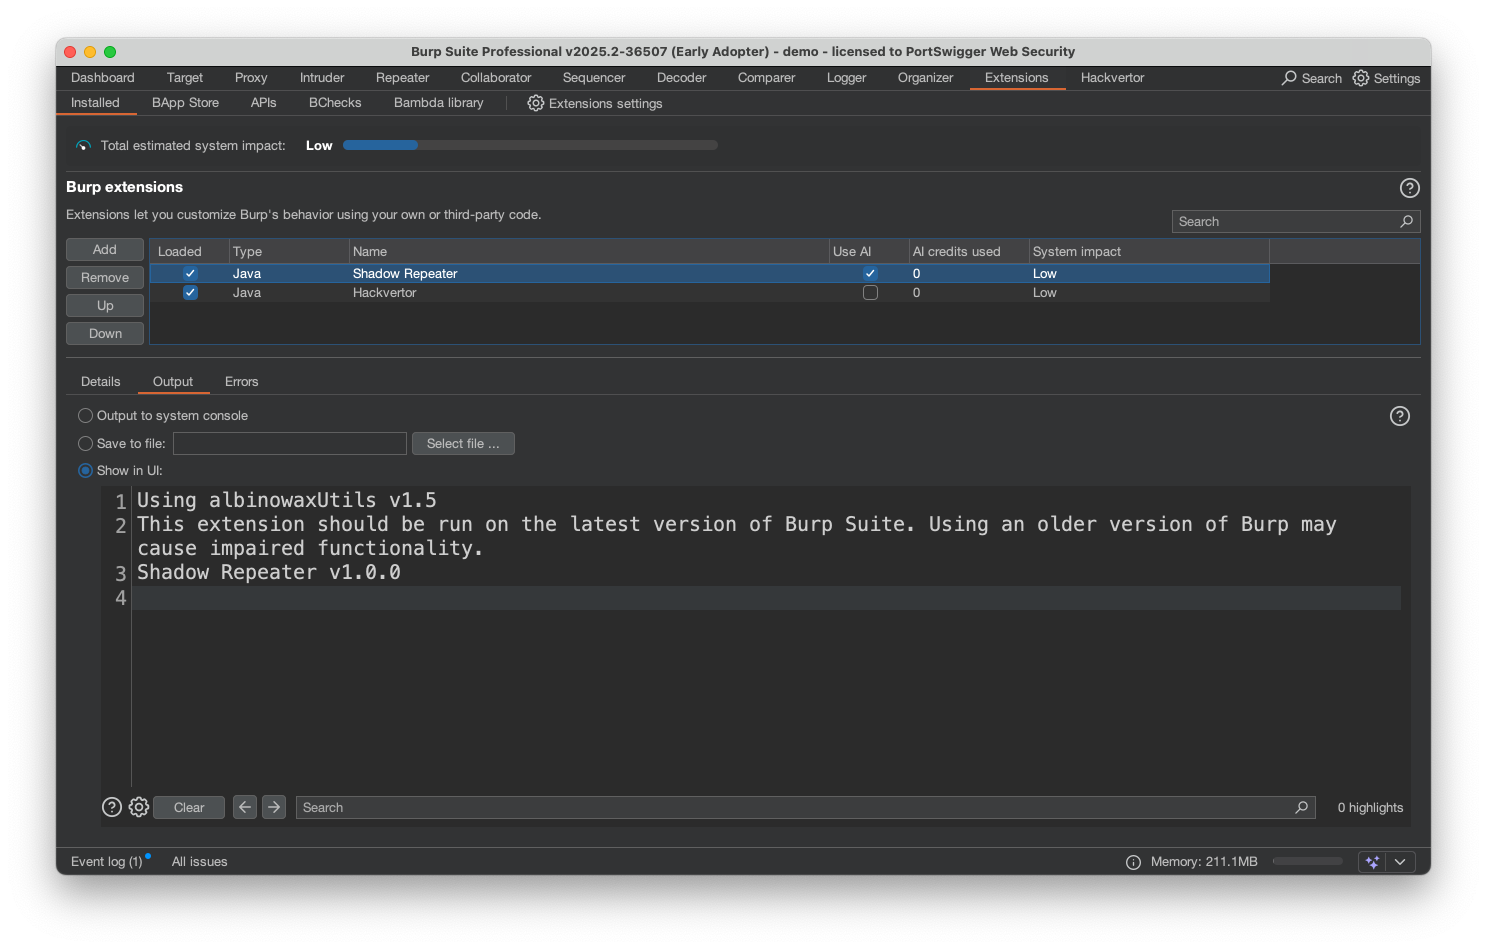
En Burp Suite Professional, ve a Extensions->BApp store y busca Shadow Repeater. Haz clic en el botón de instalar y luego navega a la pestaña installed, selecciona Shadow Repeater y marca la casilla "Use AI" en la pestaña Extension.
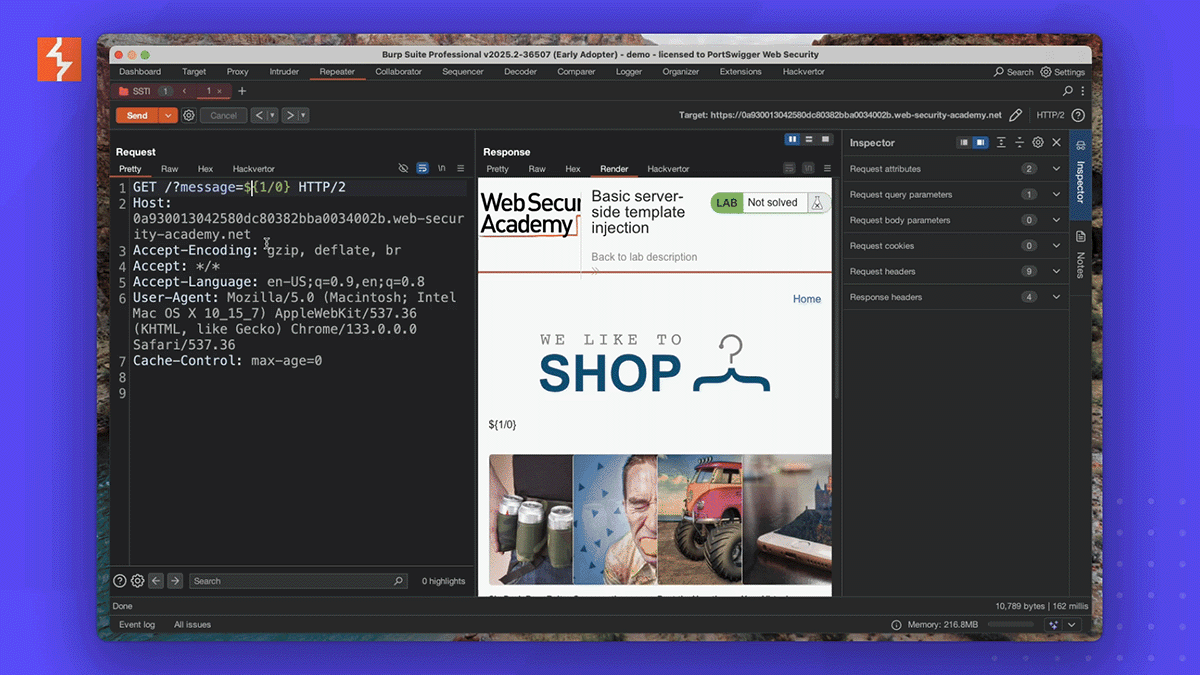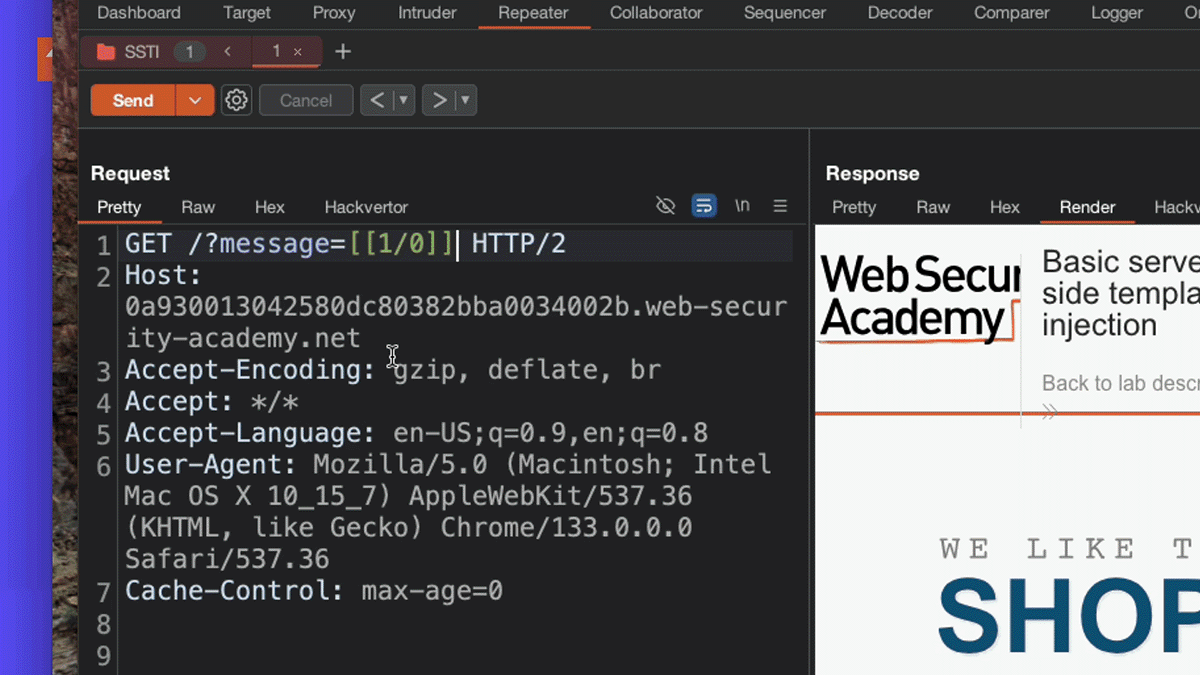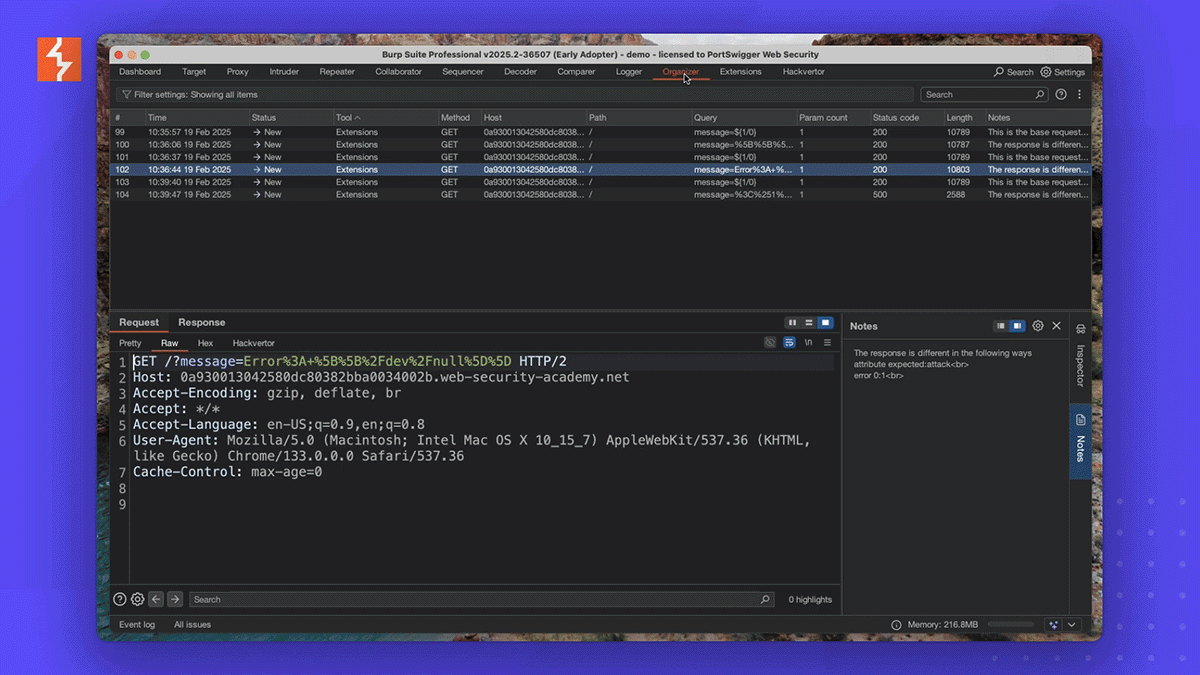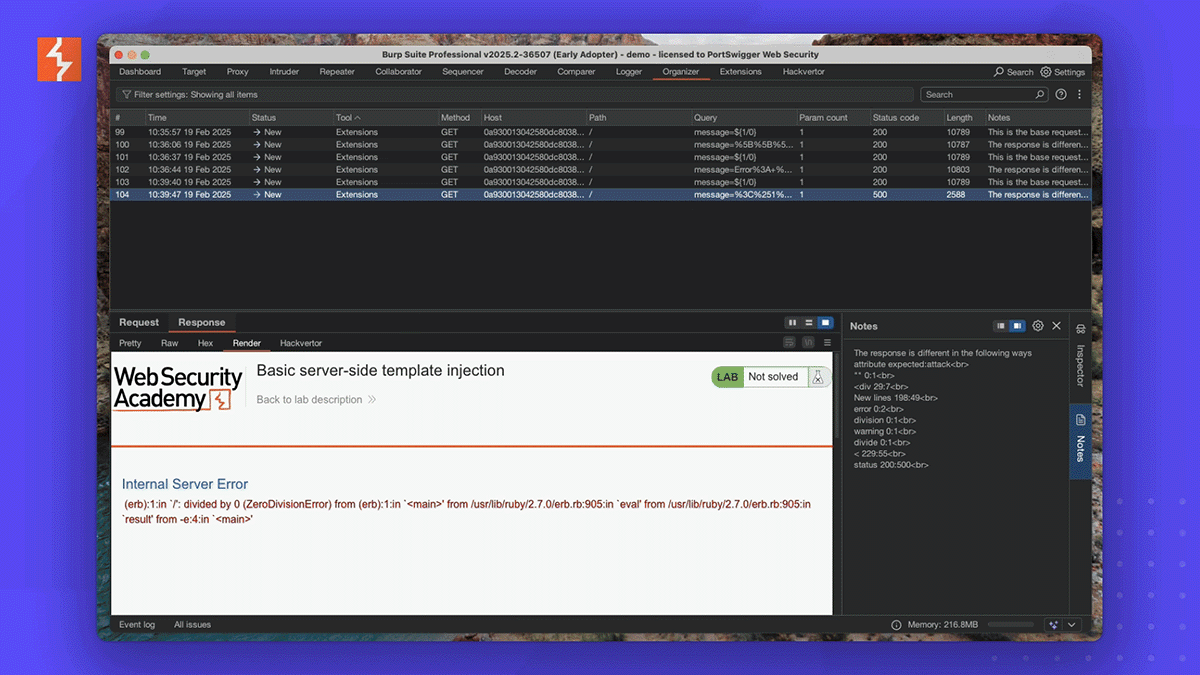
Por defecto, Shadow repeater se invoca en la quinta petición de repeater que realizas y requiere que se modifique un parámetro o encabezado. Simplemente intentas hackear un objetivo alterando la petición de alguna manera. En segundo plano, Shadow repeater enviará variaciones y buscará diferencias en la respuesta. Cuando encuentre algo interesante, lo enviará al organizer para su inspección.

