 hackerinthehouse-official/passmute
Herramienta CLI de mutación de contraseñas que aplica reglas de transformación (leet, inversión, intercambio de mayúsculas/minúsculas) para generar variantes de contraseñas para pruebas de seguridad y ataques de fuerza bruta.

Esta es una herramienta de línea de comandos escrita en Python que aplica una o más reglas de transformación a una contraseña dada o a una lista de contraseñas leídas de uno o más archivos. La herramienta se puede utilizar para generar contraseñas transformadas para pruebas de seguridad o fines de investigación. Además, mientras realizas pruebas de penetración, ¡será una herramienta muy útil para ti para forzar contraseñas por fuerza bruta!!
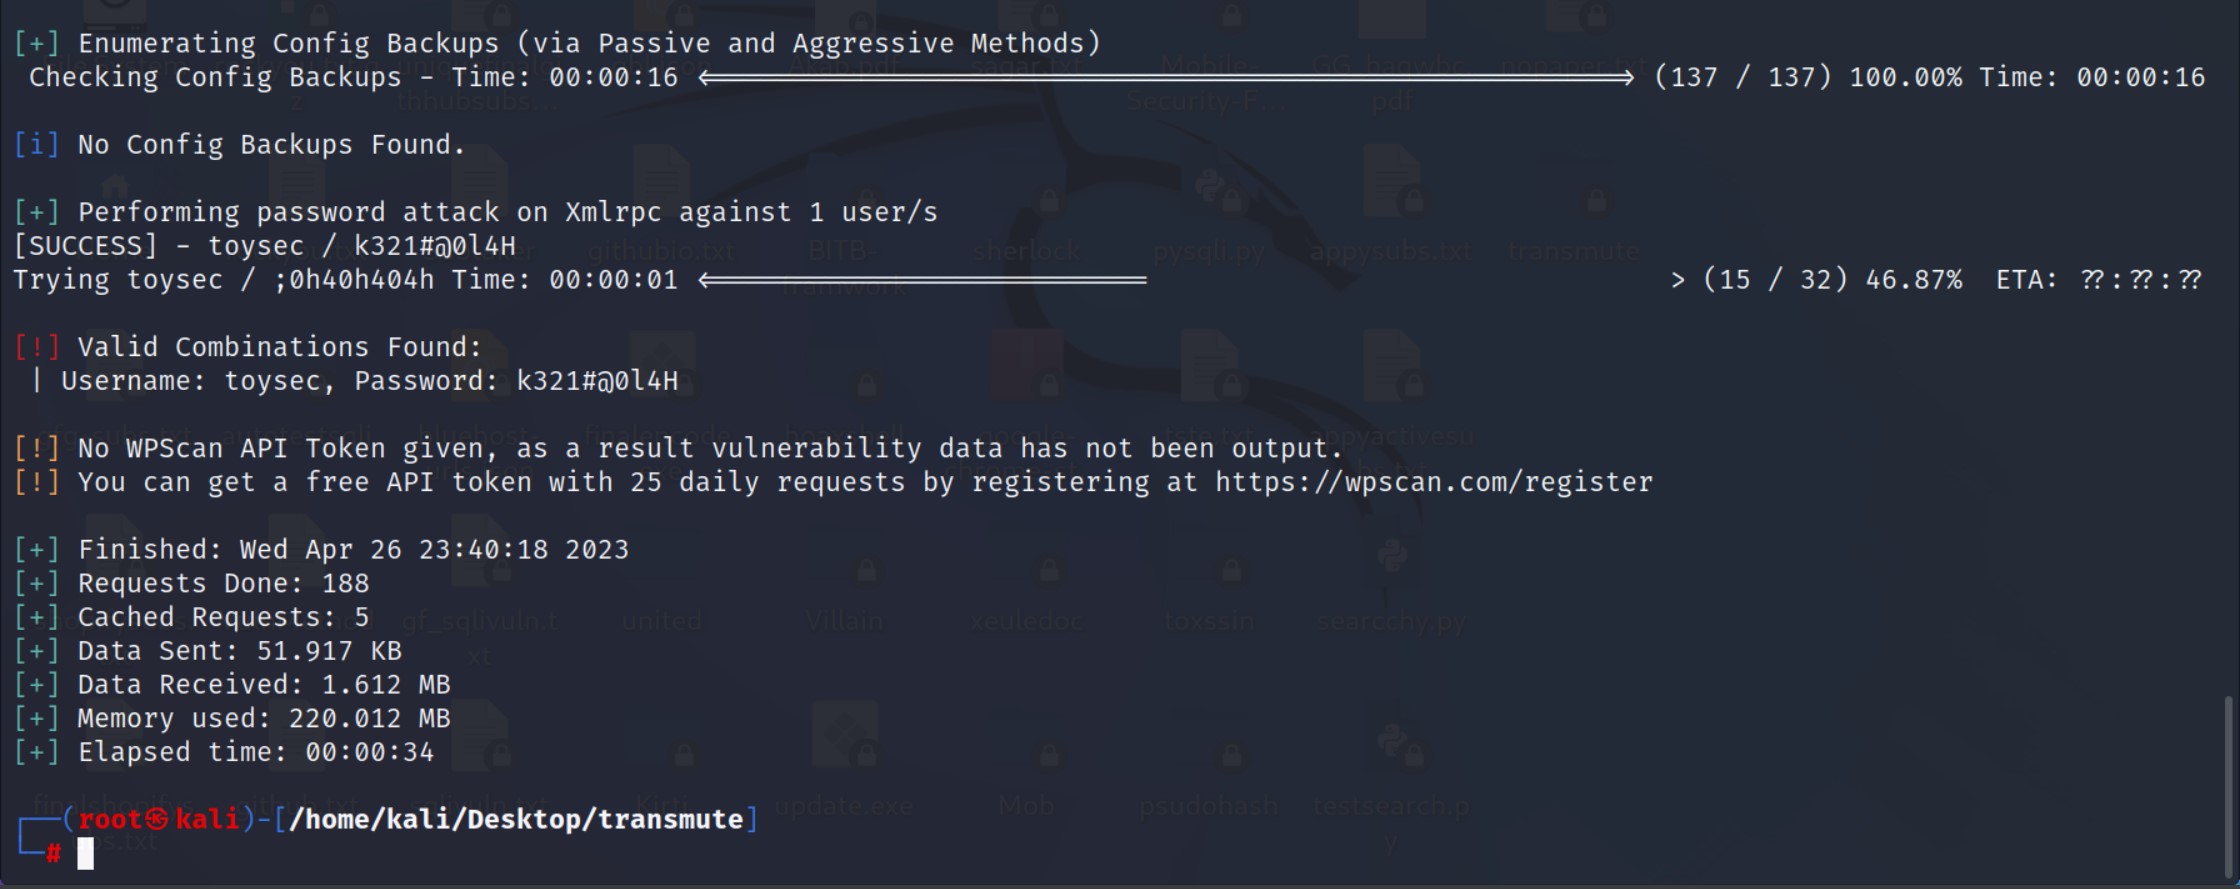
Prueba de fuerza bruta de contraseñas usando las contraseñas transformadas en PassMute
¿Cómo puede Passmute ayudar también a asegurar más nuestras contraseñas?
PassMute puede ayudar a generar contraseñas fuertes y complejas aplicando diferentes reglas de transformación a la contraseña de entrada. Sin embargo, la seguridad de las contraseñas también depende de otros factores como la longitud de la contraseña, la aleatoriedad y evitar frases o patrones comunes.
Las reglas de transformación incluyen:
reverse: invierte la cadena de la contraseña
uppercase: convierte la contraseña a letras mayúsculas
lowercase: convierte la contraseña a letras minúsculas
swapcase: intercambia mayúsculas y minúsculas de cada letra en la contraseña
capitalize: pone en mayúscula la primera letra de la contraseña
leet: reemplaza algunas letras de la contraseña con sus equivalentes leet
strip: elimina todos los caracteres de espacio en blanco de la contraseña
La herramienta también puede escribir las contraseñas transformadas en un archivo de salida y ejecutar el proceso de transformación en paralelo usando múltiples hilos.
Instalación
git clone https://HITH-Hackerinthehouse/PassMute.git
cd PassMute
chmod +x PassMute.py
Uso Para usar la herramienta, necesitas tener Python 3 instalado en tu sistema. Luego, puedes ejecutar la herramienta desde la línea de comandos usando las siguientes opciones:
python PassMute.py [-h] [-f FILE [FILE ...]] -r RULES [RULES ...] [-v] [-p PASSWORD] [-o OUTPUT] [-t THREAD_TIMEOUT] [--max-threads MAX_THREADS]
Aquí hay una breve explicación de las opciones disponibles:
-h o --help: muestra el mensaje de ayuda y sale
-f (FILE) [FILE ...], --file (FILE) [FILE ...]: uno o más archivos de los cuales leer contraseñas
-r (RULES) [RULES ...] o --rules (RULES) [RULES ...]: una o más reglas de transformación a aplicar
-v o --verbose: imprime salida detallada para cada transformación de contraseña
-p (PASSWORD) o --password (PASSWORD): transforma una sola contraseña
-o (OUTPUT) o --output (OUTPUT): archivo de salida para guardar las contraseñas transformadas
-t (THREAD_TIMEOUT) o --thread-timeout (THREAD_TIMEOUT): tiempo de espera para que los hilos se completen (en segundos)
--max-threads (MAX_THREADS): número máximo de hilos a ejecutar simultáneamente (por defecto: 10)
NOTA: Si estás obteniendo algún error relacionado con el módulo argparse, simplemente instala el módulo con el siguiente comando:
pip install argparse
Ejemplos
Aquí hay algunos comandos de ejemplo que leen contraseñas de un archivo, aplican dos reglas de transformación y guardan las contraseñas transformadas en un archivo de salida:
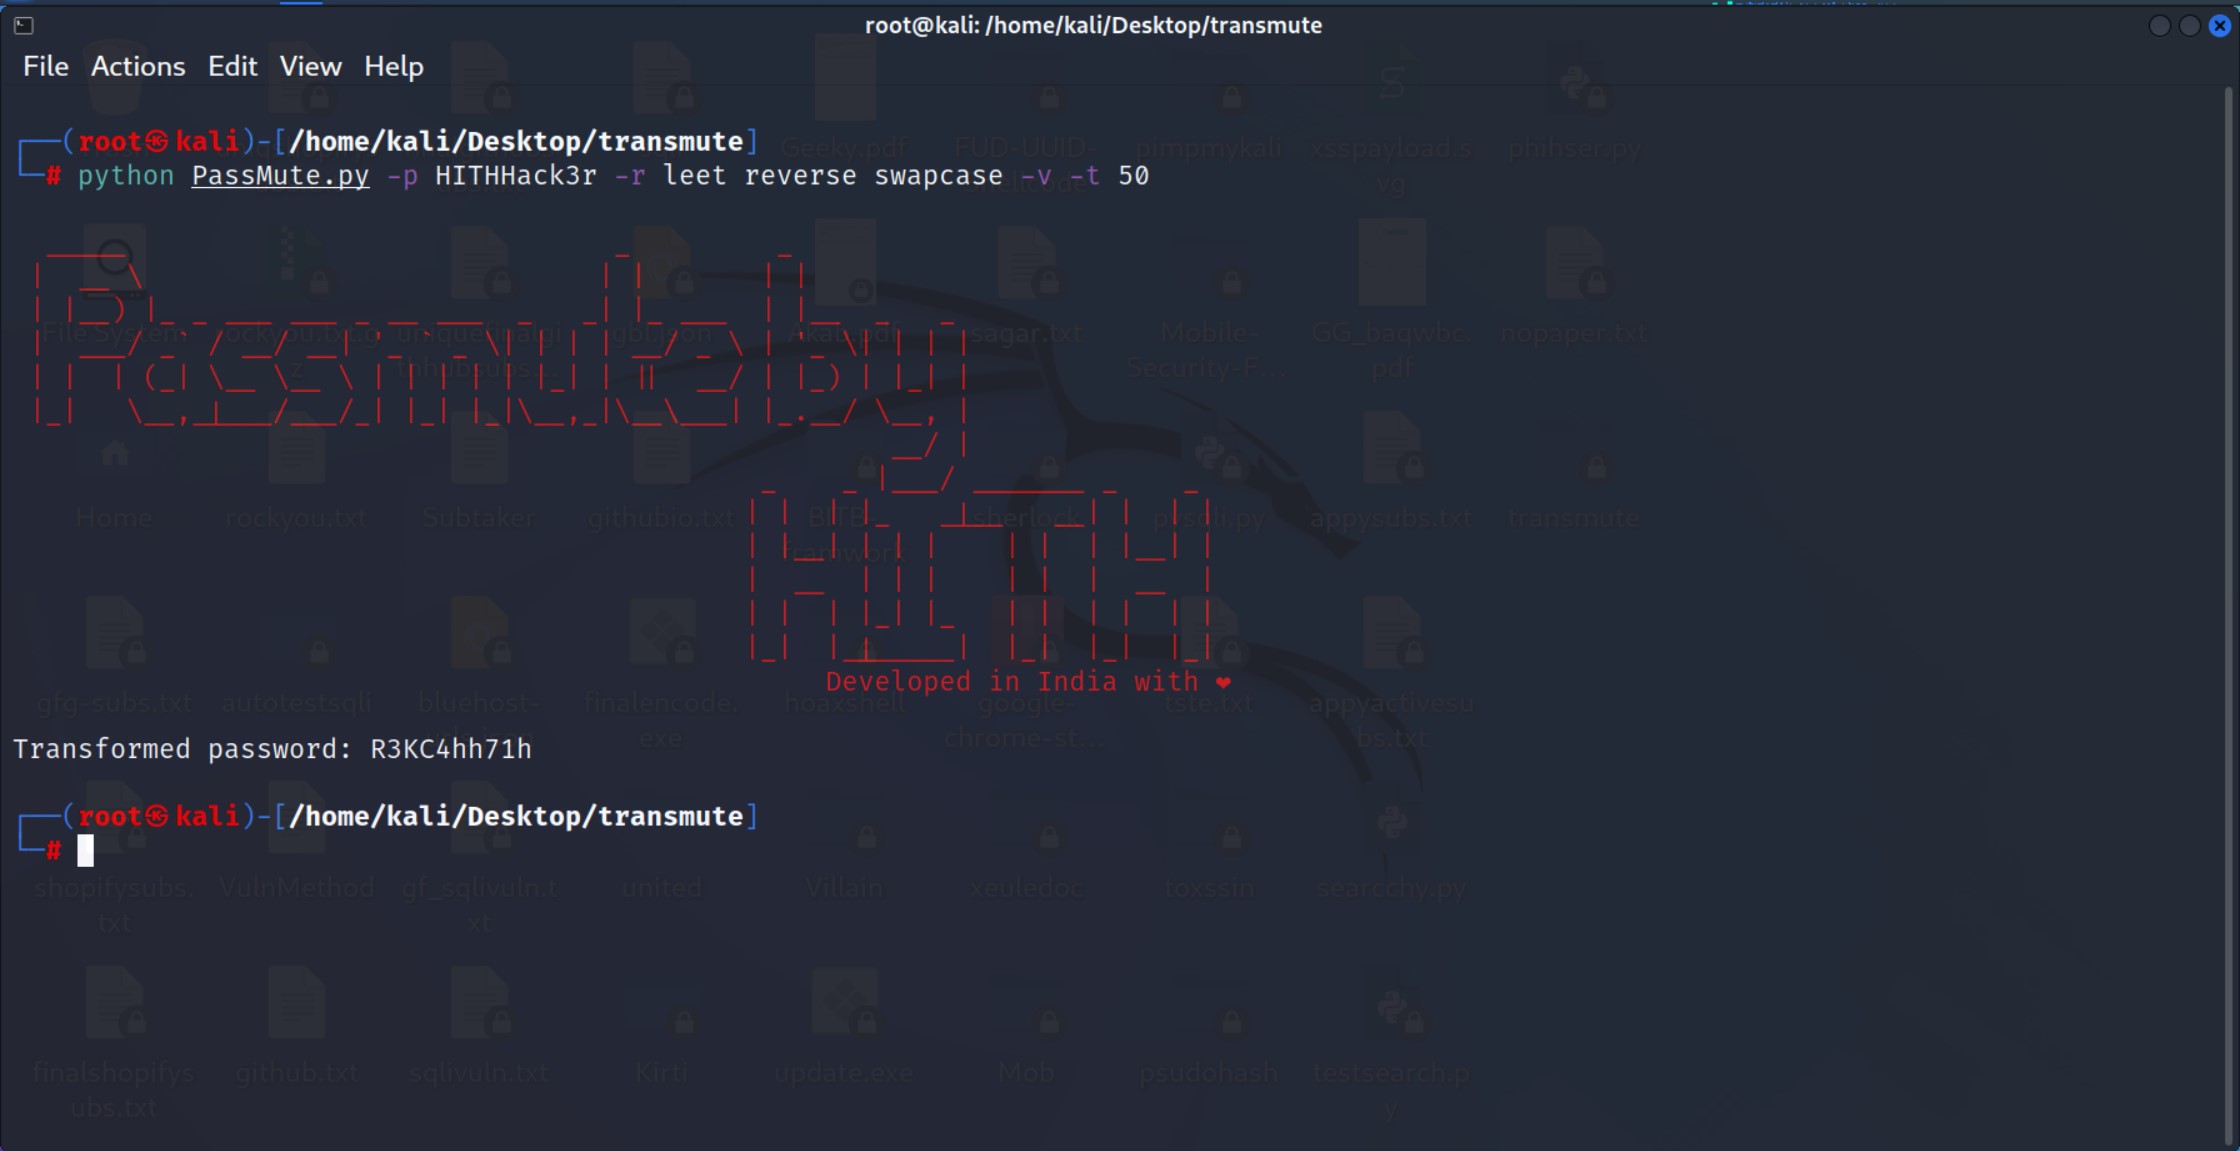
Transmutación de una sola contraseña: python PassMute.py -p HITHHack3r -r leet reverse swapcase -v -t 50

Transmutación de múltiples contraseñas:
python PassMute.py -f testwordlists.txt -r leet reverse -v -t 100 -o testupdatelists.txt

Aquí se recomienda usar Verbose y Thread en caso de que estés transmutando archivos grandes y también depende de tu microprocesador, no es necesario usar hilos y modo verbose en todo momento.
Aviso legal:
Puede que estés muy emocionado por usar esta herramienta, nosotros también. ¡Pero aquí necesitamos confirmar! Hackerinthehouse, cualquier contribuyente de este proyecto y Github no serán responsables por cualquier acción que realices. Esta herramienta está hecha solo para fines educativos y de investigación en seguridad. Es responsabilidad del usuario final cumplir con todas las leyes locales, estatales y federales aplicables.






