
 gvcoder09/nodpi4android
Aplicación proxy para Android que elude la censura de la Inspección Profunda de Paquetes fragmentando los paquetes TLS ClientHello y reescribiendo la versión de TLS para restaurar el acceso a sitios HTTPS bloqueados.

¡Di NO al bloqueo!



[!IMPORTANT] Este proyecto es un fork del repositorio https://github.com/theo0x0/nodpi y se desarrolla de forma independiente. ¡No lo confundas con https://github.com/raspabamos/nodpi !
[!NOTE] Esta versión es solo para Android. La versión de escritorio está disponible aquí: https://github.com/GVCoder09/NoDPI
🌐 Sitio web y documentación - guía y descripción general fáciles de usar
Lee esto en otros idiomas / Читайте на других языках
NoDPI4Android es un complemento gráfico de NoDPI. Esta aplicación está diseñada para ejecutarse únicamente en dispositivos Android; la versión para Windows y Linux está disponible aquí
NoDPI es una utilidad diseñada para eludir la DPI (inspección profunda de paquetes). ¿Qué es la DPI? La DPI es una tecnología para inspeccionar paquetes de red según su contenido con el fin de regular y filtrar el tráfico. A menudo la utilizan los proveedores de servicios de internet para censurar y bloquear el acceso a determinados recursos y protocolos web. El objetivo de este programa es "engañar" a la DPI modificando los paquetes de red, aunque en realidad este engaño suele ser simplemente una consecuencia de la falta de recursos informáticos y de tiempo.
Esta utilidad se desarrolló principalmente para usuarios rusos como un reemplazo más sencillo (pero menos potente) de herramientas similares. En la mayoría de los casos hace su trabajo; en particular, permite usar YouTube sin problemas.
Pero, lamentablemente, no se puede garantizar el rendimiento absoluto de esta utilidad. Algunos sitios, como YouTube, se desbloquean bien, mientras que otros, como Instagram.com o Facebook.com, requieren métodos completamente distintos para eludir los bloqueos, que aún no están implementados en esta utilidad debido a su bajo nivel y dificultad. A veces, el rendimiento de ciertos sitios también puede depender del proveedor: de cómo bloquee el sitio y de qué medios técnicos emplee.
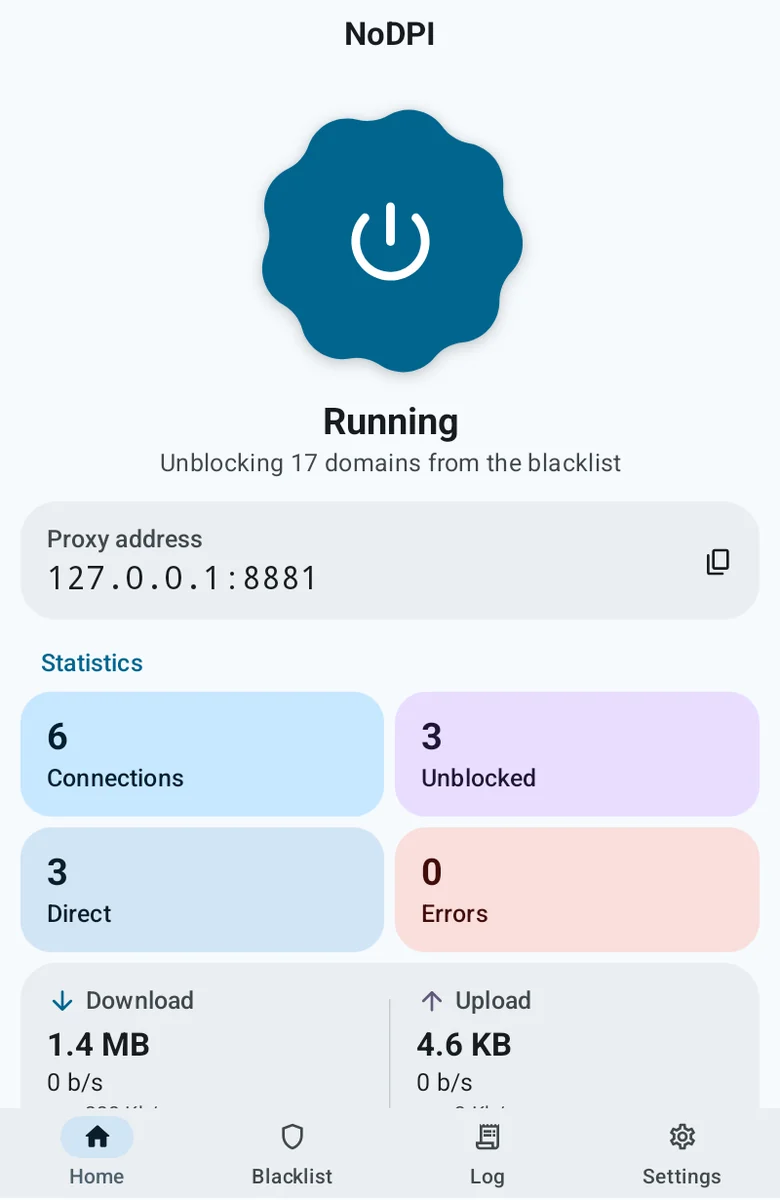
NoDPI lanza un servidor proxy en tu dispositivo a través del cual diriges el tráfico http(s). El programa intercepta el ClientHello de las conexiones salientes y los fragmenta según el siguiente método:
El paquete contiene un campo que alberga el registro SNI. El mensaje ClientHello se divide en varios registros TLS: la parte que precede al SNI, la parte que contiene el SNI (carácter por carácter) y la parte que sigue al SNI. A cada una de estas partes se le añade una cabecera que indica el tipo ClientHello. A menos que el manejo de paquetes fuera de orden (desordenamiento) esté desactivado, la primera de estas partes se envía con un TTL=1, lo que provoca que sea descartada por el dispositivo de red más cercano. Como resultado, el sistema DPI (Deep Packet Inspection) no logra identificar el dominio para el que se está estableciendo la conexión y permite que la conexión continúe. El sistema operativo posteriormente retransmite la primera parte con un TTL estándar.
Además, la versión de TLS se reemplaza por la versión 1.3, que es la más moderna (pero esto no significa que tus datos comiencen a transmitirse según las especificaciones de esta versión). Todo esto en conjunto te permite eludir el bloqueo.
[!NOTE] Los sitios alojados en Cloudflare se envían sin fragmentación. El DPI trata las conexiones a Cloudflare de forma diferente: un dominio bloqueado se descarta incluso cuando está fragmentado, y una conexión cuyo dominio el DPI no pudo leer se congela después de los primeros ~16 KB. La fragmentación no puede desbloquear dichos sitios y solo rompe los permitidos.
[!IMPORTANT] NoDPI solo funciona con tráfico HTTPS. También puede aceptar tráfico HTTP, pero puramente por compatibilidad: los sitios que funcionan a través de este protocolo obsoleto prácticamente no están sujetos a desbloqueo y el programa simplemente envía el tráfico al destinatario.
NoDPI no recopila ni envía ningún dato sobre ti, no utiliza ningún programa de terceros, no interfiere en los procesos del sistema y no requiere derechos de root para funcionar.
La aplicación está escrita en Kotlin con Jetpack Compose (Material 3 Expressive). El proxy se ejecuta en un servicio en primer plano y se puede activar o desactivar desde un mosaico de ajustes rápidos.
A partir de octubre de 2026, los siguientes servicios y sitios web no se pueden desbloquear usando NoDPI:
Todos los sitios bloqueados por dirección IP tampoco están disponibles.






