Herramienta de diagnóstico y remediación de Windows impulsada por IA


SuperDiagnosticTool recopila telemetría de hardware en tiempo real, la envía a la API de Google Gemini para su análisis y genera scripts de remediación en PowerShell para abordar los problemas detectados. Incluye múltiples capas de validación que un script generado debe superar antes de que se solicite al usuario que lo ejecute.
Capturas de pantalla
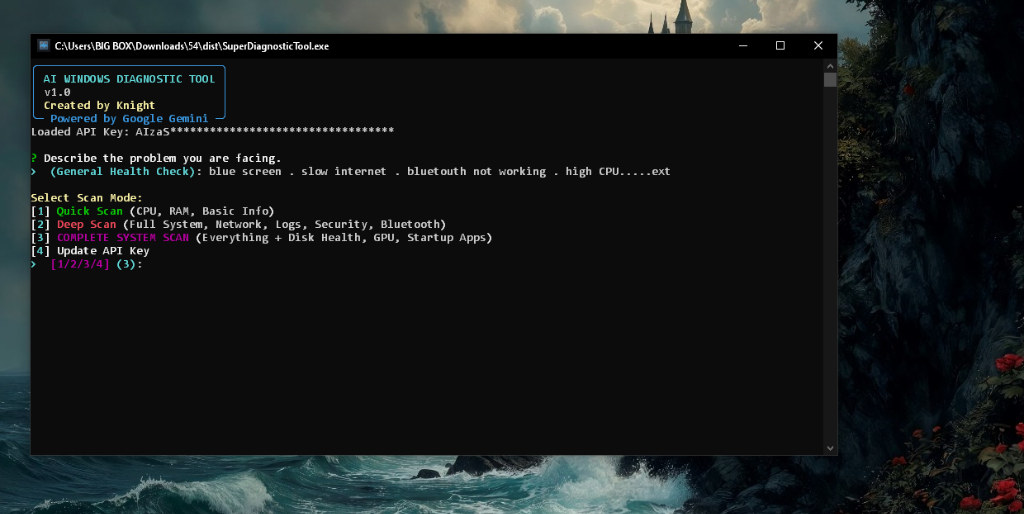
Interfaz principal mostrando la selección del modo de escaneo y la entrada de descripción del problema
Características principales
Compatibilidad universal con hardware
- Escalado dinámico: Se adapta automáticamente a cualquier configuración de CPU (1-128+ núcleos)
- Lógica independiente del hardware: Funciona en sistemas heredados (Intel Pentium) hasta estaciones de trabajo de gama alta (AMD Threadripper, Intel Xeon)
- Degradación controlada: Manejo seguro de consultas de hardware no compatibles (frecuencia de CPU, batería, memoria de intercambio)
- Optimizado para equipos de bajas prestaciones: Ejecución ligera para evitar presión sobre los recursos en hardware limitado
Análisis inteligente con IA
- Integración con Google Gemini: Análisis y diagnóstico del sistema impulsados por IA mediante la API de Gemini
- Recomendaciones contextuales: Correlaciona los problemas reportados por el usuario con la telemetría del sistema recopilada
- Auditoría de seguridad: Busca procesos sospechosos, fugas de recursos e indicadores potenciales de malware
- Verificación posterior a la corrección: Genera informes de finalización que distinguen las correcciones automatizadas de los elementos que requieren atención manual
Arquitectura de seguridad multicapa
Los scripts generados por Gemini pasan por cuatro comprobaciones secuenciales antes de que se solicite al usuario aprobar su ejecución:
Canal de validación
- Coincidencia con la base de conocimientos: Contrasta las soluciones de la IA con un conjunto de patrones de remediación probados y verificados
- Simulación en seco: Previsualiza todos los cambios previstos (servicios, archivos, registro) antes de que se produzca cualquier modificación
- Validación de scripts (
ScriptValidator): Comprobación en tres niveles — lista negra (bloqueo estricto de patrones destructivos), detección de patrones sospechosos (con reconocimiento de alias y ofuscación) y puntuación de riesgo en una escala de 0 a 100
- Intercepción de rutas críticas (
CriticalPathInterceptor): Puerta de confianza cero que detiene cualquier script que toque claves de registro HKLM/HKCU o rutas de System32 hasta que el usuario lo confirme explícitamente
Límites de seguridad
- Puntos de restauración del sistema: Se crean automáticamente antes de cualquier modificación
- Instantáneas previas y posteriores a la ejecución: Captura completa del estado del sistema para detectar y registrar cada cambio realizado
- Generación de reversión: Genera automáticamente un script de reversión selectivo si la ejecución falla
- Registro de ejecución: Cada acción se registra con marcas de tiempo en
%TEMP%\superdiagnostic_execution_*.log
Ejecución de PowerShell
- Verificación de privilegios de administrador: Los scripts comprueban la elevación antes de continuar
- Saneamiento de variables: El escape basado en regex preserva las variables
$env: sin errores de sintaxis
- Comprobaciones de seguridad de servicios: Verifica la existencia del servicio antes de cualquier operación Start/Stop/Set
- Ejecución monitorizada: Los scripts se ejecutan mediante
subprocess.run con un tiempo de espera estricto de 5 minutos, captura completa de stdout/stderr y limpieza automática de archivos temporales. Se trata de una ejecución directa a nivel de host, no de aislamiento mediante VM o contenedor. Las capas de validación anteriores constituyen el límite de seguridad principal.
- Manejo de errores: El wrapper de PowerShell incluye bloques try/catch/finally con informes de error por línea
Escaneo integral del sistema
- Métricas de rendimiento: Uso de CPU (global + por núcleo), desglose de memoria, principales consumidores de recursos
- Inteligencia de red: Interfaces activas, configuración de DNS, intensidad de señal Wi-Fi, pruebas de conectividad
- Integridad de seguridad: Estado del antivirus, perfiles de firewall, historial de Windows Update
- Salud del hardware: Estado SMART del disco, información de la GPU, estado de la batería (portátiles)
- Servicios del sistema: Aplicaciones de inicio, servicios fallidos, registros de eventos críticos
- Auditoría de procesos: Identifica procesos con uso de recursos o ubicaciones de archivos inusuales
- Informes HTML profesionales: Informes de diagnóstico responsivos con tema oscuro y métricas visuales
- Lenguaje de finalización en pasado: Los informes usan etiquetas
[FIXED], [CLEANED], [DISABLED] para reflejar acciones completadas
- Sección de atención manual: Separa claramente las correcciones automatizadas de los elementos que requieren intervención del usuario
- Archivos con marca de tiempo: Todos los informes se guardan en
AI_Reports/ para su seguimiento histórico
Inicio rápido
Descarga
Descargar SuperDiagnosticTool.exe — Ejecutable autónomo (no requiere Python)
El ejecutable no está firmado. Windows SmartScreen mostrará una advertencia en la primera ejecución. Consulte TRUST_GUIDE.md para saber cómo proceder. Si prefiere verificar antes de ejecutar, compile desde el código fuente.
Requisitos
- Windows 10 o Windows 11
- Privilegios de administrador (necesarios para la telemetría del sistema y la remediación)
- Clave de API de Google Gemini (Obtener clave gratuita)
Primera ejecución
- Descargue y ejecute
SuperDiagnosticTool.exe
- Introduzca su clave de API de Google Gemini cuando se le solicite
- Describa el problema de su sistema
- Seleccione el modo de escaneo (Quick / Deep / Complete)
- Revise el análisis de la IA y el script de remediación generado
- Apruebe la ejecución o consulte el informe HTML detallado
Instalación (para desarrolladores)
Requisitos previos
- Python 3.8 o superior
- Gestor de paquetes pip
Instalar dependencias
Cree un entorno virtual para que las dependencias de la herramienta permanezcan aisladas de
otros proyectos de Python:
python -m venv .venv
Actívelo en el Símbolo del sistema de Windows y, a continuación, instale las dependencias indicadas por el repositorio:
.venv\Scripts\activate
pip install -r requirements.txt
 guettaf-hossam/superdiagnostictool


