
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/gracecondition/dirtyslide
Escalada de PrivilegiosExplotaciónDesarrollo de PayloadsExplotación de Binarios
GitHubgracecondition/dirtyslide

DirtySlide

Exploit de escalada de privilegios local para el kernel XNU de macOS (CVE-2026-43724) que utiliza una escritura fuera de los límites en el slide walk de la caché compartida de dyld para obtener una shell de root desde un usuario sin privilegios.

Ver Repositorio
Compartir
12326hace 4 mesesAún no revisado

DirtySlide

DirtySlide

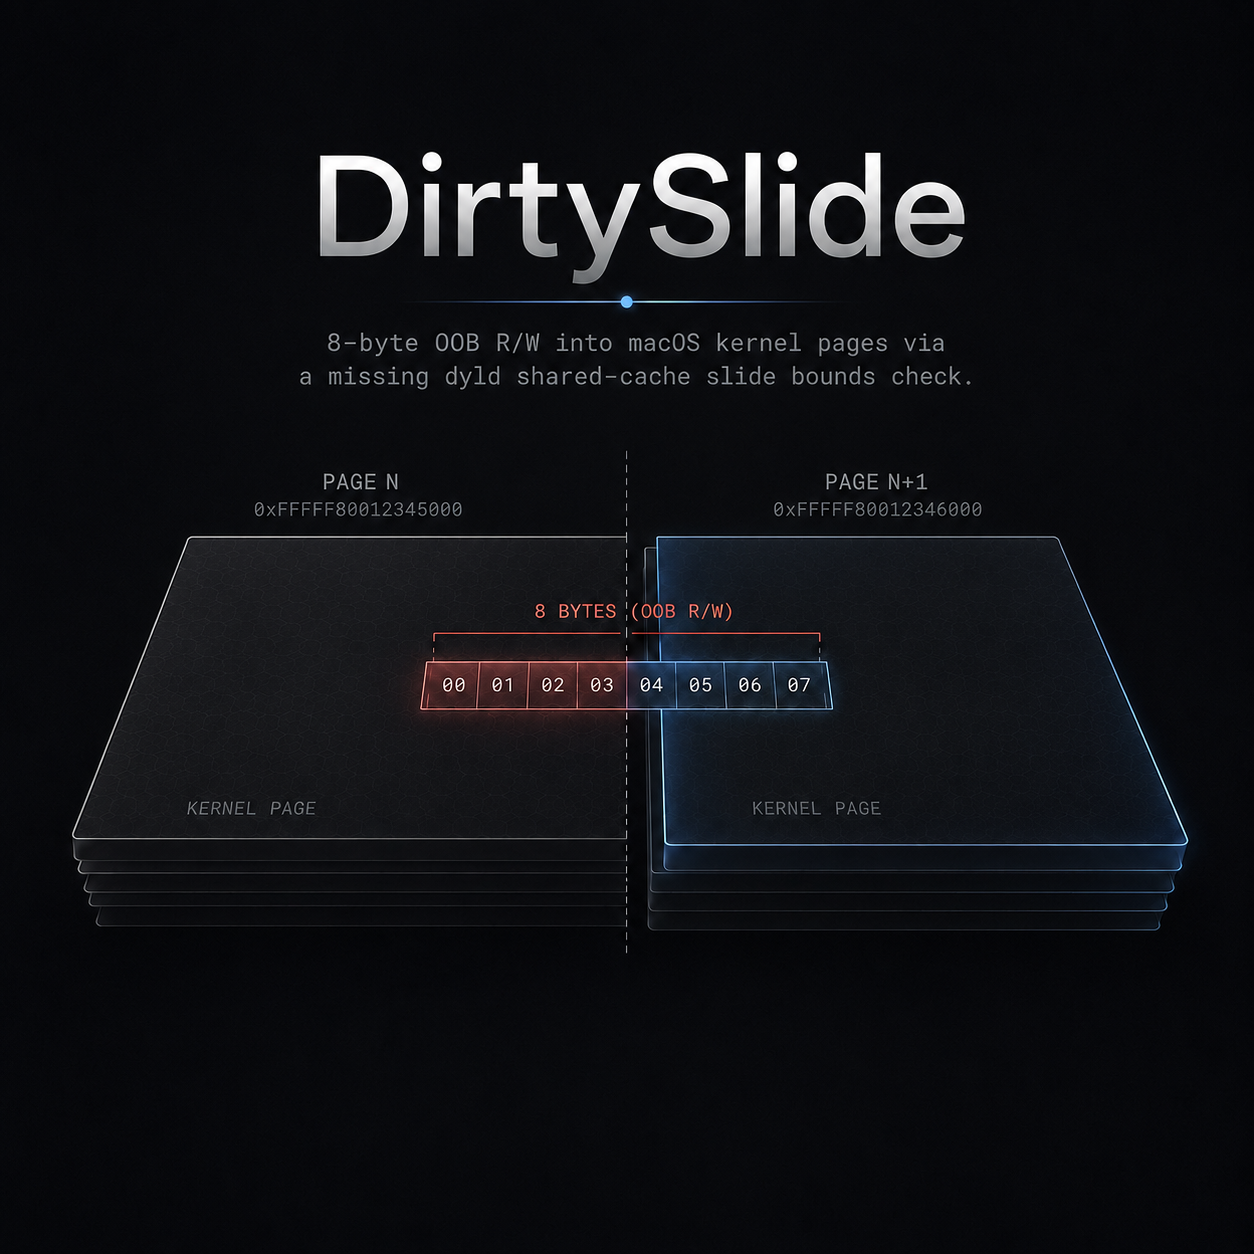
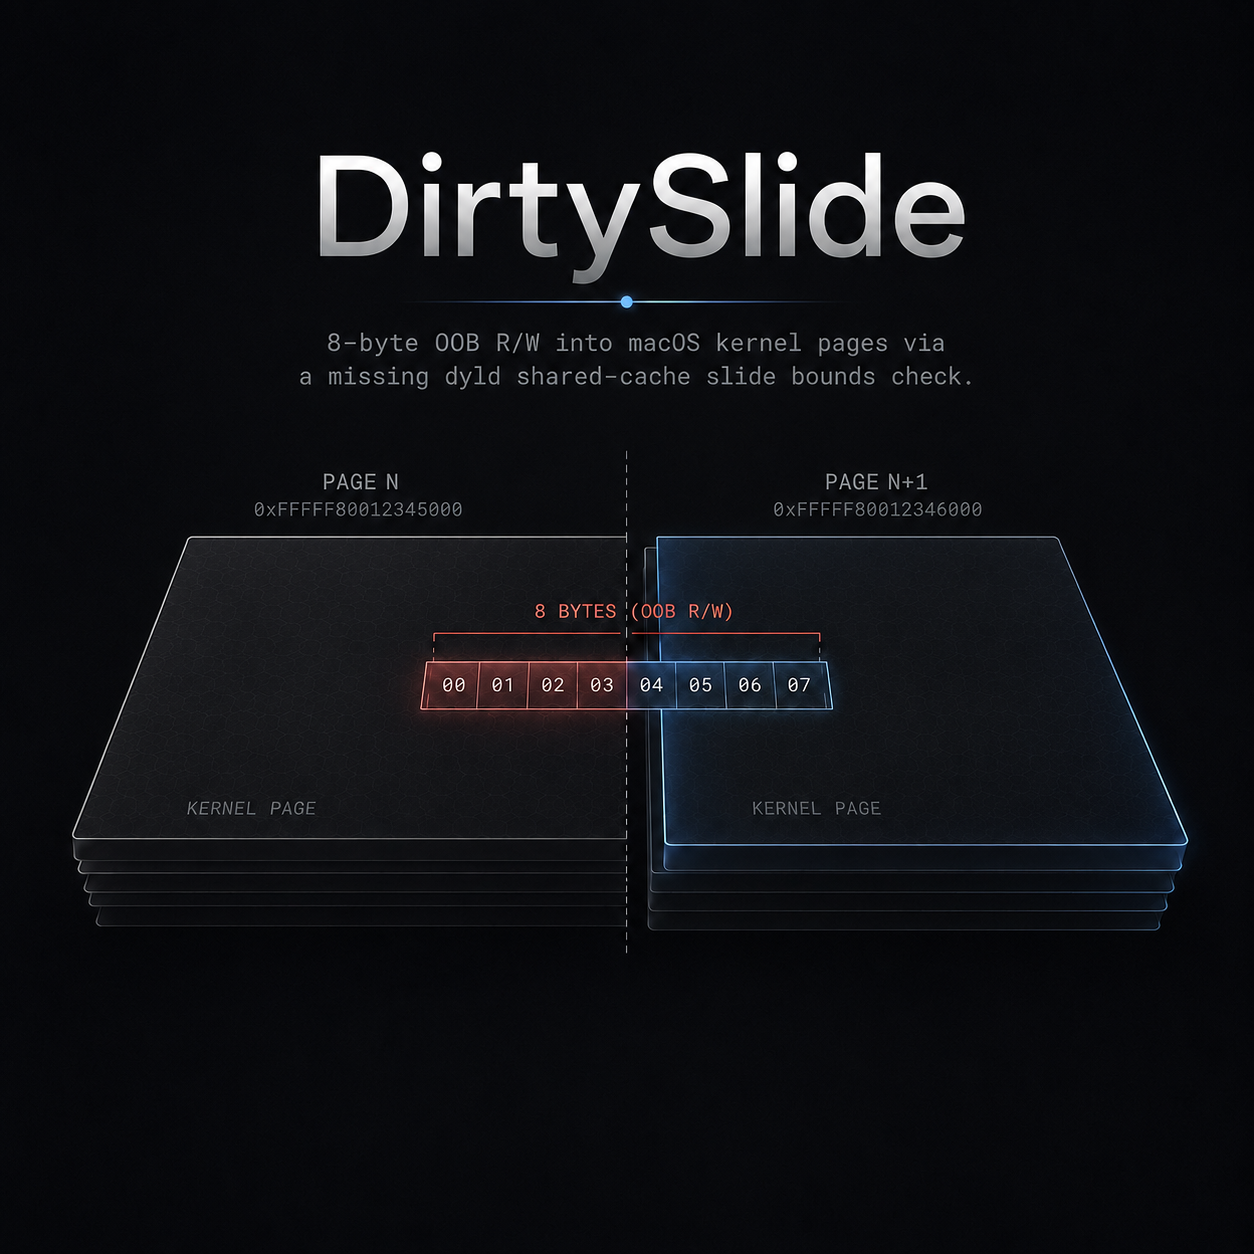
LPE de macOS sin privilegios → root. Una lectura/escritura fuera de límites de 8 bytes en la memoria del kernel adyacente a una página de la caché compartida de dyld, causada por una verificación de límites dentro de la página ausente en el recorrido de slide v5 (vm_shared_region_slide_page_v5), accesible mediante la syscall 536.

Parcheado en macOS 26.5.2 (25F84, xnu-12377.121.10). Vulnerable hasta las betas de 26.5 (xnu-12377.120.72).

Writeup: https://gracecondition.github.io/posts/dirtyslide/

Compilar y ejecutar

make                 # compila el payload en ./dist
./dist/run.sh        # ejecutar en la VM objetivo como usuario sin privilegios → shell root

Probado en macOS 26.5 (25F5042g) arm64 bajo Apple Virtualization (VMAPPLE). El escaneo físico causa pánico en ~50 % de las ejecuciones; la invitada se reinicia, simplemente ejecútalo de nuevo.


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    530
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    479
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    319
  • 5

    estorides

    grisuno/estorides

    Agrega más de 99 fuentes OSINT gratuitas en paralelo, resuelve entidades en un grafo de conocimiento y exporta STIX 2.1, MISP o GraphML con análisis asistido por LLM.

    294
  • 6

    opencti

    opencti-platform/opencti

    Plataforma abierta de inteligencia de amenazas cibernéticas

    266

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →




