

Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
cve-2025-29927 — Next.js y el middleware corrupto... ¡INTENTA HACKEARLO..! | Kitploit

Herramientas/GitHubGitHub/gokul-krishnan-v-r/cve-2025-29927
Análisis de VulnerabilidadesExplotación de Aplicaciones WebCTFPruebas de PenetraciónAprendizaje y EducaciónLabs y Práctica
GitHubgokul-krishnan-v-r/cve-2025-29927

cve-2025-29927

Next.js y el middleware corrupto... ¡INTENTA HACKEARLO..!

Ver RepositorioSitio web
43hace 1 añoAún no revisado
Compartir

Este es un proyecto de muestra Next.js iniciado con [create-next-app] para explicar prácticamente cómo funciona cve-2025-29927. (https://nextjs.org/docs/app/api-reference/cli/create-next-app).

Primeros pasos

Primero, ejecuta el servidor de desarrollo:

npm run dev
# or
yarn dev
# or
pnpm dev
# or
bun dev

Abre http://localhost:3000 con tu navegador para ver el resultado.

AHORA puedes usar Burp u otras extensiones del navegador para modificar los encabezados y explotar el middleware usando el payload.
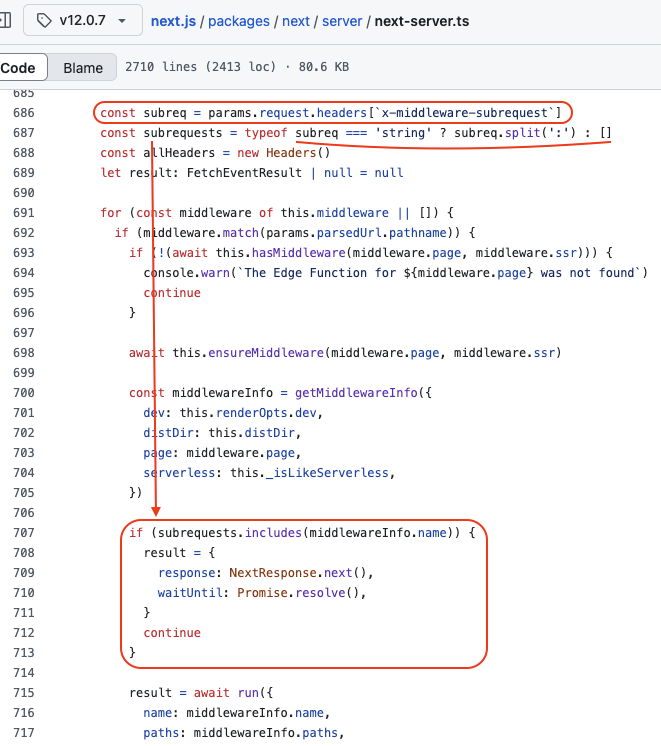
next-middleware-3

Cuando una aplicación next.js usa un middleware, se utiliza la función runMiddleware; esta última, además de su utilidad principal, recupera el valor de la cabecera x-middleware-subrequest y lo usa para saber si el middleware debe aplicarse o no. El valor de la cabecera se divide para crear una lista utilizando el carácter de dos puntos (:) como separador y luego se comprueba si esta lista contiene el valor middlewareInfo.name.

Esto significa que si añadimos la cabecera x-middleware-subrequest con el valor correcto a nuestra solicitud, el middleware - sea cual sea su propósito - será completamente ignorado, y la solicitud se reenviará mediante NextResponse.next() y completará su viaje hasta su destino original sin que el middleware tenga ningún impacto/influencia sobre ella. La cabecera y su valor actúan como una llave universal que permite sobrescribir las reglas. En este punto ya sabemos que acabamos de desenterrar algo increíble.

Uploading next-middleware-2.png…

Toma nota de que aquí estamos usando "next": "14.0.4".

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    354
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →





