

Skip to content
KitploitKITPLOIT
HerramientasBlog
Enviar
HerramientasBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
frida-medit — Escáner de memoria de procesos CUI multiplataforma basado en Frida para encontrar, filtrar, parchear y volcar la memoria de procesos en vivo durante la ingeniería inversa y el análisis. | Kitploit
Herramientas/GitHubGitHub/gmh5225/frida-medit
Análisis Dinámico (Sandboxing)Forensia de MemoriaIngeniería InversaDepuradoresAnálisis ForenseAnálisis de Binarios
GitHubgmh5225/frida-medit

frida-medit

Escáner de memoria de procesos CUI multiplataforma basado en Frida para encontrar, filtrar, parchear y volcar la memoria de procesos en vivo durante la ingeniería inversa y el análisis.

Ver Repositorio
5hace 3 añosAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

frida-medit

analizador de memoria de procesos multiplataforma basado en cui.

Escáner de memoria

root@kitploit:~
? Please Input a command. find
? Please Input a data type. ['dword']
? Please Input a value. 1000
progress: 100%|█████████████████████████████████████████████████████████████████████████████████████████████|
HIT COUNT:3834!!

--------------------------------------------------------
? Please Input a command. filter
? Please Input a data type. ['dword']
? Please Input a value. 1010
progress: 100%|█████████████████████████████████████████████████████████████████████████████████████████████|
FILTERD:1/3834!!

-------------------------------------------------
? Please Input a command. 3
  1) find
  2) filter
  3) patch
  4) dump
  5) list
  6) view
  7) exit
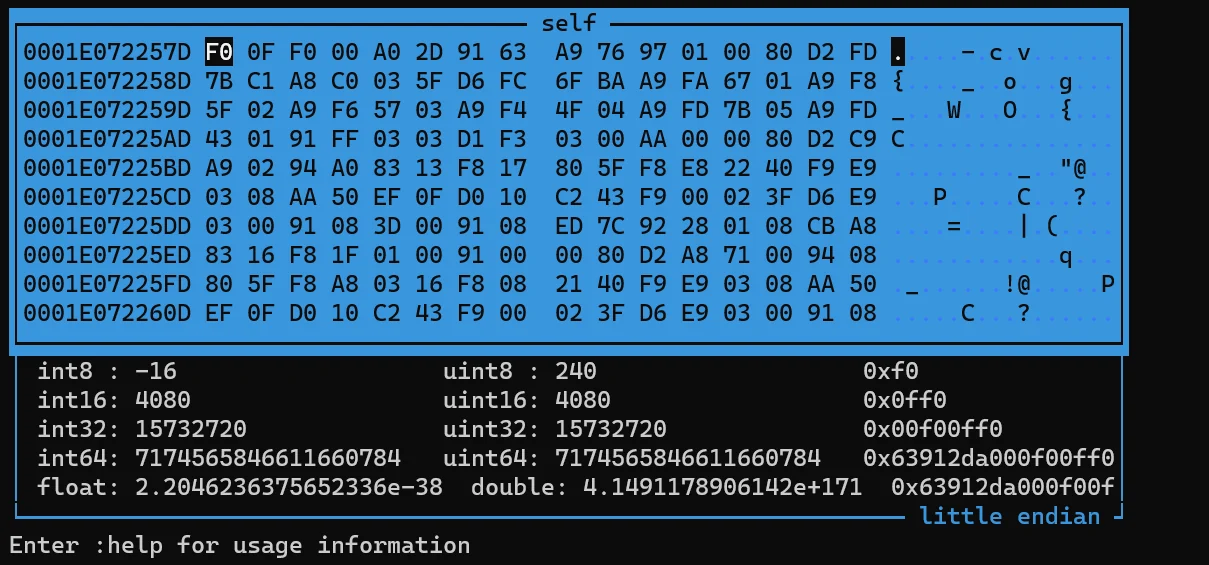
Visor de memoria en tiempo real

img

Uso

Instala la librería de python.

root@kitploit:~
# windows
pip install -r requirements_windows.txt

# other
pip instlal -r requirements.txt

Instala e inicia frida-server.

root@kitploit:~
python main.py Cydia

# or

python main.py com.saurik.Cydia

# or

python main.py -p ProcessId

Problemas conocidos

  • filter es lento

Licencia

MemoryView

El software original está disponible en
https://github.com/walterdejong/hexview.
Este proyecto es una mejora parcial del gran software mencionado anteriormente.

Descargar herramienta