 giki-shergill/cve-2026-123014---iterm2-terminal
PoC e investigación para CVE-2026-123014: inyección de argumentos con byte NUL en x-man-page de iTerm2.

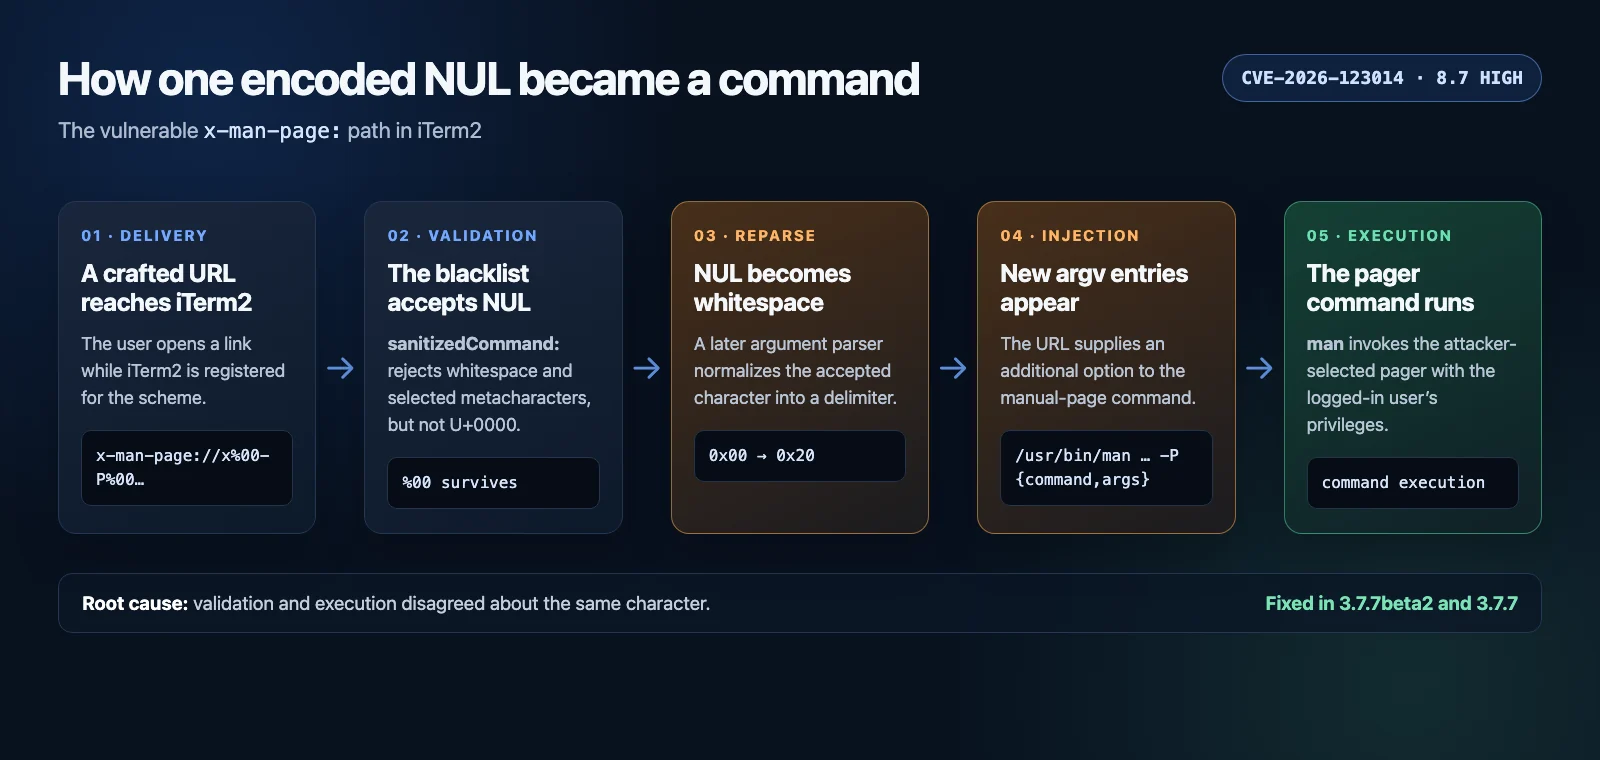
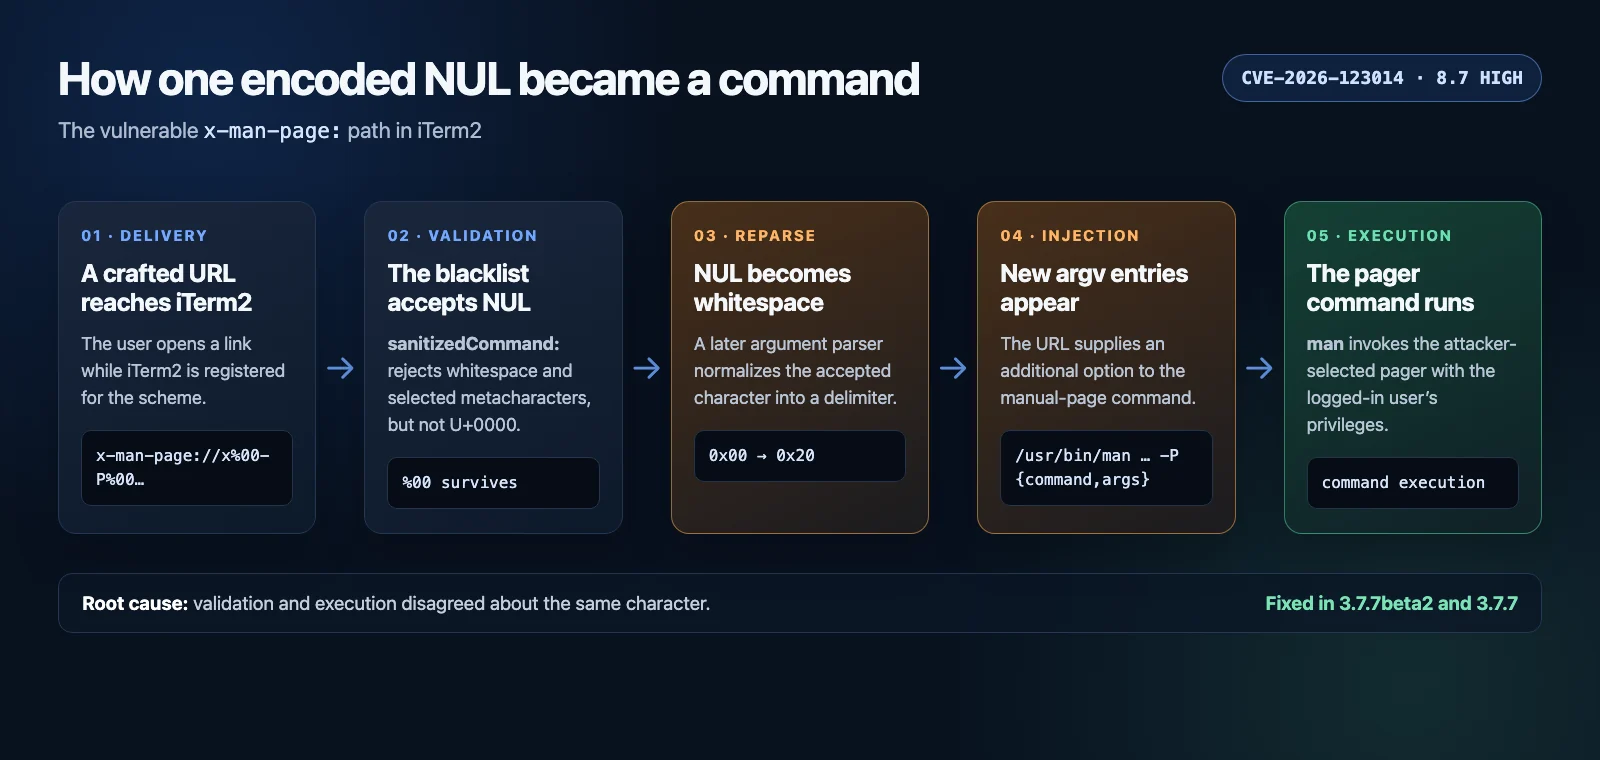
Material de prueba de concepto inofensivo para la vulnerabilidad de inyección de argumentos con byte NUL en x-man-page: de iTerm2. Un NUL decodificado de porcentaje sobrevivió a sanitizedCommand: y posteriormente se convirtió en un espacio durante el análisis de la línea de comandos, permitiendo una opción adicional /usr/bin/man -P y la ejecución de comandos como el usuario con sesión iniciada.
Ejecutar solo en un Mac y una instalación de iTerm2 de su propiedad o para los que esté explícitamente autorizado a probar:
zsh poc.zsh
En una compilación vulnerable, el script imprime:
VULNERABLE: command execution confirmed
La carga útil solo crea un archivo canario vacío temporal. El script elimina el archivo al finalizar. Una compilación corregida debería rechazar la URL y no debería crear el canario.
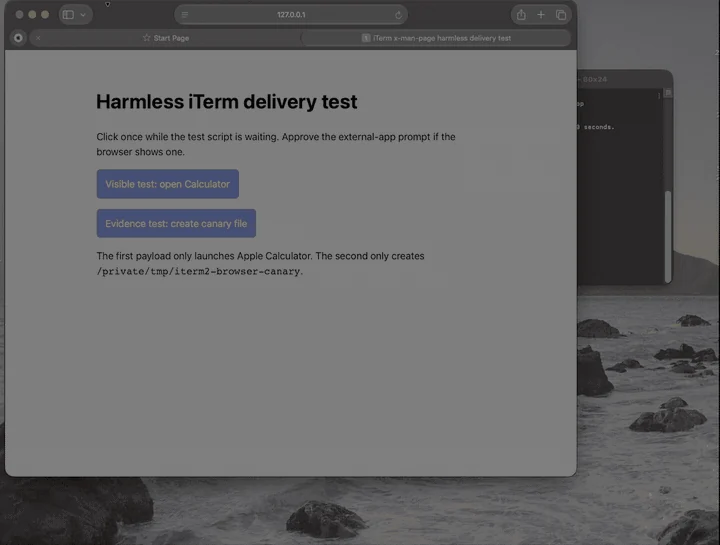
El arnés del navegador selecciona temporalmente iTerm2 como el controlador de x-man-page:, sirve la página incluida en 127.0.0.1, la abre en Safari y restaura el controlador original al finalizar:
zsh browser_delivery_test.zsh
Safari o macOS pueden mostrar una confirmación de aplicación externa. Esa interacción del usuario forma parte del modelo de ataque documentado.
Reportado por Gurpreet Shergill (@giki-shergill).






