
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2026-57517-CWP — Escenario de vulnerabilidad de Control Web Panel (CWP) relacionado con CVE-2026-57517 | Kitploit

Herramientas/GitHubGitHub/gagaltotal/cve-2026-57517-cwp
Escáneres de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónComando y Control
GitHubgagaltotal/cve-2026-57517-cwp

CVE-2026-57517-CWP

Escenario de vulnerabilidad de Control Web Panel (CWP) relacionado con CVE-2026-57517

Ver Repositorio
50hace 4 mesesAún no revisado
Sitio web

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    589
  • 3

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    361
  • 4

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    339
  • 5

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    322

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Exploit CVE-2026-57517 CWP

Este repositorio contiene una herramienta de prueba de concepto basada en Go para probar un escenario conocido de vulnerabilidad de Control Web Panel (CWP) relacionado con CVE-2026-57517. La implementación apunta a una ruta de inyección SQL ciega e incluye el despliegue opcional de una webshell y un flujo de ejecución de comandos para fines de evaluación de seguridad autorizados.

Resumen

El proyecto está diseñado para ayudar a investigadores de seguridad y evaluadores autorizados a:

  • detectar exposición potencial de CWP
  • probar un host objetivo vulnerable en un entorno controlado
  • desplegar una webshell temporal cuando la condición está presente
  • ejecutar comandos y recopilar resultados
  • generar informes de texto en vivo e informes JSON

Estructura del Proyecto

  • exploit_cwp.go - implementación principal en Go
  • go.mod - definición del módulo y versión de Go
  • README.md - documentación del proyecto

Requisitos

  • Go 1.22 o más reciente
  • Acceso de red al host objetivo
  • Una autorización válida para probar el sistema objetivo

Compilación del Proyecto

Desde la raíz del repositorio, ejecute:

git clone https://github.com/gagaltotal/CVE-2026-57517-CWP
go mod init CVE-2026-57517-CWP
go mod tidy
go build -o exploit_cwp .

Esto producirá un binario ejecutable llamado exploit_cwp.
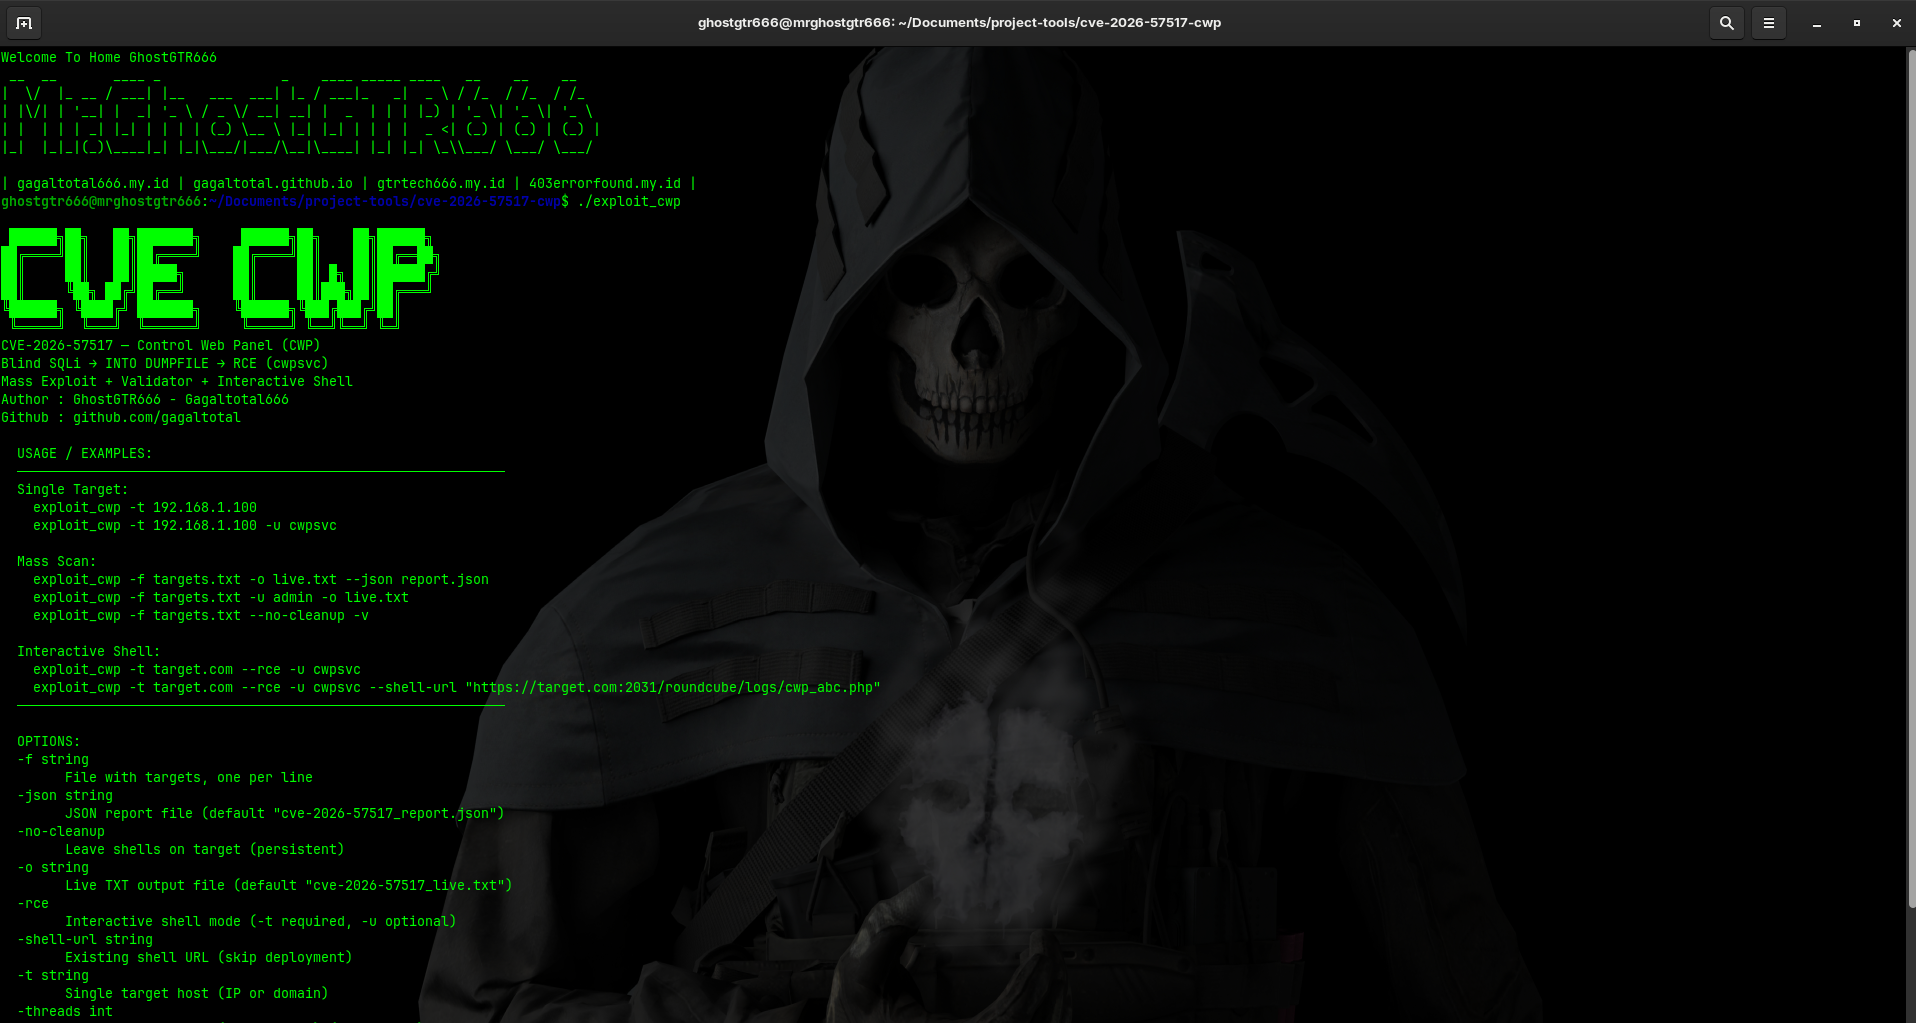
Uso

Captura de pantalla

Objetivo único

./exploit_cwp -t target.example.com

Múltiples objetivos desde un archivo

./exploit_cwp -f targets.txt -o live.txt --json report.json

Modo shell interactivo

./exploit_cwp -t target.example.com --rce -u cwpsvc

Opciones comunes

  • -t : host o dirección IP objetivo único
  • -f : archivo que contiene objetivos, uno por línea
  • -u : nombre de usuario conocido para usar en lugar de enumeración automática
  • -threads : número de trabajadores concurrentes
  • -timeout : tiempo de espera HTTP en segundos
  • -no-cleanup : dejar la shell desplegada en el objetivo
  • -rce : habilitar modo shell interactivo
  • -shell-url : usar una URL de shell existente directamente
  • -v : habilitar salida verbosa
  • -o : ruta para el informe de texto en vivo
  • --json : ruta para el informe JSON

Archivos de Salida

La herramienta puede generar:

  • un informe de texto en vivo para revisión rápida
  • un informe JSON estructurado para automatización o análisis posterior

Aviso de Seguridad

Esta herramienta está destinada únicamente a pruebas de seguridad autorizadas e investigación. Úsela solo en sistemas en los que tenga permiso explícito para evaluar. Los mantenedores no respaldan ni apoyan el acceso no autorizado o cualquier actividad ilícita.

Descargo de Responsabilidad

El código en este repositorio se proporciona con fines educativos y de seguridad defensiva. El mal uso de este software puede violar las leyes y regulaciones aplicables.


Descargar herramienta




