
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

··Feeds·Contacto·Privacidad·© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2021-41773-apache — CVE-2021-41773 Apache | Kitploit
Herramientas/GitHubGitHub/gagaltotal/cve-2021-41773-apache
Generación de PayloadsAnálisis de VulnerabilidadesExplotaciónExplotación de Aplicaciones WebPruebas de PenetraciónAprendizaje y Educación
GitHubgagaltotal/cve-2021-41773-apache

CVE-2021-41773-apache

CVE-2021-41773 Apache

Ver Repositorio
19hace 2 mesesAún no revisado

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

CVE-2021-41773 Exploit de Apache HTTP Server

Este repositorio contiene un exploit de prueba de concepto basado en Python para la vulnerabilidad de path traversal del servidor Apache HTTP identificada como CVE-2021-41773. El script está diseñado para investigación de seguridad, pruebas defensivas y evaluaciones autorizadas de sistemas vulnerables.

Visión general

CVE-2021-41773 es una vulnerabilidad de path traversal que afecta a las versiones 2.4.49 de Apache HTTP Server y configuraciones relacionadas donde el servidor maneja incorrectamente secuencias de traversal codificadas en ciertas rutas de solicitud CGI. Este proyecto proporciona una implementación básica de PoC que se puede utilizar para verificar la exposición e interactuar con un objetivo vulnerable.

Propósito del proyecto

Este repositorio está destinado a:

  • Investigación de seguridad y evaluación de vulnerabilidades
  • Demostraciones educativas del comportamiento del path traversal
  • Pruebas de penetración autorizadas en entornos controlados
  • Validación defensiva y verificación de parches

Características

  • Verifica si un objetivo parece vulnerable
  • Envía solicitudes manipuladas para probar el comportamiento de ejecución de comandos
  • Admite la ejecución de un solo comando
  • Proporciona una interfaz interactiva estilo shell
  • Utiliza una implementación simple en Python con dependencias mínimas

Estructura del repositorio

  • exploit.py: script principal del exploit en Python
  • requirements.txt: dependencias de Python
  • images/: capturas de pantalla o materiales de apoyo
  • README.md: documentación del proyecto

Requisitos

Este proyecto requiere Python 3 y la siguiente dependencia:

  • requests

Instale las dependencias con:

python -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

Uso

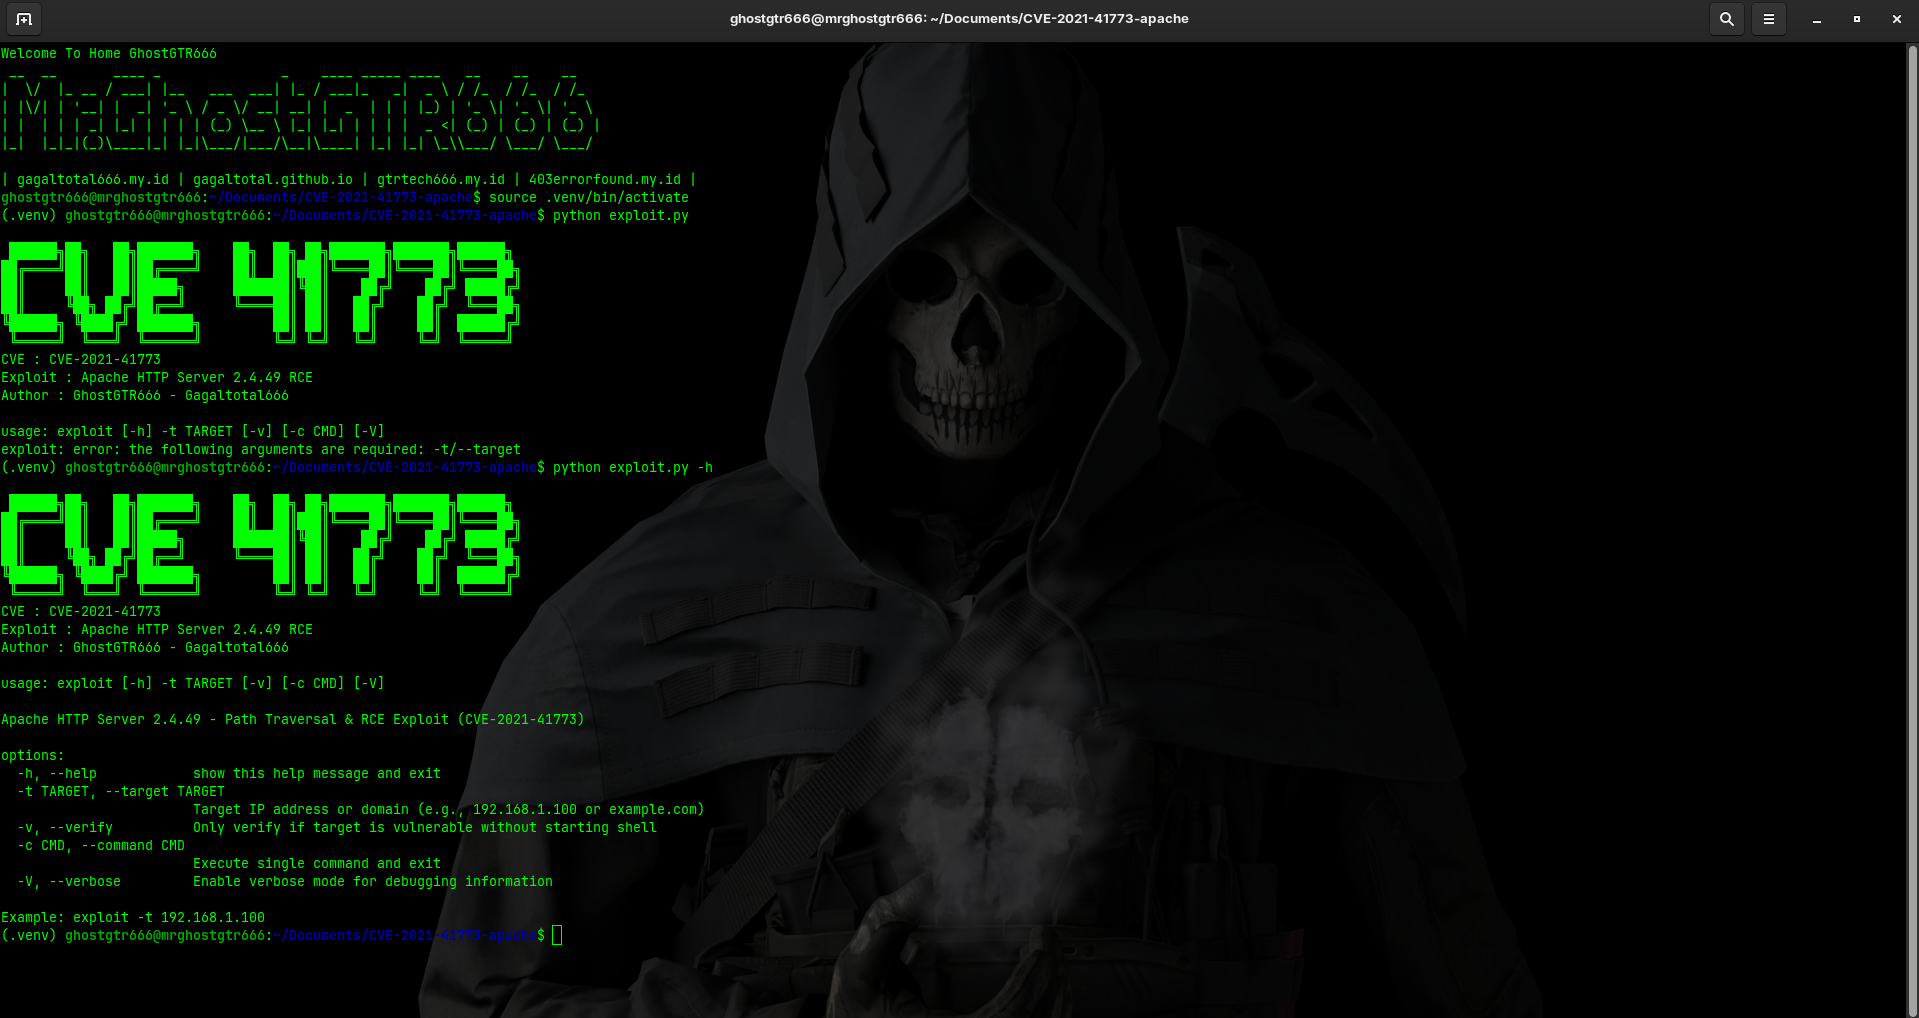
Captura de pantalla

Ejecute el script con un host o dirección IP de destino.

Verificar vulnerabilidad

python3 exploit.py -t 192.168.1.100 -v

Ejecutar un solo comando

python3 exploit.py -t 192.168.1.100 -c "whoami"

Iniciar un shell interactivo

python3 exploit.py -t 192.168.1.100

Comandos de ejemplo

El script admite los siguientes modos:

  • -t, --target: especificar el host o la dirección IP del objetivo
  • -v, --verify: verificar solo la vulnerabilidad
  • -c, --command: ejecutar un solo comando y salir
  • -V, --verbose: mostrar información detallada de solicitudes y respuestas

Notas

  • Esta herramienta está destinada únicamente a entornos autorizados.
  • Un objetivo debe probarse explícitamente con permiso del propietario.
  • Los resultados pueden variar según la configuración del servidor, la versión del servidor web y las restricciones del entorno.
  • El script utiliza un manejo de solicitudes inseguro de forma intencional para la compatibilidad con el escenario de la vulnerabilidad.

Aviso de seguridad y legal

Este proyecto se proporciona únicamente con fines educativos y de investigación de seguridad autorizada. El autor no es responsable de ningún uso indebido, acceso no autorizado o actividad ilegal realizada con este software. Usted es el único responsable de asegurarse de que su uso cumpla con todas las leyes, regulaciones y políticas aplicables.

Capturas de pantalla

Las capturas de pantalla y la evidencia de apoyo se pueden colocar en el directorio images según sea necesario.

Créditos

Desarrollado con fines de investigación y demostración relacionados con CVE-2021-41773.

Descargar herramienta