
 gabrielftanaka/cve-2026-82221-poc
PoC para Cross-Site Scripting (XSS) Reflejado No Autenticado en el Plugin RegistrationMagic de WordPress

Este repositorio contiene una Prueba de Concepto (PoC) para CVE-2026-82221, una vulnerabilidad de Cross-Site Scripting (XSS) Reflejado no autenticado descubierta en el plugin de WordPress RegistrationMagic.
La vulnerabilidad afecta al parámetro activetab en la página de envíos de RegistrationMagic.
Un atacante puede crear una URL maliciosa que contenga JavaScript y enviarla a una víctima que tenga acceso a un envío de RegistrationMagic. Cuando la víctima abre la URL manipulada, el JavaScript controlado por el atacante se ejecuta en el contexto del sitio web de WordPress vulnerable.
Un aspecto relevante de la vulnerabilidad es que un atacante podría crear el envío requerido en nombre de la víctima si un formulario de RegistrationMagic de acceso público permite enviar direcciones de correo electrónico arbitrarias.
Este repositorio se proporciona únicamente con fines educativos y de investigación en seguridad.
| Campo | Valor |
|---|---|
| CVE | CVE-2026-82221 |
| Producto | RegistrationMagic |
| Proveedor | Metagauss |
| Plataforma | WordPress |
| Tipo de Vulnerabilidad | Cross-Site Scripting (XSS) Reflejado |
| Autenticación Requerida | No se requiere autenticación para inyectar el payload |
| Versiones Afectadas | RegistrationMagic <= 6.0.9.8 |
| Versión Corregida | RegistrationMagic 6.0.9.9 |
| CVSS | 7.1 (Alta) |
| Investigador | Gabriel Tanaka |
Para una explotación exitosa, la víctima debe tener un envío de RegistrationMagic que pueda ser accedido a través de la funcionalidad /submissions/.
Esta condición puede darse en dos escenarios:
La víctima ha enviado previamente un formulario de RegistrationMagic y ya tiene un envío accesible.
Un formulario público de RegistrationMagic permite a un atacante enviar un formulario utilizando la dirección de correo electrónico de la víctima, creando efectivamente un envío asociado a esa víctima.
Una vez que se cumple este requisito previo, el atacante puede enviar a la víctima una URL especialmente manipulada que contenga el payload XSS.
El parámetro vulnerable es:
activetab
Ejemplo de endpoint vulnerable:
https://target.example/submissions/?activetab=PAYLOAD
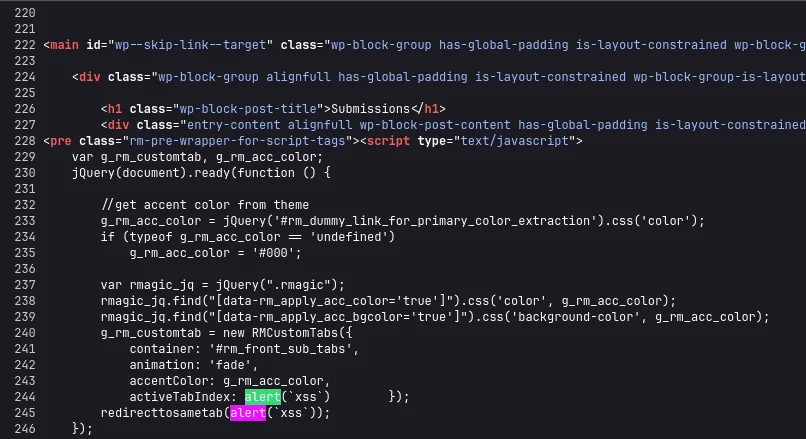
La entrada controlada por el usuario proporcionada a través de activetab se refleja en la página sin un saneamiento/escape de salida suficiente, lo que permite la ejecución de JavaScript.
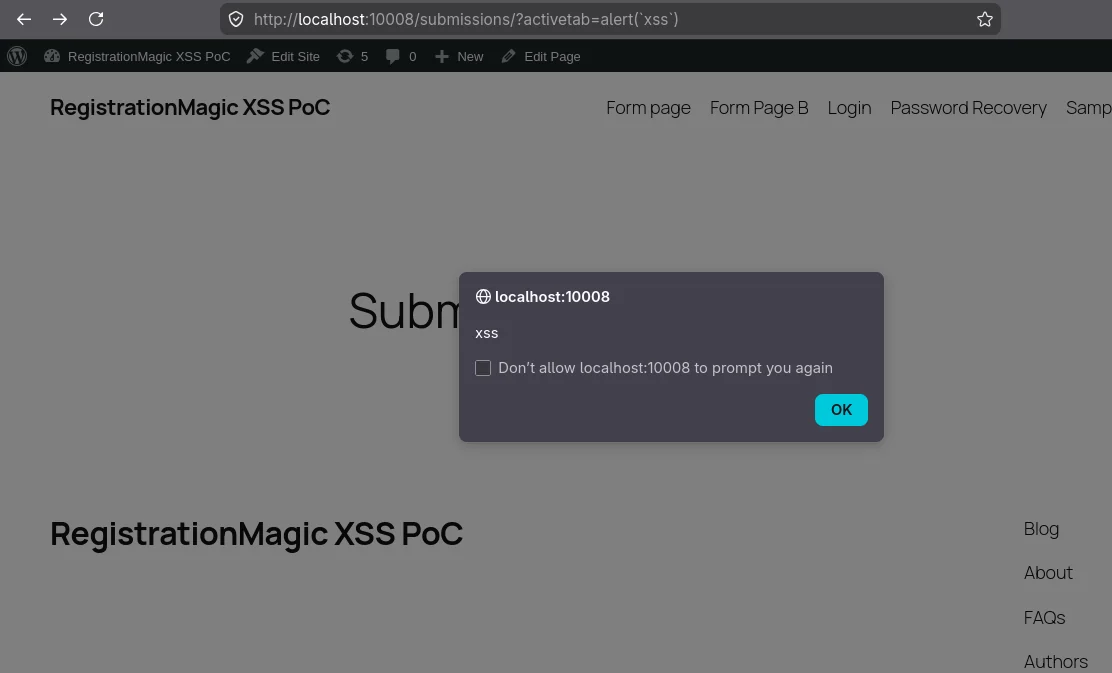
Se puede utilizar un payload simple para demostrar la ejecución arbitraria de JavaScript:
https://target.example/submissions/?activetab=alert(`xss`)
https://target.example/submissions/?activetab=alert(document.cookie)
Registro CVE
https://www.cve.org/CVERecord?id=CVE-2026-82221
Base de Datos de Vulnerabilidades de Patchstack
https://patchstack.com/database/wordpress/plugin/custom-registration-form-builder-with-submission-manager/vulnerability/wordpress-registrationmagic-plugin-6-0-9-8-cross-site-scripting-xss-vulnerability?_s_id=cve
Base de Datos de Avisos de GitHub
https://github.com/advisories/GHSA-gfh3-73rq-r627
RegistrationMagic
https://wordpress.org/plugins/custom-registration-form-builder-with-submission-manager/
Registro de Cambios de RegistrationMagic
https://wordpress.org/plugins/custom-registration-form-builder-with-submission-manager/#developers






