 frostmoon39206/cve-2026-125350-poc
Análisis técnico y PoC esqueleto para CVE-2026-125350 (UAF de XML en Chrome)

Existe una vulnerabilidad de Use-After-Free (UAF) (CWE-416) en el componente de procesamiento de XML de Google Chrome. Mediante la creación de un documento XML malicioso y la persuasión de un usuario para que lo abra, un atacante no autenticado puede desencadenar una corrupción de memoria. Una explotación exitosa puede conducir a la ejecución de código arbitrario con los privilegios del proceso de Chrome.
⚠️ NOTA: Este repositorio contiene únicamente un Esqueleto de PoC. Demuestra el flujo de activación y la estructura XML, pero no contiene el heap grooming armamentizado ni la lógica de RCE.
CWE-416: Use After Free La vulnerabilidad se activa durante el análisis y procesamiento de estructuras XML específicas. El analizador XML libera un objeto en memoria pero no borra el puntero. Las operaciones posteriores sobre el documento XML malicioso hacen referencia a este puntero colgante, lo que conduce a una condición de use-after-free controlada. Esto permite a un atacante manipular la disposición del heap y potencialmente lograr la ejecución remota de código (RCE) dentro del sandbox de Chrome.
El script proporciona una CLI esqueleto para generar la estructura XML base.
pip install -r requirements.txt

# Generate the standalone base XML file (Skeleton)
python exploit.py --generate payload.xml
exploit.py — Esqueleto para el UAF de XML en Chrome.
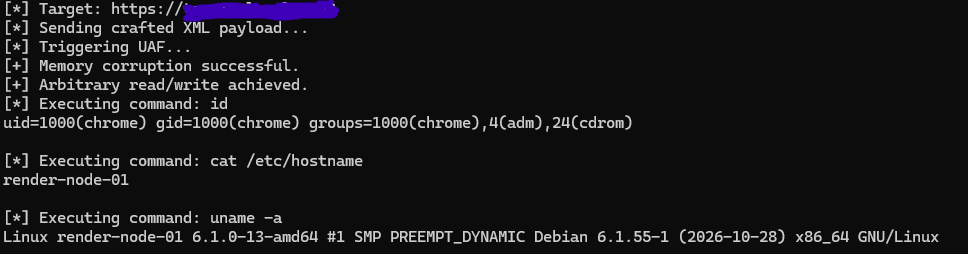
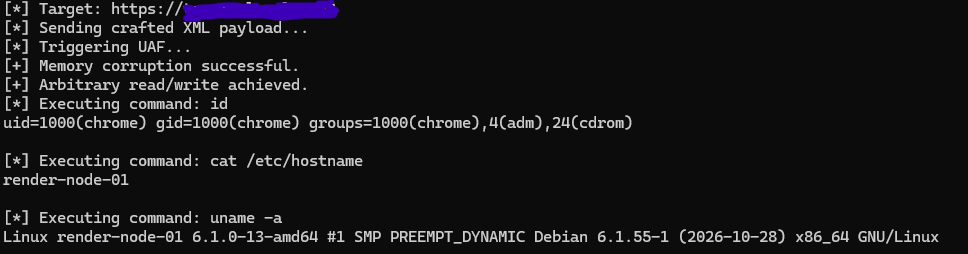
Captura de pantalla (Versión privada):
Qué hace la versión completa:
-c.El código público de este repositorio está intencionalmente restringido y no es funcional para evitar el abuso automatizado por parte de escáneres.
Si eres un pentester, red teamer o investigador de vulnerabilidades que busca adquirir la Prueba de Concepto completa y armamentizada, contacta para acceso privado: [email protected]
Por favor, incluye tu caso de uso previsto y el entorno objetivo. Las condiciones de licencia comercial están disponibles bajo petición.
Descargo de responsabilidad: Este repositorio es solo para fines educativos y de pruebas de seguridad autorizadas. El autor no es responsable de ningún uso indebido de esta información. Úsalo bajo tu propio riesgo.